CVE Watch
Vulnérabilités publiées récemment, vérifiées dans l’avis de l’éditeur et dans la fiche CVE.
CVE Watch
- CVE-2024-27834Apple iOS, iPadOS, macOS, Safari, tvOS, watchOSCVE publiée le: CVSS 3.1 : 5,5, score attribué par CISA ADPExploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-119977WordPress CoreCVE publiée le: CVSS 3.1 : 8,1, score attribué par Wordfence (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-118527Ivanti Connect SecureCVE publiée le: CVSS 3.1 : 4,3, score attribué par Ivanti (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-121126Google Chrome (Core)CVE publiée le: CVSS 3.1 : 9,6, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-121203Google Chrome (Geometry)CVE publiée le: CVSS 3.1 : 8,8, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-121247Google Chrome for Android (Dawn)CVE publiée le: CVSS 3.1 : 9,6, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-121035Google Chrome (Prerender)CVE publiée le: CVSS 3.1 : 9,6, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-121246Google Chrome for Android (WebGL)CVE publiée le: CVSS 3.1 : 9,6, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-121229Google Chrome for Android (ANGLE)CVE publiée le: CVSS 3.1 : 9,6, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-121156Google Chrome (Dawn)CVE publiée le: CVSS 3.1 : 9,6, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-58936Android System (libpng)CVE publiée le: CVSS 3.1 : 9,8, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-58876Android SystemCVE publiée le: CVSS 3.1 : 9,8, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-58868Android FrameworkCVE publiée le: CVSS 3.1 : 9,8, score attribué par CISA ADPAucune exploitation signalée publiquement
- CVE-2026-111357Ivanti Connect SecureCVE publiée le: CVSS 3.1 : 7,0, score attribué par MITRE (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-76418Cisco Secure Firewall ASA / FTDCVE publiée le: CVSS 3.1 : 8,6, score attribué par Cisco (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-97229GitLab CE/EECVE publiée le: CVSS 3.1 : 10,0, score attribué par GitLab (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-41709VMware ESXCVE publiée le: CVSS 3.1 : 2,7, score attribué par VMware (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-46300Linux kernelCVE publiée le: CVSS 3.1 : 7,8, score attribué par Linux kernel CNAExploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-111497Google BrotliCVE publiée le: CVSS 4.0 : 9,2, score attribué par Google (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-48356Adobe Commerce / Magento Open SourceCVE publiée le: CVSS 3.1 : 9,3, score attribué par Adobe (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-109619PHPCVE publiée le: CVSS 4.0 : 9,2, score attribué par PHP Group (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-109618PHPCVE publiée le: CVSS 4.0 : 9,2, score attribué par PHP Group (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-104935Ivanti Connect SecureCVE publiée le: CVSS 3.1 : 8,6, score attribué par Ivanti (CNA)Exploitée dans des attaques réelles (confirmé)Ajoutée au catalogue KEV de la CISA:
- CVE-2026-58115Siemens SIMATIC IoT2050 (Node-RED)CVE publiée le: CVSS 3.1 : 10,0, score attribué par Siemens (CNA)Tentatives d’attaque observées, aucune compromission confirmée
CVE-2026-58115 : des attaquants testent les passerelles Siemens IoT2050 via Node-RED, sans compromission confirmée d’un vrai appareil
Un avis de Siemens attribue à CVE-2026-58115 le score maximal de 10,0 en CVSS. Depuis le 30 octobre, VulnCheck voit des attaquants l’utiliser contre des systèmes leurres pour déposer un bot Linux et des portes dérobées. Les titres parlent de hackers qui piègent des appareils Siemens, mais aucune compromission d’un vrai appareil n’est confirmée.
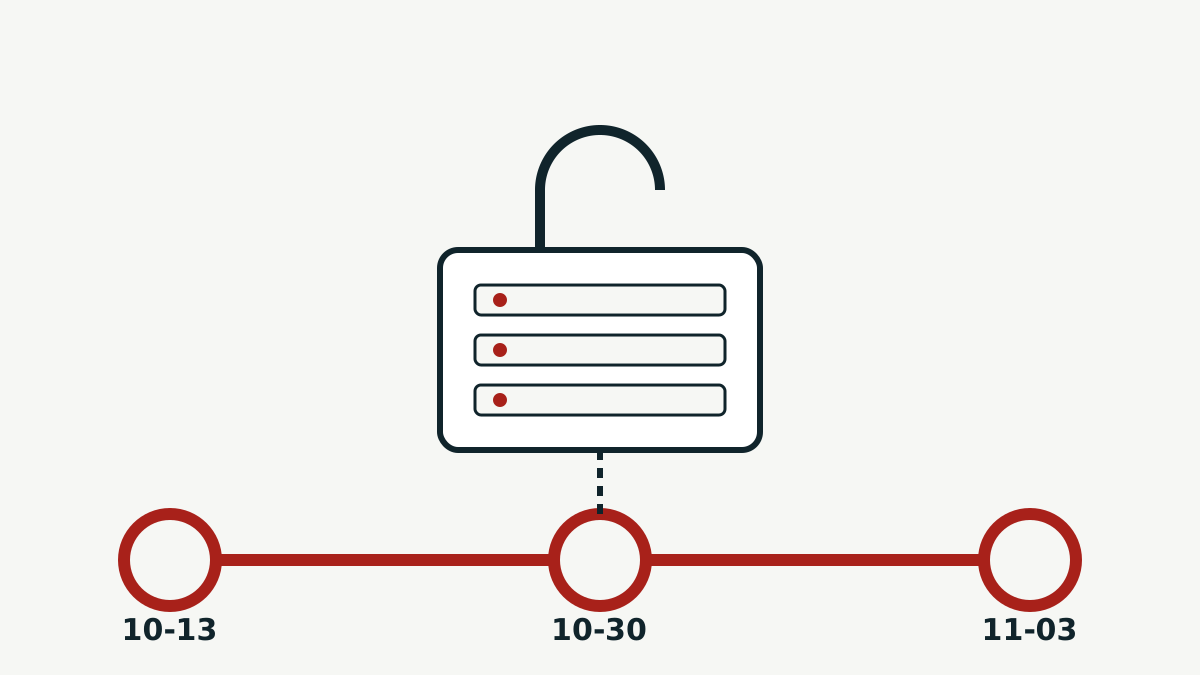
Ivanti Connect Secure : trois failles exploitées depuis octobre, mettez à jour et cherchez des traces d’intrusion
Selon la CISA, des attaquants enchaînent des failles des boîtiers VPN Ivanti Connect Secure pour exécuter des commandes sans se connecter, voler des identifiants et exfiltrer des données. Deux nouvelles failles ont rejoint sa liste le 30 octobre, et la fiche CVE de l’une d’elles a été publiée le 3 novembre.
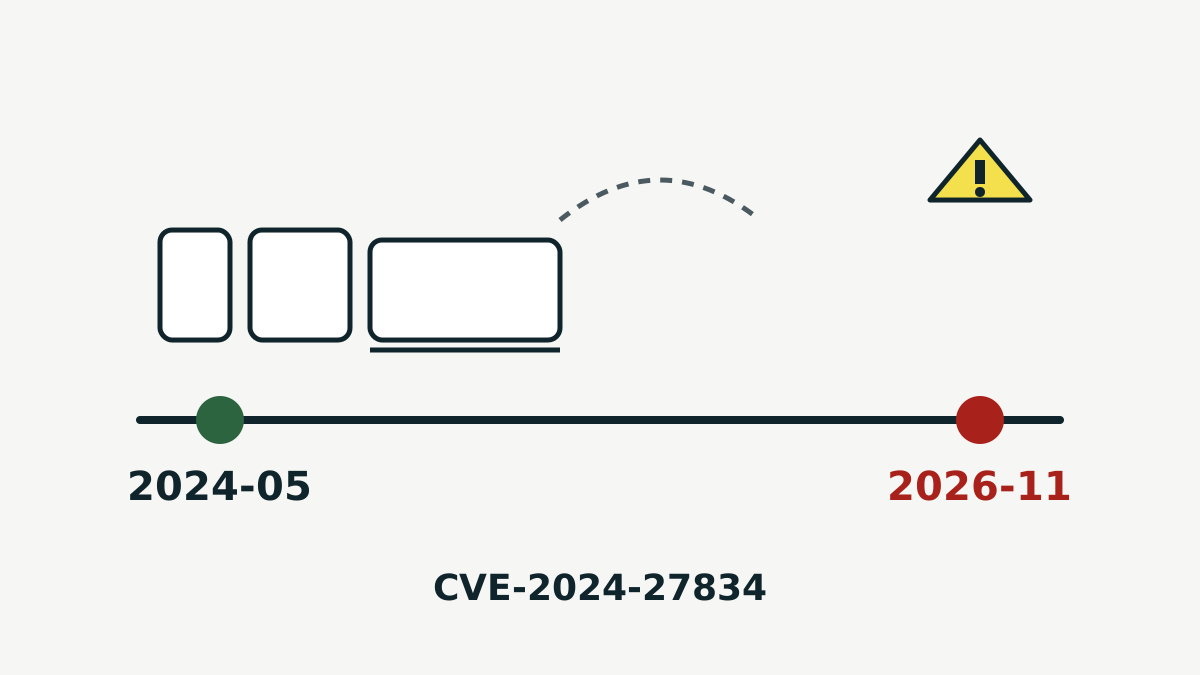
CVE-2024-27834 : une faille Apple corrigée en 2024 est désormais confirmée comme exploitée
La CISA a ajouté CVE-2024-27834 à sa liste de vulnérabilités exploitées le 4 novembre 2026. La faille permet à un attaquant qui peut déjà lire et écrire en mémoire de contourner Pointer Authentication. Apple l’a corrigée en mai 2024 : les appareils à jour sont protégés.
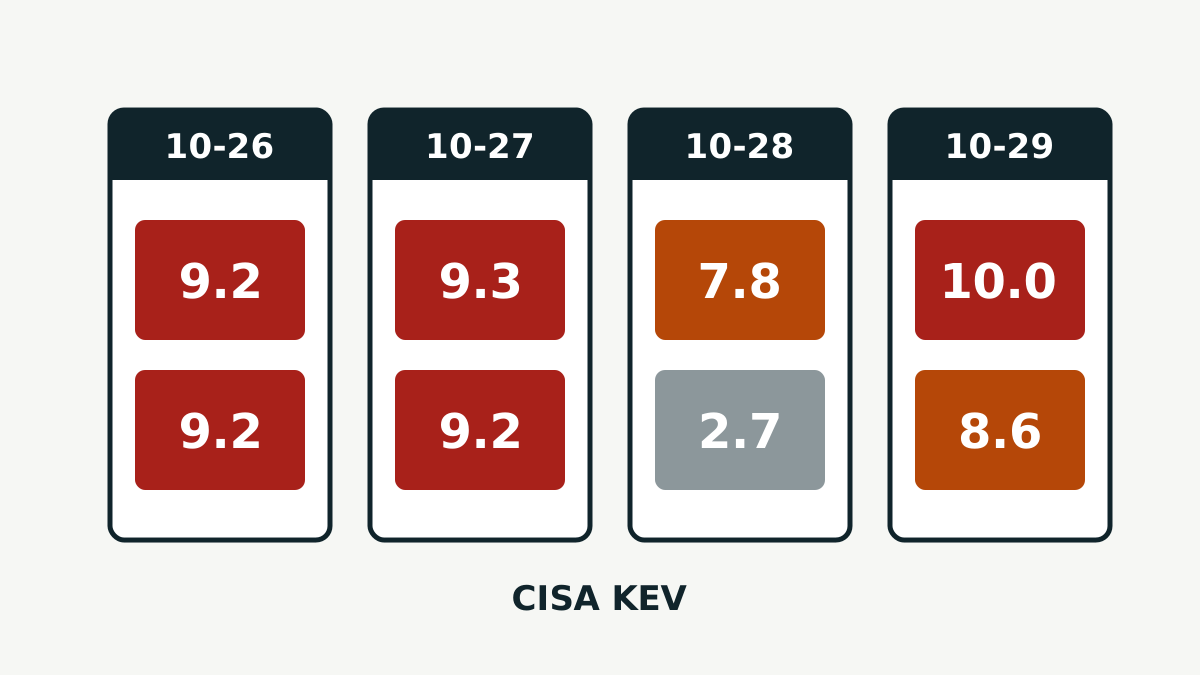
Huit failles exploitées confirmées en quatre jours : GitLab, Adobe Commerce, PHP, Brotli, Cisco, Linux et VMware
Entre le 26 et le 29 octobre 2026, la CISA a ajouté huit vulnérabilités à sa liste des failles utilisées dans de vraies attaques. Elles touchent des serveurs de code, des boutiques en ligne, des sites PHP, une bibliothèque de compression, des pare-feu Cisco, le noyau Linux et des hôtes VMware. Voici ce que chacune concerne et ce qu’il faut installer.
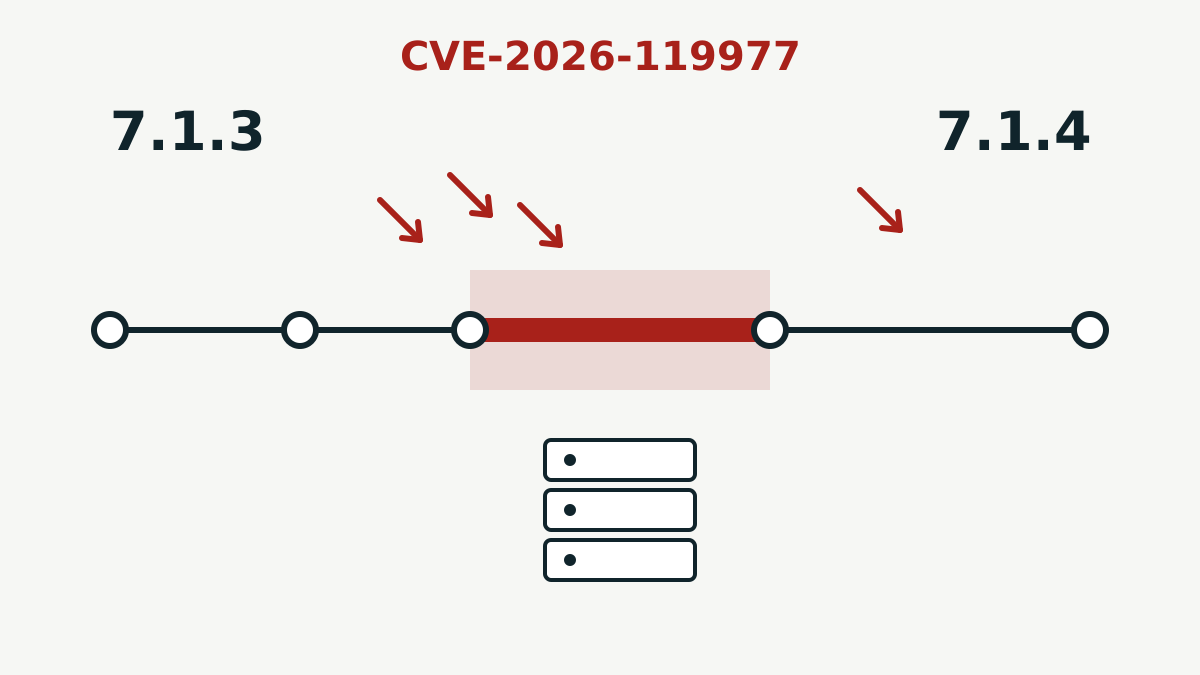
CVE-2026-119977 : une faille de mise à jour de WordPress est exploitée, passez à la 7.1.4
Une situation de concurrence dans le système de mise à jour de WordPress Core permet à un attaquant sans compte d’exécuter du code sur le serveur pendant une mise à jour. La CISA a confirmé une exploitation active le 3 novembre. WordPress 7.1.4 corrige la faille.