
Ce qui s’est passé
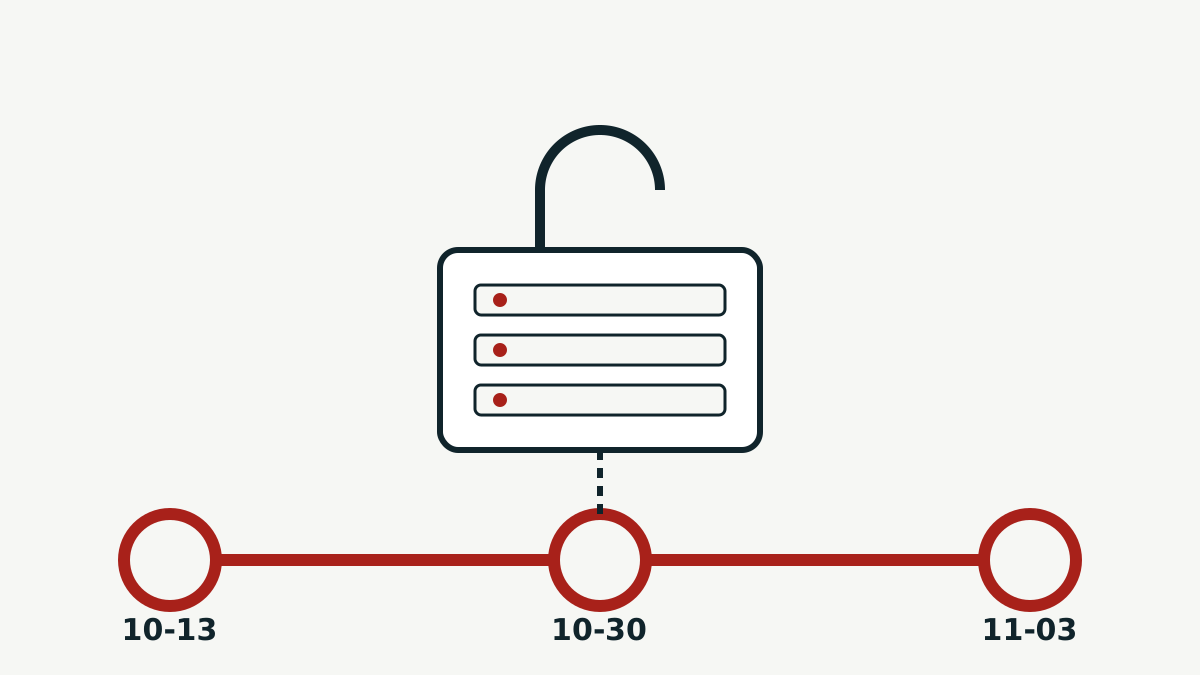
Ivanti Connect Secure est un boîtier VPNun serveur qui permet aux salariés de se connecter au réseau de l’entreprise depuis l’extérieur ; exposé à Internet, il attire les attaquants utilisé par des entreprises et des administrations. Le 13 octobre 2026, la CISA a ajouté la première faille, CVE-2026-104935, à son catalogue des vulnérabilités exploitées connuesla liste publique de la CISA des failles dont l’utilisation dans de vraies attaques est prouvée et a appelé à corriger. Le 30 octobre, elle a mis à jour son alerte et en a ajouté deux, CVE-2026-111357 et CVE-2026-118527. Ivanti a publié la fiche CVE de la dernière le 3 novembre.
La CISA explique qu’ensemble, ces failles permettent d’exécuter à distance des commandes arbitraires sans authentification, et que les attaquants s’en servent pour voler des identifiants et exfiltrer des données. Pour les détails techniques, elle renvoie aux travaux de Volexity sur l’exploitation en chaînel’attaquant combine plusieurs petites failles l’une après l’autre, chacune ouvrant la porte à la suivante de ces zero-daysdes failles utilisées par des attaquants avant que l’éditeur ait un correctif.
Les trois failles
CVE-2026-104935
- Produit concerné
- Ivanti Connect Secure
- Versions à risque
- Versions antérieures à 25.1.3.0 ; la 22.7R2.14 et les versions plus anciennes ne sont pas touchées
- Corrigé dans
- 25.1.3.0, 25.1.3.1 et 22.8R2.5 sont indiquées comme non touchées
- Gravité
- CVSS 3.1 : 8,6, score attribué par Ivanti (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
La première est un contournement de l’authentification. La fiche CVE d’Ivanti indique qu’elle permet à un attaquant distant non connecté d’exécuter des commandes arbitraires sur les versions antérieures à 25.1.3.0. Ivanti lui attribue un score CVSS 3.1 de 8,6.
CVE-2026-111357
- Produit concerné
- Ivanti Connect Secure
- Versions à risque
- La fiche CVE cite la version 22.8R2.4
- Corrigé dans
- Pas encore confirmé
- Gravité
- CVSS 3.1 : 7,0, score attribué par MITRE (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
La deuxième donne à l’attaquant les droits root, le niveau de contrôle le plus élevé sur le boîtier. La fiche, rédigée par MITRE, indique que le composant dsinvoked fait confiance à tort aux données de configuration DSCache et que la faille a été « exploitée dans la nature en octobre 2026 ». Son vecteur est local, ce qui correspond à une étape utilisée une fois l’attaquant entré.
CVE-2026-118527
- Produit concerné
- Ivanti Connect Secure
- Versions à risque
- Versions antérieures à 25.1.1.3 et 22.8R2.6, selon la fiche CVE
- Corrigé dans
- 25.1.1.3 et 22.8R2.6 (fiche CVE) ; vérifiez la version à installer dans l’avis d’Ivanti
- Gravité
- CVSS 3.1 : 4,3, score attribué par Ivanti (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
La troisième permet à un attaquant déjà authentifié de déposer des fichiers au contenu de son choix à un emplacement prévisible du disque. Son score CVSS de 4,3 paraît modeste pris seul. Dans une chaîne d’attaque, un moyen fiable de placer un fichier là où l’attaquant l’attend peut être la pièce manquante, et la CISA la classe comme exploitée.
Quelle version installer
Les sources ne concordent pas tout à fait. L’alerte de la CISA cite comme touchées les versions 25.1.1.2 et antérieures, 25.1.2.2 et antérieures, et 22.8R2.5 et antérieures. Les fiches CVE indiquent 25.1.1.3 et 22.8R2.6 comme corrigées pour CVE-2026-118527, et 25.1.3.0, 25.1.3.1 et 22.8R2.5 comme non touchées par CVE-2026-104935. La fiche de CVE-2026-111357 ne donne aucune version corrigée.
Prenez le numéro de version dans l’avis d’Ivanti, en lien ci-dessous, et installez la version la plus récente de votre branche. La CISA rappelle aussi que Connect Secure 22.8 arrive en fin de vie le 31 janvier 2027 : prévoyez de quitter cette branche.
Que faire maintenant
- Mettez à jour le boîtier vers la dernière version de l’avis d’Ivanti, en suivant son guide de mise à niveau pour boîtiers physiques ou virtuels.
- Vérifiez s’il a déjà été compromis. La CISA prévient que l’outil Integrity Checker Tool d’Ivanti peut ne pas détecter l’exploitation de CVE-2026-104935, car les commandes de l’attaquant s’exécutent en mémoire. Elle recommande une analyse forensique du réseau et de la mémoire.
- En cas de soupçon, sauvegardez la configuration, réinitialisez le boîtier aux paramètres d’usine puis mettez-le à jour. Reconstruisez les instances virtuelles et cloud. Restaurez ensuite la configuration.
- Changez les mots de passe de tous les comptes qui passaient par le boîtier, révoquez et réémettez les certificats qui y sont stockés, et renouvelez les clés d’API et les identifiants du serveur de licences.
Ce qu’on ignore encore
La CISA n’a pas nommé les attaquants ni indiqué combien d’organisations ont été touchées. Nous n’avons trouvé aucun code de preuve de concept public, et le détail de la chaîne vient des travaux de Volexity, pas d’Ivanti. Nous mettrons cet article à jour si Ivanti ou la CISA publient davantage.
Les mêmes semaines ont apporté d’autres failles exploitées. Notre récapitulatif de la liste de la CISA du 26 au 29 octobre présente une faille du VPN des pare-feu Cisco, qui vise elle aussi l’accès à distance, et la faille exploitée lors des mises à jour de WordPress montre un autre type de fenêtre d’attaque.
Sources
Les sources primaires vérifiées pour cet article :