
Comment lire cette liste
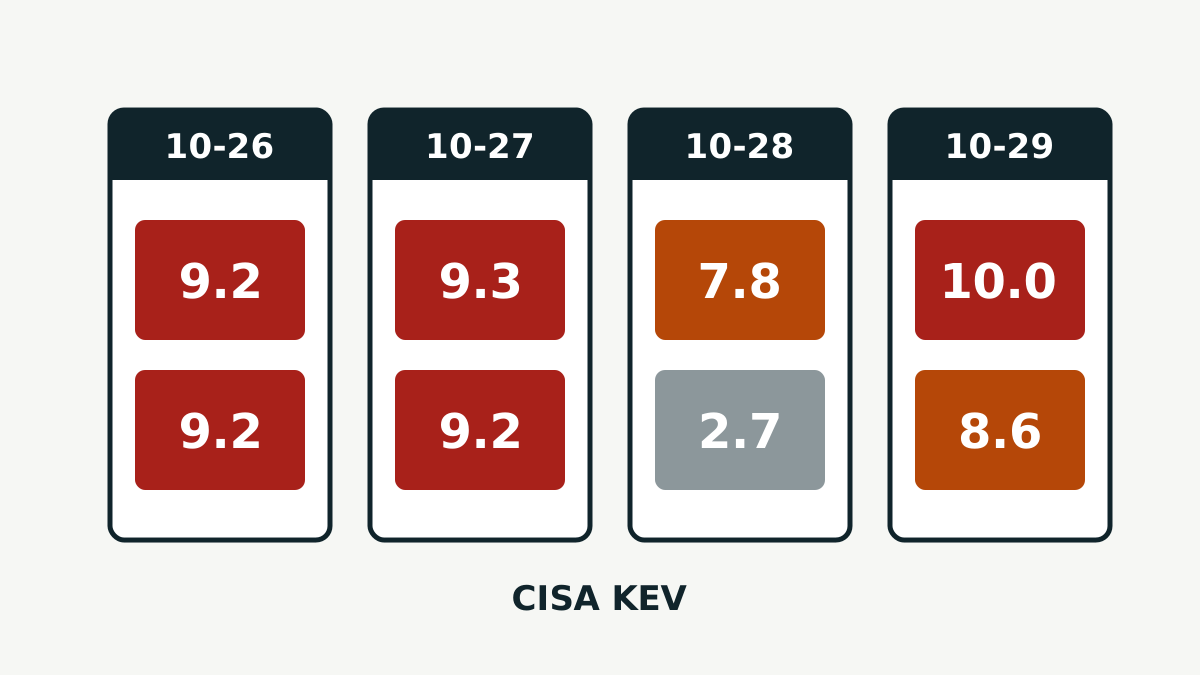
Le catalogue KEVla liste publique de la CISA des failles dont l’utilisation dans de vraies attaques est prouvée ; les agences fédérales américaines doivent les corriger avant une date limite est un signal plus fort qu’un score CVSS. Le score CVSSCommon Vulnerability Scoring System, une échelle de 0 à 10 qui mesure la gravité théorique d’une faille ; les scores des versions 4.0 et 3.1 ne se comparent pas directement dit à quel point une faille pourrait être grave. Une entrée au KEV dit que des attaquants s’en servent déjà. C’est pour cela qu’une faille notée 2,7, comme celle de VMware plus bas, figure aussi sur la liste.
L’ordre ci-dessous commence par les failles qu’un attaquant sur Internet peut atteindre sans compte.
GitLab : exécution de code via une expression régulière dans la CI/CD
CVE-2026-97229
- Produit concerné
- GitLab CE/EE
- Versions à risque
- 19.2 avant 19.2.8, 19.3 avant 19.3.5, 19.4 avant 19.4.2
- Corrigé dans
- 19.2.8, 19.3.5, 19.4.2
- Gravité
- CVSS 3.1 : 10,0, score attribué par GitLab (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
La fiche CVE de GitLab indique qu’un utilisateur non authentifié pourrait exécuter du code arbitraire sur le serveur GitLab avec une expression régulièreun motif qui sert à chercher et à reconnaître du texte spécialement conçue dans une configuration de CI/CDla chaîne automatique qui compile, teste et déploie le code à chaque modification envoyée. GitLab lui attribue le score maximal, 10,0 en CVSS 3.1, et l’évaluation de la CISA la juge automatisable. La cause est un dépassement d’entier dans le moteur d’expressions régulières de Ruby, Onigmo. La CISA note que d’autres produits qui utilisent le même code pourraient être touchés, et Ruby a publié des correctifs regexp le 23 octobre.
Si vous hébergez GitLab sur vos propres serveurs, installez la 19.2.8, la 19.3.5 ou la 19.4.2 selon votre branche.
Adobe Commerce et Magento : envoi de fichiers dangereux
CVE-2026-48356
- Produit concerné
- Adobe Commerce / Magento Open Source
- Versions à risque
- Commerce 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, 2.4.5-p17, 2.4.4-p18 et versions antérieures
- Corrigé dans
- Mises à jour de sécurité de juillet 2026 (par exemple 2.4.9-2026-jul), bulletin APSB26-73
- Gravité
- CVSS 3.1 : 9,3, score attribué par Adobe (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
La fiche d’Adobe décrit un envoi sans restriction d’un type de fichier dangereux, qui peut mener à l’exécution de code dans le contexte de l’utilisateur courant. Il faut qu’une victime ouvre un lien piégé ou une page compromise. Adobe lui attribue 9,3 en CVSS 3.1. Le correctif est sorti en juillet 2026 avec le bulletin APSB26-73 : les boutiques à risque sont celles qui ne l’ont jamais installé. Installez le correctif de sécurité de juillet 2026 de votre version, par exemple 2.4.9-2026-jul.
PHP : deux failles pouvant mener à l’exécution de code à distance
CVE-2026-109618
- Produit concerné
- PHP
- Versions à risque
- 8.2 avant 8.2.35, 8.3 avant 8.3.36, 8.4 avant 8.4.27, 8.5 avant 8.5.12
- Corrigé dans
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- Gravité
- CVSS 4.0 : 9,2, score attribué par PHP Group (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
CVE-2026-109619
- Produit concerné
- PHP
- Versions à risque
- 8.2 avant 8.2.35, 8.3 avant 8.3.36, 8.4 avant 8.4.27, 8.5 avant 8.5.12
- Corrigé dans
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- Gravité
- CVSS 4.0 : 9,2, score attribué par PHP Group (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
Les deux ont été publiées le 21 octobre et notées 9,2 en CVSS 4.0 par le projet PHP. Dans la première, la gestion des erreurs de mémoire insuffisante peut laisser la mémoire de la requête non initialisée, et la fiche indique que plusieurs façons de le provoquer « peuvent mener de façon fiable » à une exécution de code à distance. Dans la seconde, un état global peut continuer à pointer vers la mémoire de la requête après sa libération, ce qui constitue un use-after-freele programme continue d’utiliser la mémoire après l’avoir libérée ; celui qui contrôle ce qui y est écrit peut parfois en prendre le contrôle. La CISA a publié une alerte sur les failles de PHP le jour même.
Mettez PHP à jour vers 8.2.35, 8.3.36, 8.4.27 ou 8.5.12. Si votre hébergeur gère PHP pour vous, vérifiez la version qu’il utilise. Les distributions Linux corrigent souvent d’anciens numéros de version : consultez aussi leurs avis de sécurité.
Brotli : une bibliothèque de compression présente dans de nombreux produits
CVE-2026-111497
- Produit concerné
- Google Brotli
- Versions à risque
- De 1.0.3 à 1.2.0
- Corrigé dans
- 1.0.10, 1.1.1, 1.2.1
- Gravité
- CVSS 4.0 : 9,2, score attribué par Google (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
Brotliun format de compression de Google utilisé par les navigateurs, les serveurs web et de nombreuses applications pour réduire la taille des fichiers présente un dépassement de tampon dans son décodeur. D’après la fiche de Google, un flux compressé conçu par un attaquant distant peut corrompre la mémoire, divulguer des données, faire planter le programme ou peut-être exécuter du code. Les versions 1.0.3 à 1.2.0 sont touchées ; les correctifs sont 1.0.10, 1.1.1 et 1.2.1. Google lui attribue 9,2 en CVSS 4.0.
Le plus difficile est de trouver Brotli, car il est souvent intégré à d’autres logiciels. Node.js a publié sa propre mise à jour de sécurité d’octobre pour cette faille, et le portage Go andybalholm/brotli est passé en version 1.2.7. Vérifiez vos dépendances et vos images de conteneurs en plus des paquets installés.
Cisco ASA et FTD : une faille du VPN qui redémarre le pare-feu
CVE-2026-76418
- Produit concerné
- Cisco Secure Firewall ASA / FTD
- Versions à risque
- ASA 9.16 à 9.24 et FTD 7.0 à 10.1, si le VPN SSL utilise une authentification secondaire
- Corrigé dans
- Par exemple ASA 9.22.3.200 ou 9.24.1.27, FTD 7.4.9 ou 10.1.1 (tableau complet dans l’avis de Cisco)
- Gravité
- CVSS 3.1 : 8,6, score attribué par Cisco (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
Cisco explique qu’un attaquant non authentifié peut faire redémarrer le pare-feu en envoyant une requête piégée au VPN SSL d’accès à distance, ce qui coupe l’appareil un moment. L’appareil n’est exposé que si le VPN SSL est actif et qu’une authentification secondaire est configurée sur un tunnel group, y compris DefaultWEBVPNGroup. L’avis de Cisco indique que son équipe de sécurité « a eu connaissance d’une exploitation active » en octobre 2026. Le score est de 8,6 en CVSS 3.1.
Cisco donne dans son avis la première version corrigée de chaque branche ASA et FTD. Les contournements proposés affaiblissent la configuration du VPN et ne valent que jusqu’à la mise à jour.
Noyau Linux : un bug de mémoire partagée dans le réseau
CVE-2026-46300
- Produit concerné
- Linux kernel
- Versions à risque
- De la 3.9 jusqu’aux versions stables corrigées
- Corrigé dans
- 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10, 7.1
- Gravité
- CVSS 3.1 : 7,8, score attribué par Linux kernel CNA
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
Le correctif du noyau explique que, lors de la fusion de paquets réseau, un marqueur signalant « cette mémoire est partagée » peut se perdre. Le code IPsec peut alors déchiffrer des données directement dans une mémoire à laquelle il ne devrait pas toucher. Le vecteur CVSS 3.1 AV:L/PR:L signifie que le point de départ est un utilisateur local disposant de peu de droits. La CNA du noyau et Red Hat la notent toutes deux 7,8. Les versions stables corrigées figurent dans la fiche CVE publiée en mai : installez le noyau actuel de votre distribution et redémarrez.
VMware ESX : des actions qui ne laissent pas de trace dans les journaux
CVE-2026-41709
- Produit concerné
- VMware ESX
- Versions à risque
- ESX 8.0, 9.0 et 9.1 ; ainsi que Cloud Foundation, vSphere Foundation et Telco Cloud Platform
- Corrigé dans
- ESXi80U3j-25429389, ESXi-9.0.2.0100-25595025, ESXi-9.1.0.0-25370933; VCF 5.2.4
- Gravité
- CVSS 3.1 : 2,7, score attribué par VMware (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
La fiche de VMware indique qu’un administrateur malveillant pourrait effectuer certaines opérations sur ESX sans qu’elles soient journalisées. Le score est faible, 2,7 en CVSS 3.1, parce que l’attaquant doit déjà être administrateur. Pour un attaquant déjà entré, pourtant, masquer ses actions est précisément ce qu’il cherche, et la CISA la classe comme exploitée. Installez les versions indiquées dans l’avis 38017 de Broadcom.
Ce qu’on ignore encore
Le catalogue de la CISA ne donne ni le nom des attaquants, ni les victimes, ni les dates des attaques. Nous n’avons trouvé aucun code de preuve de concept public pour ces huit failles. Les mêmes semaines ont aussi vu les attaques contre Ivanti Connect Secure, et la faille des mises à jour de WordPress a rejoint la liste le 3 novembre.
Sources
Les sources primaires vérifiées pour cet article :
- Known Exploited Vulnerabilities Catalog
- GitLab Patch Release 19.4.2
- Regexp fixes for GitLab CVEs
- Security update for Adobe Commerce, APSB26-73
- PHP security advisory GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- PHP security advisory GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- Brotli v1.2.1 release
- Node.js October 2026 security releases
- Cisco ASA and FTD Remote Access SSL VPN Tunnel Denial of Service (cisco-sa-asaftd-tunnel-dos-s6mgkb75)
- CVE-2026-46300 record (Linux kernel)
- VMware security advisory 38017