
如何看这份清单
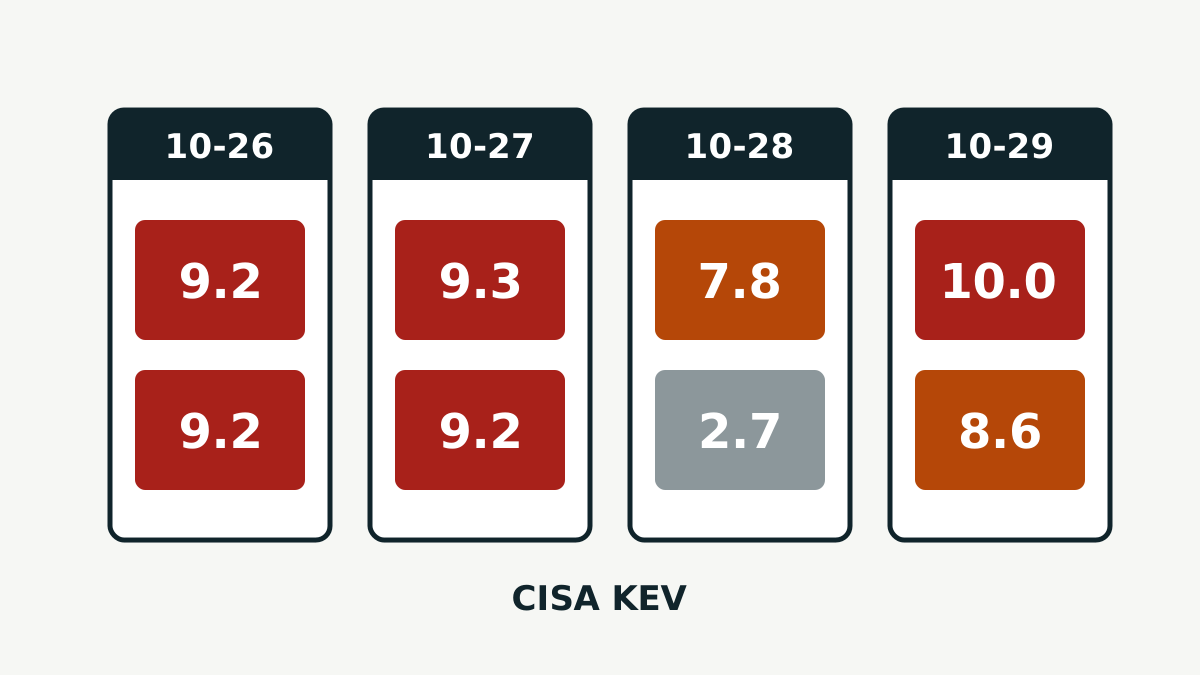
KEV 目录CISA 公开的清单,收录有证据表明已被用于真实攻击的漏洞;美国联邦机构必须在期限内修复比 CVSS 评分更有参考价值。CVSS通用漏洞评分系统,用 0 到 10 分衡量漏洞在理论上有多严重;4.0 版和 3.1 版的分数不能直接比较评分说明一个漏洞可能有多严重,而 KEV 条目说明攻击者已经在用它。所以像下文 VMware 那样只有 2.7 分的漏洞,也会出现在清单上。
下面的顺序,先列出互联网上的攻击者无需账号就能触及的漏洞。
GitLab:通过 CI/CD 中的正则表达式执行代码
CVE-2026-97229
- 受影响产品
- GitLab CE/EE
- 受影响版本
- 19.2 系列 19.2.8 之前、19.3 系列 19.3.5 之前、19.4 系列 19.4.2 之前
- 修复版本
- 19.2.8, 19.3.5, 19.4.2
- 严重程度
- CVSS 3.1 评分 10.0,评分方:GitLab (CNA)
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
GitLab 的 CVE 记录称,未经认证的用户可以在 CI/CD每次有人提交改动时,自动构建、测试和部署代码的流水线 配置中写入一个特制的正则表达式用来搜索和匹配文本的模式,从而在 GitLab 服务器上执行任意代码。GitLab 给出了 CVSS 3.1 满分 10.0,CISA 的评估也认为它可以自动化利用。根本原因是 Ruby 的正则表达式引擎 Onigmo 中的整数溢出。CISA 指出,使用同一代码的其他产品也可能受到影响;Ruby 已于 10 月 23 日发布了正则表达式修复。
如果你在自己的服务器上运行 GitLab,请根据所在分支安装 19.2.8、19.3.5 或 19.4.2。
Adobe Commerce 和 Magento:危险文件上传
CVE-2026-48356
- 受影响产品
- Adobe Commerce / Magento Open Source
- 受影响版本
- Commerce 2.4.9、2.4.8-p5、2.4.7-p10、2.4.6-p15、2.4.5-p17、2.4.4-p18 及更早版本
- 修复版本
- 2026 年 7 月安全更新(例如 2.4.9-2026-jul),公告 APSB26-73
- 严重程度
- CVSS 3.1 评分 9.3,评分方:Adobe (CNA)
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
Adobe 的记录描述的是一个不受限制地上传危险类型文件的漏洞,可能导致以当前用户身份执行代码。利用时需要受害者打开特制链接或已被篡改的页面。Adobe 给出的 CVSS 3.1 评分为 9.3。修复已于 2026 年 7 月随公告 APSB26-73 发布,因此面临风险的是一直没有安装该修复的网店。请为你的版本安装 2026 年 7 月的安全补丁,例如 2.4.9-2026-jul。
PHP:两个可能导致远程代码执行的漏洞
CVE-2026-109618
- 受影响产品
- PHP
- 受影响版本
- 8.2.35、8.3.36、8.4.27、8.5.12 之前的对应版本
- 修复版本
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- 严重程度
- CVSS 4.0 评分 9.2,评分方:PHP Group (CNA)
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
CVE-2026-109619
- 受影响产品
- PHP
- 受影响版本
- 8.2.35、8.3.36、8.4.27、8.5.12 之前的对应版本
- 修复版本
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- 严重程度
- CVSS 4.0 评分 9.2,评分方:PHP Group (CNA)
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
两个漏洞都在 10 月 21 日发布,PHP 项目给出的 CVSS 4.0 评分均为 9.2。第一个漏洞中,PHP 处理内存不足错误的方式可能让请求内存处于未初始化状态,记录称有多种触发方式“能够稳定地”导致远程代码执行。第二个漏洞中,全局状态在请求内存被释放后仍可能指向这块内存,属于释放后使用程序在释放内存后仍继续使用它;能控制写入内容的攻击者有时可以借此接管程序问题。CISA 当天就发布了关于这些 PHP 漏洞的警报。
请把 PHP 更新到 8.2.35、8.3.36、8.4.27 或 8.5.12。如果 PHP 由主机服务商管理,请确认对方使用的版本。Linux 发行版经常给旧版本号打补丁,因此也请查看发行版的安全公告。
Brotli:被许多产品内置的压缩库
CVE-2026-111497
- 受影响产品
- Google Brotli
- 受影响版本
- 1.0.3 至 1.2.0
- 修复版本
- 1.0.10, 1.1.1, 1.2.1
- 严重程度
- CVSS 4.0 评分 9.2,评分方:Google (CNA)
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
Brotli谷歌推出的压缩格式,浏览器、网页服务器和许多应用都用它来缩小文件体积的解码器存在缓冲区溢出。根据谷歌的记录,远程攻击者构造的压缩数据流可能破坏内存、泄露数据、让程序崩溃,甚至可能执行代码。受影响版本为 1.0.3 至 1.2.0,修复版本为 1.0.10、1.1.1 和 1.2.1。谷歌给出的 CVSS 4.0 评分为 9.2。
难点在于找到 Brotli,因为它通常被打包在其他软件中。Node.js 已为此漏洞发布了 10 月的安全更新,Go 移植版 andybalholm/brotli 也发布了 1.2.7 版本。除了已安装的软件包,也请检查依赖项和容器镜像。
思科 ASA 和 FTD:会让防火墙重启的 VPN 漏洞
CVE-2026-76418
- 受影响产品
- Cisco Secure Firewall ASA / FTD
- 受影响版本
- ASA 9.16 至 9.24、FTD 7.0 至 10.1,且 SSL VPN 使用了二次认证
- 修复版本
- 例如 ASA 9.22.3.200 或 9.24.1.27,FTD 7.4.9 或 10.1.1(完整列表见思科公告)
- 严重程度
- CVSS 3.1 评分 8.6,评分方:Cisco (CNA)
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
思科表示,未经认证的攻击者向远程访问 SSL VPN 发送特制请求,就能让防火墙重新加载,导致设备一段时间内无法工作。只有在启用了 SSL VPN、并在某个隧道组(包括 DefaultWEBVPNGroup)上配置了二次认证时,设备才会受影响。思科公告称,其安全团队在 2026 年 10 月“发现了积极利用”。CVSS 3.1 评分为 8.6。
思科在公告中列出了 ASA 和 FTD 每个分支的首个修复版本。它建议的临时措施会削弱 VPN 配置,只适合在升级之前使用。
Linux 内核:网络中的共享内存问题
CVE-2026-46300
- 受影响产品
- Linux kernel
- 受影响版本
- 从 3.9 起,直到各稳定分支的修复版本
- 修复版本
- 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10, 7.1
- 严重程度
- CVSS 3.1 评分 7.8,评分方:Linux kernel CNA
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
内核修复说明,合并网络数据包时,一个表示“这块内存是共享的”的标记可能丢失。随后 IPsec 代码可能直接在不该改动的内存上原地解密数据。CVSS 3.1 向量 AV:L/PR:L 表示攻击起点是一个权限较低的本地用户。内核 CNA 和红帽都给出了 7.8 分。修复后的稳定版本已列在 5 月发布的 CVE 记录中,请安装你所用发行版的最新内核并重启。
VMware ESX:不会留下日志的操作
CVE-2026-41709
- 受影响产品
- VMware ESX
- 受影响版本
- ESX 8.0、9.0 和 9.1;以及 Cloud Foundation、vSphere Foundation 和 Telco Cloud Platform
- 修复版本
- ESXi80U3j-25429389, ESXi-9.0.2.0100-25595025, ESXi-9.1.0.0-25370933; VCF 5.2.4
- 严重程度
- CVSS 3.1 评分 2.7,评分方:VMware (CNA)
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
VMware 的记录称,恶意管理员可以在 ESX 上执行某些操作而不被记录。由于攻击者必须已经是管理员,CVSS 3.1 评分只有 2.7。但对已经入侵的攻击者来说,隐藏自己的行动正是他们需要的,CISA 也将其列为已被利用。请安装博通(Broadcom)公告 38017 中列出的版本。
尚不清楚的信息
CISA 的目录没有给出攻击者、受害者或攻击日期。对于这八个漏洞,我们都没有找到公开的概念验证代码。同一时期还发生了 Ivanti Connect Secure 攻击,而 WordPress 升级漏洞则在 11 月 3 日被列入清单。
信息来源
本文核对过的一手来源:
- Known Exploited Vulnerabilities Catalog
- GitLab Patch Release 19.4.2
- Regexp fixes for GitLab CVEs
- Security update for Adobe Commerce, APSB26-73
- PHP security advisory GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- PHP security advisory GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- Brotli v1.2.1 release
- Node.js October 2026 security releases
- Cisco ASA and FTD Remote Access SSL VPN Tunnel Denial of Service (cisco-sa-asaftd-tunnel-dos-s6mgkb75)
- CVE-2026-46300 record (Linux kernel)
- VMware security advisory 38017