CVE 观察
近期披露的漏洞,内容均对照厂商公告和 CVE 记录核实。
CVE 观察
- CVE-2024-27834Apple iOS, iPadOS, macOS, Safari, tvOS, watchOSCVE 发布日期: CVSS 3.1 评分 5.5,评分方:CISA ADP已确认在真实攻击中被利用列入 CISA KEV 目录:
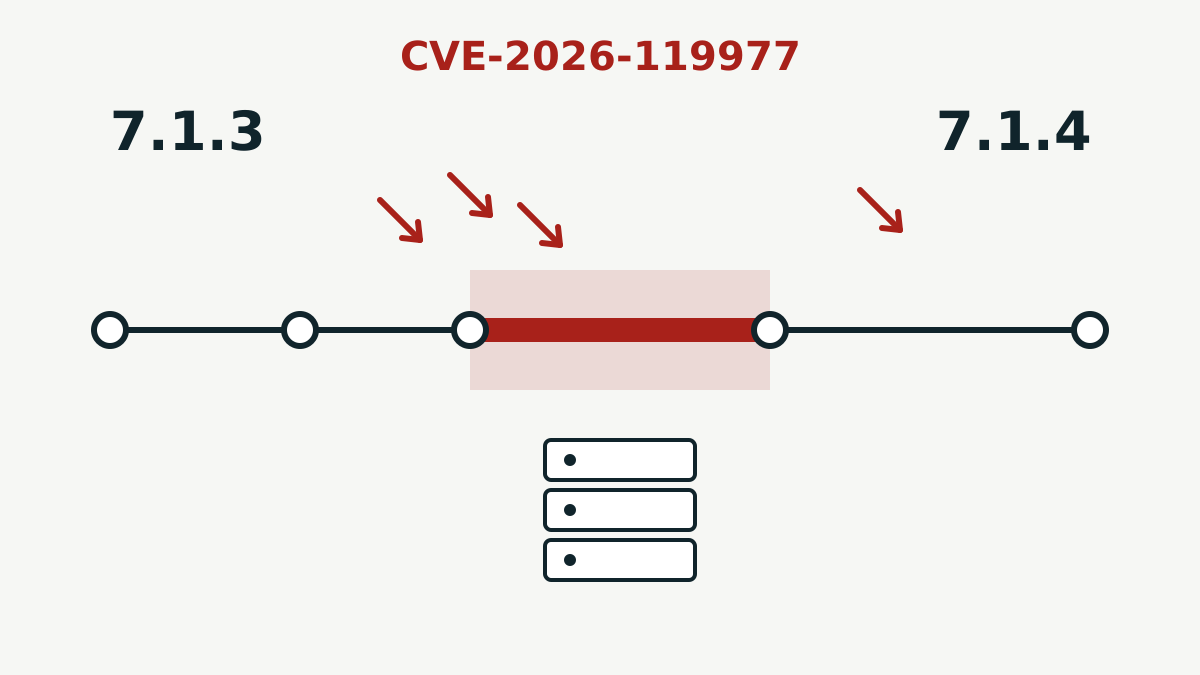
- CVE-2026-119977WordPress CoreCVE 发布日期: CVSS 3.1 评分 8.1,评分方:Wordfence (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-118527Ivanti Connect SecureCVE 发布日期: CVSS 3.1 评分 4.3,评分方:Ivanti (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-121126Google Chrome (Core)CVE 发布日期: CVSS 3.1 评分 9.6,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-121203Google Chrome (Geometry)CVE 发布日期: CVSS 3.1 评分 8.8,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-121247Google Chrome for Android (Dawn)CVE 发布日期: CVSS 3.1 评分 9.6,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-121035Google Chrome (Prerender)CVE 发布日期: CVSS 3.1 评分 9.6,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-121246Google Chrome for Android (WebGL)CVE 发布日期: CVSS 3.1 评分 9.6,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-121229Google Chrome for Android (ANGLE)CVE 发布日期: CVSS 3.1 评分 9.6,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-121156Google Chrome (Dawn)CVE 发布日期: CVSS 3.1 评分 9.6,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-58936Android System (libpng)CVE 发布日期: CVSS 3.1 评分 9.8,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-58876Android SystemCVE 发布日期: CVSS 3.1 评分 9.8,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-58868Android FrameworkCVE 发布日期: CVSS 3.1 评分 9.8,评分方:CISA ADP目前没有公开的利用报告
- CVE-2026-111357Ivanti Connect SecureCVE 发布日期: CVSS 3.1 评分 7.0,评分方:MITRE (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-76418Cisco Secure Firewall ASA / FTDCVE 发布日期: CVSS 3.1 评分 8.6,评分方:Cisco (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-97229GitLab CE/EECVE 发布日期: CVSS 3.1 评分 10.0,评分方:GitLab (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-41709VMware ESXCVE 发布日期: CVSS 3.1 评分 2.7,评分方:VMware (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-46300Linux kernelCVE 发布日期: CVSS 3.1 评分 7.8,评分方:Linux kernel CNA已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-111497Google BrotliCVE 发布日期: CVSS 4.0 评分 9.2,评分方:Google (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-48356Adobe Commerce / Magento Open SourceCVE 发布日期: CVSS 3.1 评分 9.3,评分方:Adobe (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-109619PHPCVE 发布日期: CVSS 4.0 评分 9.2,评分方:PHP Group (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-109618PHPCVE 发布日期: CVSS 4.0 评分 9.2,评分方:PHP Group (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-104935Ivanti Connect SecureCVE 发布日期: CVSS 3.1 评分 8.6,评分方:Ivanti (CNA)已确认在真实攻击中被利用列入 CISA KEV 目录:
- CVE-2026-58115Siemens SIMATIC IoT2050 (Node-RED)CVE 发布日期: CVSS 3.1 评分 10.0,评分方:Siemens (CNA)已观察到攻击尝试,尚无确认的入侵
CVE-2026-58115:攻击者通过 Node-RED 试探西门子 IoT2050 网关,但尚无真实设备被确认入侵
西门子公告给 CVE-2026-58115 打出了 CVSS 满分 10.0。自 10 月 30 日起,VulnCheck 观察到攻击者用它攻击诱饵系统,植入 Linux 机器人程序和后门。有标题称黑客正在给西门子设备装后门,但目前没有任何真实设备被确认遭到入侵。
Ivanti Connect Secure:三个漏洞自 10 月起遭攻击利用,请尽快更新并排查入侵
据 CISA,攻击者正在串联利用 Ivanti Connect Secure VPN 设备中的漏洞,无需登录即可执行命令、窃取凭据并带走数据。10 月 30 日又有两个漏洞被列入已被利用清单,其中一个的 CVE 记录于 11 月 3 日发布。
CVE-2024-27834:一个 2024 年已修复的苹果漏洞,现已确认遭到利用
CISA 于 2026 年 11 月 4 日将 CVE-2024-27834 列入已被利用漏洞清单。该漏洞可让已经能读写内存的攻击者绕过指针认证(Pointer Authentication)。苹果在 2024 年 5 月已修复,及时更新的设备不受影响。
四天内八个漏洞确认遭利用:GitLab、Adobe Commerce、PHP、Brotli、思科、Linux 和 VMware
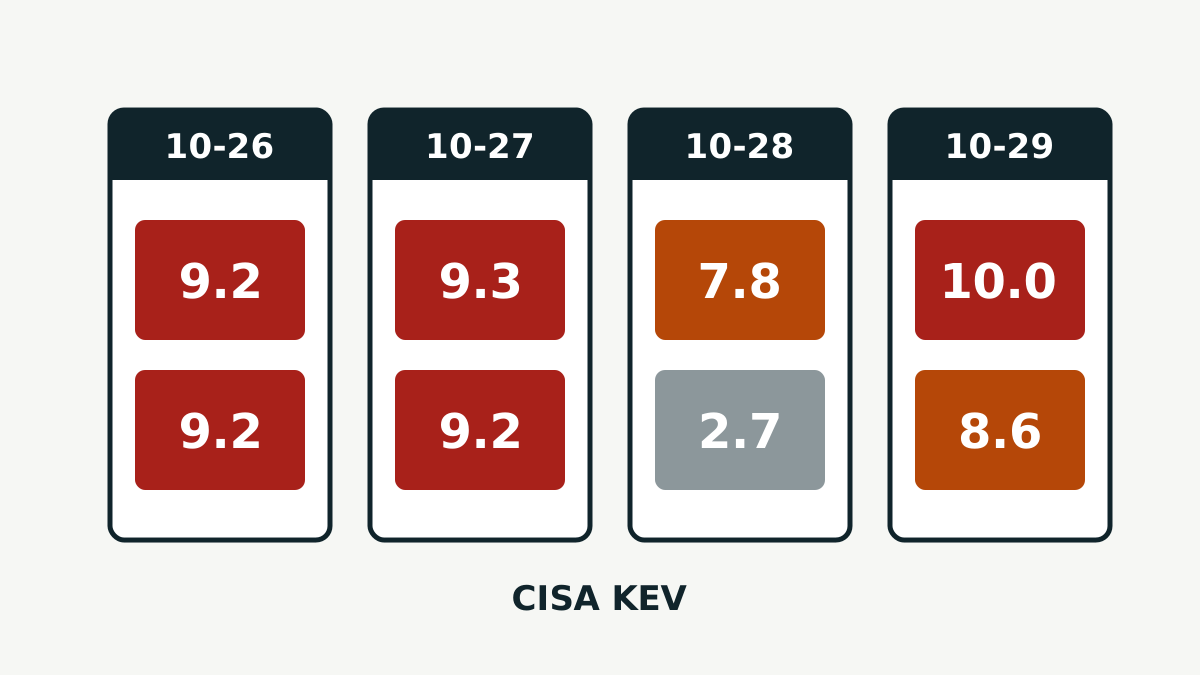
2026 年 10 月 26 日至 29 日,CISA 把八个漏洞列入已被用于真实攻击的漏洞清单。受影响的包括代码服务器、网店、PHP 网站、一个压缩库、思科防火墙、Linux 内核和 VMware 主机。下面逐一说明影响范围和应安装的版本。
CVE-2026-119977:WordPress 升级漏洞正遭利用,请更新到 7.1.4
WordPress 核心更新程序中的竞争条件漏洞,可让未登录的攻击者在升级过程中于服务器上执行代码。CISA 于 11 月 3 日确认该漏洞正被利用。WordPress 7.1.4 已修复。