CVE Watch
Vulnerabilidades divulgadas recentemente, conferidas no aviso do fabricante e no registro CVE.
CVE Watch
- CVE-2024-27834Apple iOS, iPadOS, macOS, Safari, tvOS, watchOSCVE publicado em: CVSS 3.1: 5,5, atribuído por CISA ADPExplorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
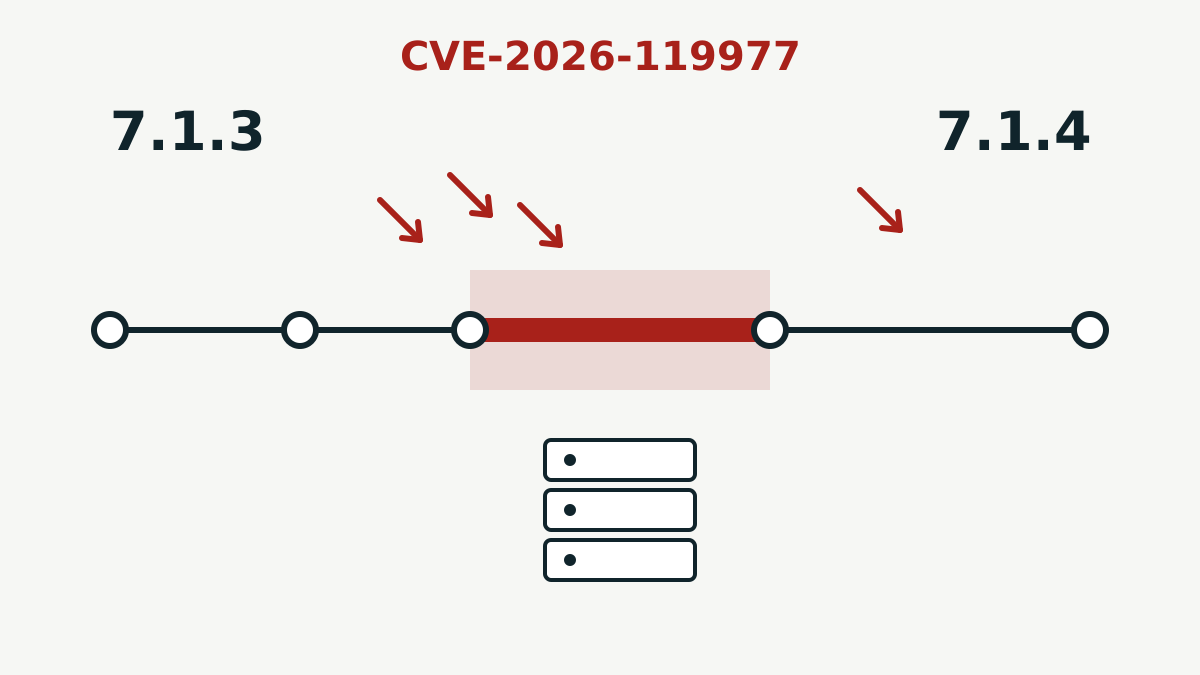
- CVE-2026-119977WordPress CoreCVE publicado em: CVSS 3.1: 8,1, atribuído por Wordfence (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-118527Ivanti Connect SecureCVE publicado em: CVSS 3.1: 4,3, atribuído por Ivanti (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-121126Google Chrome (Core)CVE publicado em: CVSS 3.1: 9,6, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-121203Google Chrome (Geometry)CVE publicado em: CVSS 3.1: 8,8, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-121247Google Chrome for Android (Dawn)CVE publicado em: CVSS 3.1: 9,6, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-121035Google Chrome (Prerender)CVE publicado em: CVSS 3.1: 9,6, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-121246Google Chrome for Android (WebGL)CVE publicado em: CVSS 3.1: 9,6, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-121229Google Chrome for Android (ANGLE)CVE publicado em: CVSS 3.1: 9,6, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-121156Google Chrome (Dawn)CVE publicado em: CVSS 3.1: 9,6, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-58936Android System (libpng)CVE publicado em: CVSS 3.1: 9,8, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-58876Android SystemCVE publicado em: CVSS 3.1: 9,8, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-58868Android FrameworkCVE publicado em: CVSS 3.1: 9,8, atribuído por CISA ADPSem relatos públicos de exploração
- CVE-2026-111357Ivanti Connect SecureCVE publicado em: CVSS 3.1: 7,0, atribuído por MITRE (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-76418Cisco Secure Firewall ASA / FTDCVE publicado em: CVSS 3.1: 8,6, atribuído por Cisco (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-97229GitLab CE/EECVE publicado em: CVSS 3.1: 10,0, atribuído por GitLab (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-41709VMware ESXCVE publicado em: CVSS 3.1: 2,7, atribuído por VMware (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-46300Linux kernelCVE publicado em: CVSS 3.1: 7,8, atribuído por Linux kernel CNAExplorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-111497Google BrotliCVE publicado em: CVSS 4.0: 9,2, atribuído por Google (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-48356Adobe Commerce / Magento Open SourceCVE publicado em: CVSS 3.1: 9,3, atribuído por Adobe (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-109619PHPCVE publicado em: CVSS 4.0: 9,2, atribuído por PHP Group (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-109618PHPCVE publicado em: CVSS 4.0: 9,2, atribuído por PHP Group (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-104935Ivanti Connect SecureCVE publicado em: CVSS 3.1: 8,6, atribuído por Ivanti (CNA)Explorada em ataques reais (confirmado)Incluída no catálogo KEV da CISA:
- CVE-2026-58115Siemens SIMATIC IoT2050 (Node-RED)CVE publicado em: CVSS 3.1: 10,0, atribuído por Siemens (CNA)Tentativas de ataque observadas, sem invasão confirmada
CVE-2026-58115: invasores testam gateways Siemens IoT2050 pelo Node-RED, mas nenhum aparelho real teve invasão confirmada
Um aviso da Siemens dá à CVE-2026-58115 a nota máxima, 10,0 no CVSS. Desde 30 de outubro, a VulnCheck vê invasores usando a falha contra sistemas-isca para instalar um bot Linux e backdoors. Manchetes dizem que hackers estão instalando backdoors em equipamentos Siemens, mas nenhuma invasão de aparelho real foi confirmada.
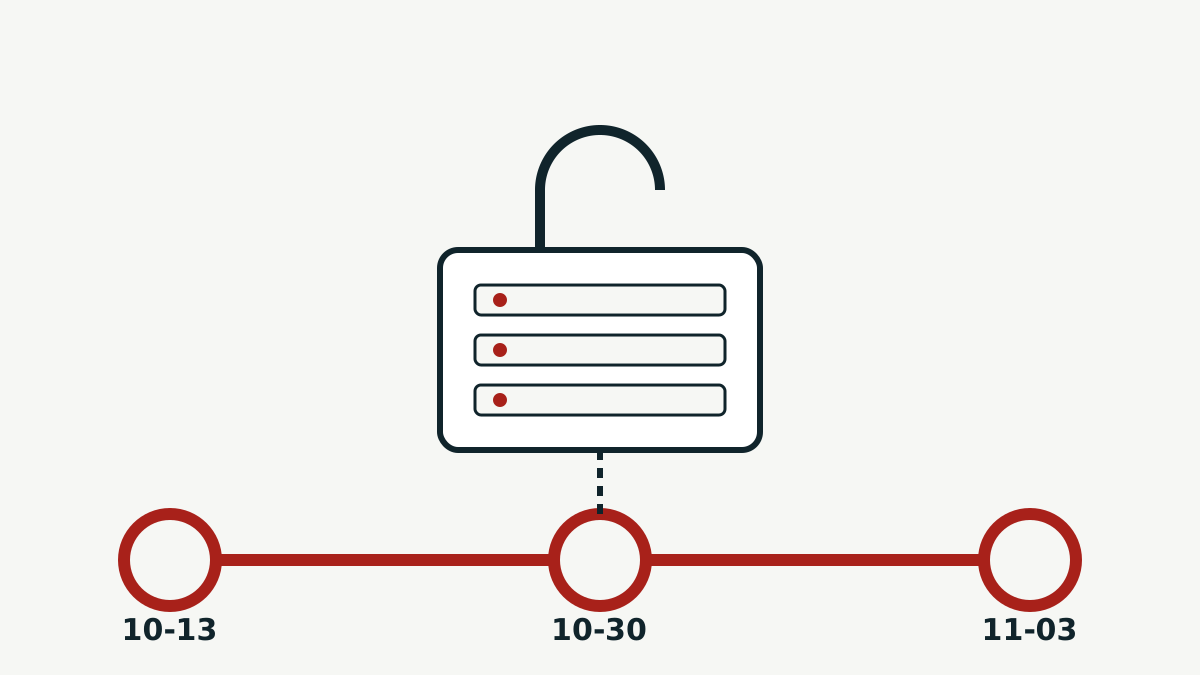
Ivanti Connect Secure: três falhas usadas em ataques desde outubro; atualize e procure sinais de invasão
Segundo a CISA, invasores estão encadeando falhas nos equipamentos de VPN Ivanti Connect Secure para executar comandos sem login, roubar credenciais e levar dados. Mais duas falhas entraram na lista de exploradas em 30 de outubro, e o registro CVE de uma delas saiu em 3 de novembro.
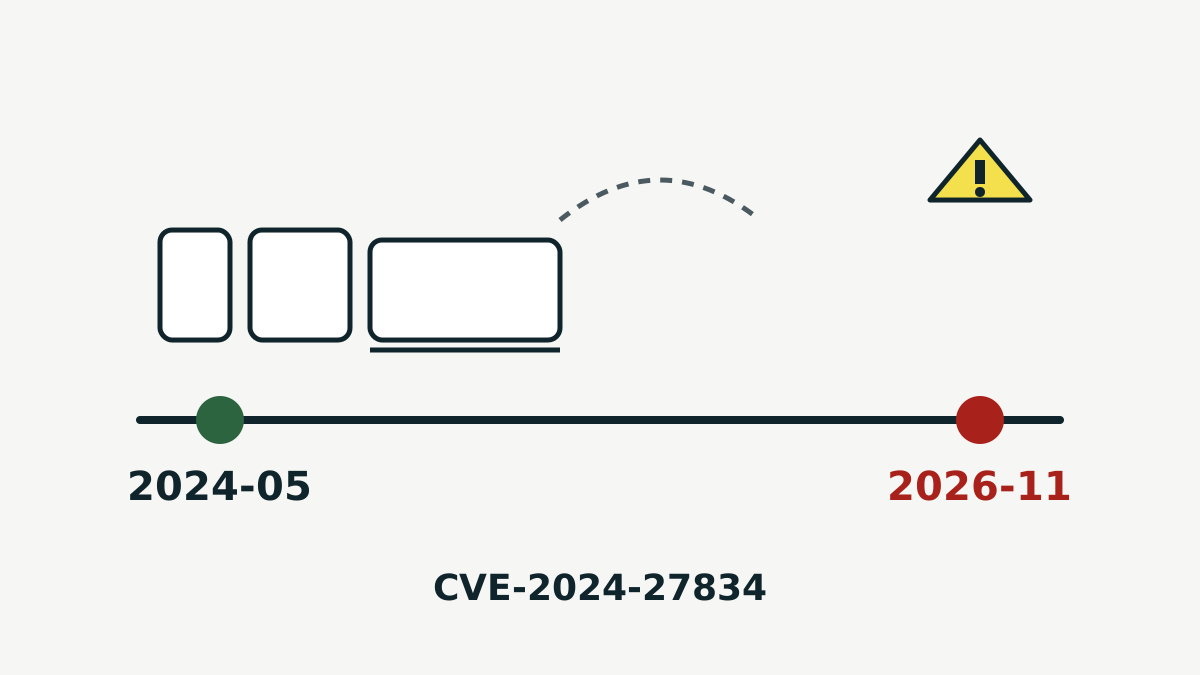
CVE-2024-27834: falha da Apple corrigida em 2024 agora tem exploração confirmada
A CISA incluiu a CVE-2024-27834 na lista de vulnerabilidades exploradas em 4 de novembro de 2026. A falha permite que um invasor que já consegue ler e gravar na memória burle o Pointer Authentication. A Apple corrigiu o problema em maio de 2024, então aparelhos atualizados estão protegidos.
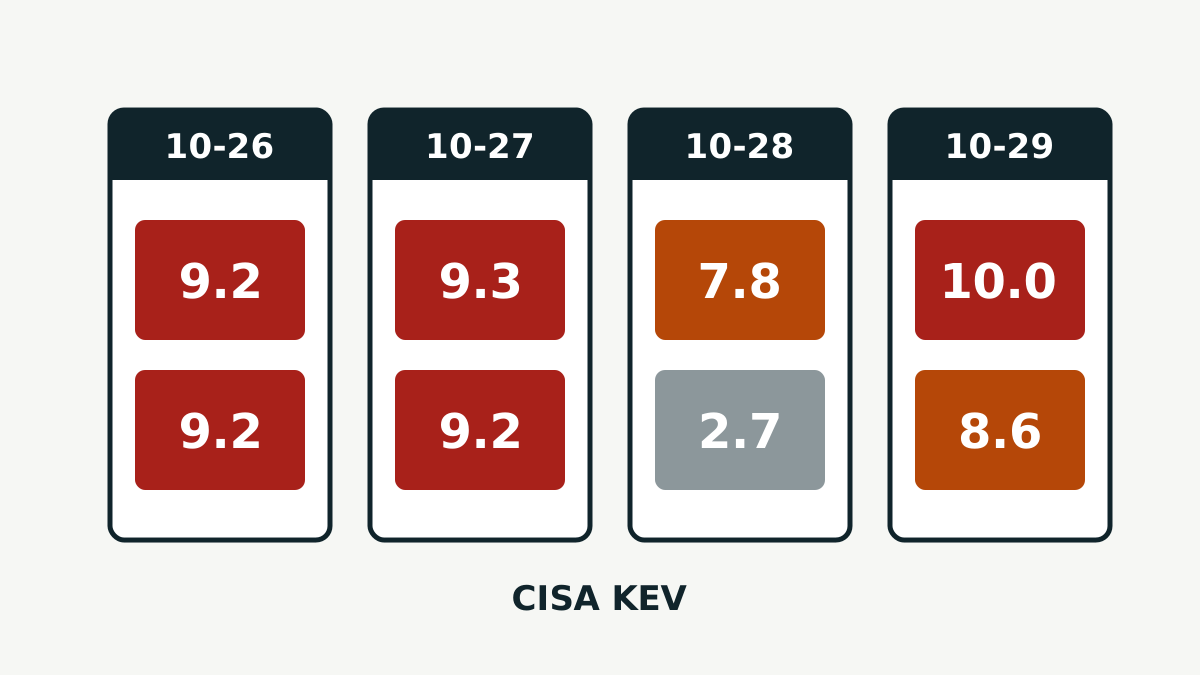
Oito falhas com exploração confirmada em quatro dias: GitLab, Adobe Commerce, PHP, Brotli, Cisco, Linux e VMware
Entre 26 e 29 de outubro de 2026, a CISA incluiu oito vulnerabilidades na lista de falhas usadas em ataques reais. Elas atingem servidores de código, lojas virtuais, sites em PHP, uma biblioteca de compressão, firewalls da Cisco, o kernel Linux e hosts VMware. Veja o que cada uma afeta e o que instalar.
CVE-2026-119977: falha na atualização do WordPress está sendo explorada; atualize para a 7.1.4
Uma condição de corrida no atualizador do WordPress Core permite que um invasor sem login execute código no servidor enquanto uma atualização está em andamento. A CISA confirmou exploração ativa em 3 de novembro. O WordPress 7.1.4 corrige o problema.