
CVE-2026-119977
- Produto afetado
- WordPress Core
- Versões em risco
- Da 4.7.0 à 7.1.3 (o registro CVE lista a última versão afetada de cada ramo)
- Corrigido em
- WordPress 7.1.4; as correções estão sendo levadas aos ramos antigos, até a 4.7
- Gravidade
- CVSS 3.1: 8,1, atribuído por Wordfence (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
O que é a falha
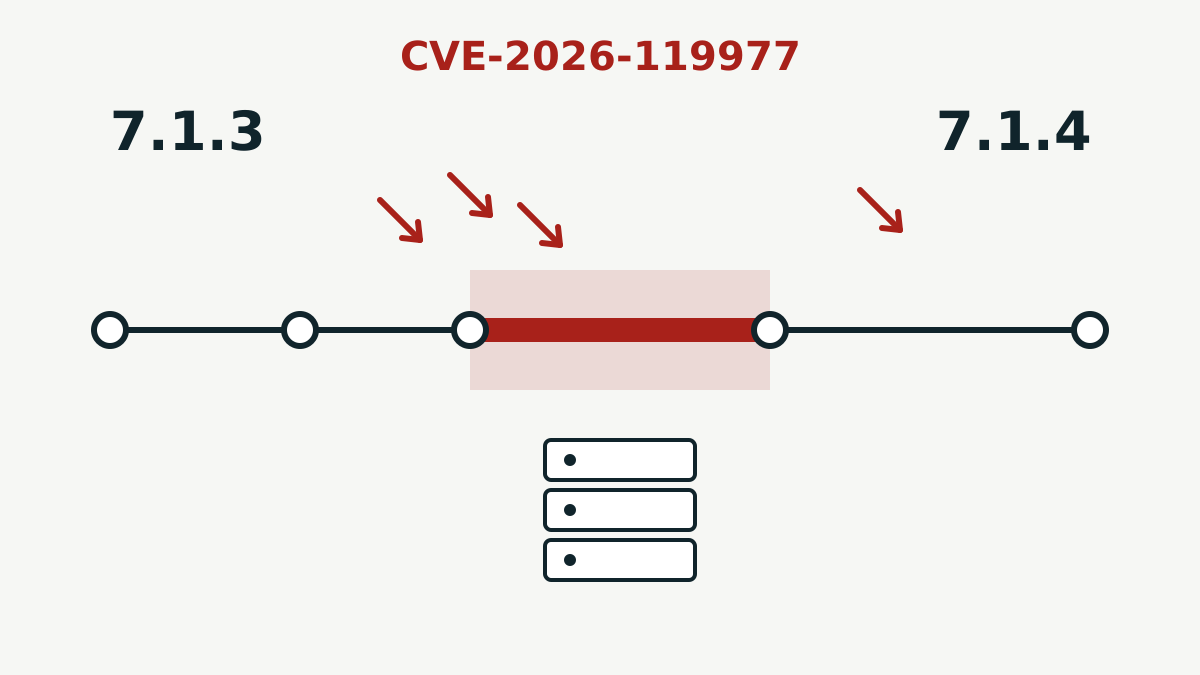
A CVE-2026-119977 é uma condição de corridabug que depende de tempo: duas ações acontecem quase ao mesmo tempo e o invasor "ganha a corrida" agindo no intervalo entre uma verificação e o uso do que foi verificado no código que o WordPress usa para se atualizar. O registro CVE, escrito pela Wordfence como CNACVE Numbering Authority, organização autorizada a atribuir IDs de CVE e escrever a descrição oficial, diz que o problema vem de "caminhos de preparação previsíveis e acessíveis pela web" usados nas atualizações completas do núcleo. Em outras palavras: enquanto o WordPress descompacta a nova versão, os arquivos temporários ficam num endereço que alguém de fora consegue adivinhar e acessar pela internet.
Isso abre uma janela curta para um invasor sem autenticação executar código no servidor. O tipo de fraqueza é o CWE-367, do momento da verificação ao momento do uso (TOCTOU).
Qual é a gravidade
A Wordfence deu à falha a nota base CVSS 3.1 de 8,1 (alta). O vetor é AV:N/AC:H/PR:N/UI:N: o ataque pode vir pela rede, não exige privilégios nem ação do usuário, mas a complexidade é alta, porque o invasor precisa acertar a janela da atualização.
Em 3 de novembro, a CISA incluiu a CVE-2026-119977 no catálogo de vulnerabilidades conhecidas e exploradas (KEV)lista pública da CISA com falhas que têm evidência de uso em ataques reais; órgãos federais dos EUA precisam corrigi-las dentro de um prazo, com base em "evidência de exploração ativa". Os órgãos civis federais dos EUA tinham até 6 de novembro para corrigir.
Prova de conceito ou ataques reais?
A inclusão no catálogo da CISA significa que há evidência de ataques reais. Uma prova de conceitocódigo de demonstração que mostra que uma falha pode ser explorada, muitas vezes publicado por pesquisadores; sozinho, não significa que alguém foi atacado pública seria outro fato, e não encontramos código de exploração publicado. A CISA não identificou os atacantes nem disse quantos sites foram comprometidos. Na avaliação da própria agência, a falha não é automatizável, o que combina com um ataque que depende de tempo.
O que fazer agora
- Confira a sua versão. No painel, vá em Painel > Atualizações. Se aparecer qualquer versão da 4.7.0 à 7.1.3, o site está na faixa afetada.
- Atualize para a 7.1.4. Segundo o WordPress, sites com atualização automática em segundo plano começam o processo sozinhos, então confirme que ele terminou.
- Em ramos mais antigos, o WordPress diz que está levando a correção a todos os ramos até a 4.7, e que elas saem conforme ficarem prontas. Só a versão mais recente tem suporte ativo, então a 7.1.4 é o destino mais seguro.
- Se o site fez alguma atualização do núcleo antes da 7.1.4, procure sinais de invasão: arquivos PHP desconhecidos nas pastas do WordPress, novas contas de administrador ou mudanças que você não fez.
O WordPress 7.1.4 corrigiu 22 problemas de segurança no total, a maioria de cross-site scripting. As notas de versão descrevem este como "uma condição de corrida durante atualizações do núcleo que pode levar à execução remota de código", com crédito ao pesquisador Umut Bayram.
Os celulares também receberam um pacote de correções na mesma semana. A nossa análise do boletim de segurança do Android de novembro de 2026 explica a CVE-2026-58868, a falha mais grave do boletim.
Fontes
Fontes primárias conferidas para este artigo: