
CVE-2026-119977
- प्रभावित प्रोडक्ट
- WordPress Core
- जोखिम वाले वर्शन
- 4.7.0 से 7.1.3 तक (CVE रिकॉर्ड में हर ब्रांच का आख़िरी प्रभावित वर्शन दिया गया है)
- इस वर्शन में ठीक
- WordPress 7.1.4; पुरानी ब्रांच (4.7 तक) के लिए सुधार अलग से जारी हो रहे हैं
- गंभीरता
- CVSS 3.1 स्कोर 8.1, स्कोर देने वाला: Wordfence (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
खामी क्या है
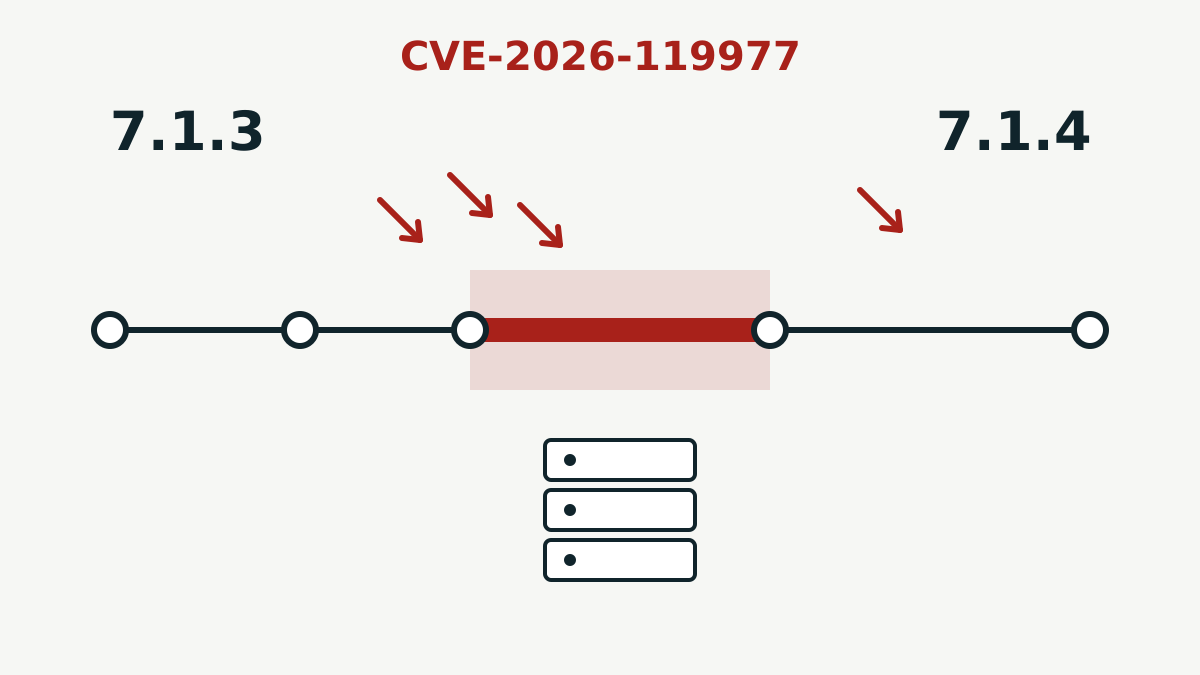
CVE-2026-119977 उस कोड में एक रेस कंडीशनसमय पर निर्भर बग: दो काम लगभग एक साथ होते हैं और हमलावर जाँच और इस्तेमाल के बीच के छोटे-से अंतर में घुसकर "रेस जीत" लेता है है जिससे WordPress ख़ुद को अपडेट करता है। CVE रिकॉर्ड Wordfence ने CNACVE Numbering Authority, यानी वह संस्था जिसे CVE ID देने और आधिकारिक विवरण लिखने का अधिकार है के रूप में लिखा है। उसके अनुसार समस्या पूरे कोर अपडेट के दौरान इस्तेमाल होने वाले "अनुमान लगाने लायक और वेब से पहुँच में आने वाले स्टेजिंग पाथ" से आती है। आसान शब्दों में, जब WordPress नया वर्शन खोल रहा होता है, तब अस्थायी फ़ाइलें ऐसी जगह होती हैं जिसका अंदाज़ा बाहर का कोई भी लगा सकता है और इंटरनेट से वहाँ पहुँच सकता है।
इससे बिना ऑथेंटिकेशन वाले हमलावर को सर्वर पर कोड चलाने का थोड़ा-सा समय मिल जाता है। कमज़ोरी का प्रकार CWE-367 है, यानी जाँच के समय और इस्तेमाल के समय का अंतर (TOCTOU)।
यह कितनी गंभीर है
Wordfence ने इस खामी को CVSS 3.1 बेस स्कोर 8.1 (High) दिया है। वेक्टर AV:N/AC:H/PR:N/UI:N है: हमला नेटवर्क से हो सकता है, किसी अनुमति या यूज़र की कार्रवाई की ज़रूरत नहीं, लेकिन जटिलता ज़्यादा है, क्योंकि हमलावर को ठीक अपडेट के समय पर हमला करना होता है।
3 नवंबर को CISA ने "सक्रिय इस्तेमाल के सबूत" के आधार पर CVE-2026-119977 को अपनी Known Exploited Vulnerabilities सूची (KEV)CISA की सार्वजनिक सूची, जिसमें वे खामियाँ हैं जिनके असली हमलों में इस्तेमाल के सबूत हैं; अमेरिकी संघीय एजेंसियों को इन्हें तय समय में ठीक करना होता है में जोड़ा। अमेरिकी संघीय सिविल एजेंसियों को 6 नवंबर तक इसे ठीक करना था।
प्रूफ़ ऑफ़ कॉन्सेप्ट या असली हमले?
CISA की सूची में आने का मतलब है कि उसके पास असली हमलों के सबूत हैं। सार्वजनिक प्रूफ़ ऑफ़ कॉन्सेप्टडेमो कोड जो दिखाता है कि खामी का फ़ायदा उठाया जा सकता है, अक्सर रिसर्चर इसे प्रकाशित करते हैं; अपने आप में इसका मतलब यह नहीं कि किसी पर हमला हुआ एक अलग बात होती, और हमें कोई प्रकाशित हमले का कोड नहीं मिला। CISA ने हमलावरों के नाम नहीं बताए और न ही यह कि कितनी साइटें प्रभावित हुईं। CISA के अपने आकलन में यह खामी ऑटोमेट करने लायक नहीं है, जो समय पर निर्भर हमले से मेल खाता है।
अभी क्या करें
- अपना वर्शन देखें। एडमिन एरिया में Dashboard > Updates खोलें। अगर 4.7.0 से 7.1.3 के बीच का कोई वर्शन दिखे, तो आपकी साइट प्रभावित दायरे में है।
- 7.1.4 पर अपडेट करें। WordPress के अनुसार जिन साइटों पर ऑटोमैटिक बैकग्राउंड अपडेट चालू हैं, वहाँ अपडेट अपने आप शुरू हो जाएगा, इसलिए पक्का करें कि वह पूरा हो गया।
- पुरानी ब्रांच पर हैं, तो WordPress का कहना है कि 4.7 तक की सभी ब्रांच के लिए सुधार तैयार होते ही जारी किए जा रहे हैं। सक्रिय सपोर्ट सिर्फ़ नए वर्शन को मिलता है, इसलिए 7.1.4 ज़्यादा सुरक्षित विकल्प है।
- अगर आपकी साइट ने 7.1.4 से पहले कोई कोर अपडेट किया था, तो सेंध के निशान देखें: WordPress फ़ोल्डरों में अनजान PHP फ़ाइलें, नए एडमिन अकाउंट, या ऐसे बदलाव जो आपने नहीं किए।
WordPress 7.1.4 ने कुल 22 सुरक्षा समस्याएँ ठीक कीं, जिनमें ज़्यादातर cross-site scripting की थीं। रिलीज़ नोट्स इस खामी को "कोर अपडेट के दौरान रेस कंडीशन, जिससे रिमोट कोड एक्ज़िक्यूशन हो सकता है" बताते हैं, और इसका श्रेय रिसर्चर Umut Bayram को देते हैं।
उसी हफ़्ते फ़ोन के लिए भी सुधार आए। Android के नवंबर 2026 सुरक्षा बुलेटिन के हमारे विश्लेषण में उसकी सबसे गंभीर खामी CVE-2026-58868 के बारे में बताया गया है।
स्रोत
इस लेख के लिए हमने ये मूल स्रोत जाँचे: