CVE वॉच
हाल में सामने आई कमज़ोरियाँ, कंपनी की सुरक्षा सूचना और CVE रिकॉर्ड से मिलाकर जाँची गईं।
CVE वॉच
- CVE-2024-27834Apple iOS, iPadOS, macOS, Safari, tvOS, watchOSCVE प्रकाशित: CVSS 3.1 स्कोर 5.5, स्कोर देने वाला: CISA ADPअसली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-119977WordPress CoreCVE प्रकाशित: CVSS 3.1 स्कोर 8.1, स्कोर देने वाला: Wordfence (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-118527Ivanti Connect SecureCVE प्रकाशित: CVSS 3.1 स्कोर 4.3, स्कोर देने वाला: Ivanti (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-121126Google Chrome (Core)CVE प्रकाशित: CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-121203Google Chrome (Geometry)CVE प्रकाशित: CVSS 3.1 स्कोर 8.8, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-121247Google Chrome for Android (Dawn)CVE प्रकाशित: CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-121035Google Chrome (Prerender)CVE प्रकाशित: CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-121246Google Chrome for Android (WebGL)CVE प्रकाशित: CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-121229Google Chrome for Android (ANGLE)CVE प्रकाशित: CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-121156Google Chrome (Dawn)CVE प्रकाशित: CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-58936Android System (libpng)CVE प्रकाशित: CVSS 3.1 स्कोर 9.8, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-58876Android SystemCVE प्रकाशित: CVSS 3.1 स्कोर 9.8, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-58868Android FrameworkCVE प्रकाशित: CVSS 3.1 स्कोर 9.8, स्कोर देने वाला: CISA ADPहमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE-2026-111357Ivanti Connect SecureCVE प्रकाशित: CVSS 3.1 स्कोर 7.0, स्कोर देने वाला: MITRE (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-76418Cisco Secure Firewall ASA / FTDCVE प्रकाशित: CVSS 3.1 स्कोर 8.6, स्कोर देने वाला: Cisco (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-97229GitLab CE/EECVE प्रकाशित: CVSS 3.1 स्कोर 10.0, स्कोर देने वाला: GitLab (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-41709VMware ESXCVE प्रकाशित: CVSS 3.1 स्कोर 2.7, स्कोर देने वाला: VMware (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-46300Linux kernelCVE प्रकाशित: CVSS 3.1 स्कोर 7.8, स्कोर देने वाला: Linux kernel CNAअसली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-111497Google BrotliCVE प्रकाशित: CVSS 4.0 स्कोर 9.2, स्कोर देने वाला: Google (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-48356Adobe Commerce / Magento Open SourceCVE प्रकाशित: CVSS 3.1 स्कोर 9.3, स्कोर देने वाला: Adobe (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-109619PHPCVE प्रकाशित: CVSS 4.0 स्कोर 9.2, स्कोर देने वाला: PHP Group (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-109618PHPCVE प्रकाशित: CVSS 4.0 स्कोर 9.2, स्कोर देने वाला: PHP Group (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-104935Ivanti Connect SecureCVE प्रकाशित: CVSS 3.1 स्कोर 8.6, स्कोर देने वाला: Ivanti (CNA)असली हमलों में इस्तेमाल की पुष्टिCISA KEV में जोड़ी गई:
- CVE-2026-58115Siemens SIMATIC IoT2050 (Node-RED)CVE प्रकाशित: CVSS 3.1 स्कोर 10.0, स्कोर देने वाला: Siemens (CNA)हमले की कोशिशें देखी गईं, सेंध की पुष्टि अभी नहीं
CVE-2026-58115: हमलावर Node-RED के ज़रिए Siemens IoT2050 गेटवे को आज़मा रहे हैं, पर किसी असली डिवाइस में सेंध की पुष्टि नहीं
Siemens की सुरक्षा सूचना CVE-2026-58115 को CVSS का अधिकतम स्कोर 10.0 देती है। 30 अक्टूबर से VulnCheck देख रही है कि हमलावर इसका इस्तेमाल नकली सिस्टम पर Linux बॉट और बैकडोर डालने के लिए कर रहे हैं। सुर्ख़ियाँ कहती हैं कि हैकर Siemens डिवाइस में बैकडोर डाल रहे हैं, लेकिन किसी असली डिवाइस में सेंध की पुष्टि नहीं हुई है।
Ivanti Connect Secure: अक्टूबर से तीन खामियों का हमलों में इस्तेमाल, अपडेट करें और सेंध की जाँच करें
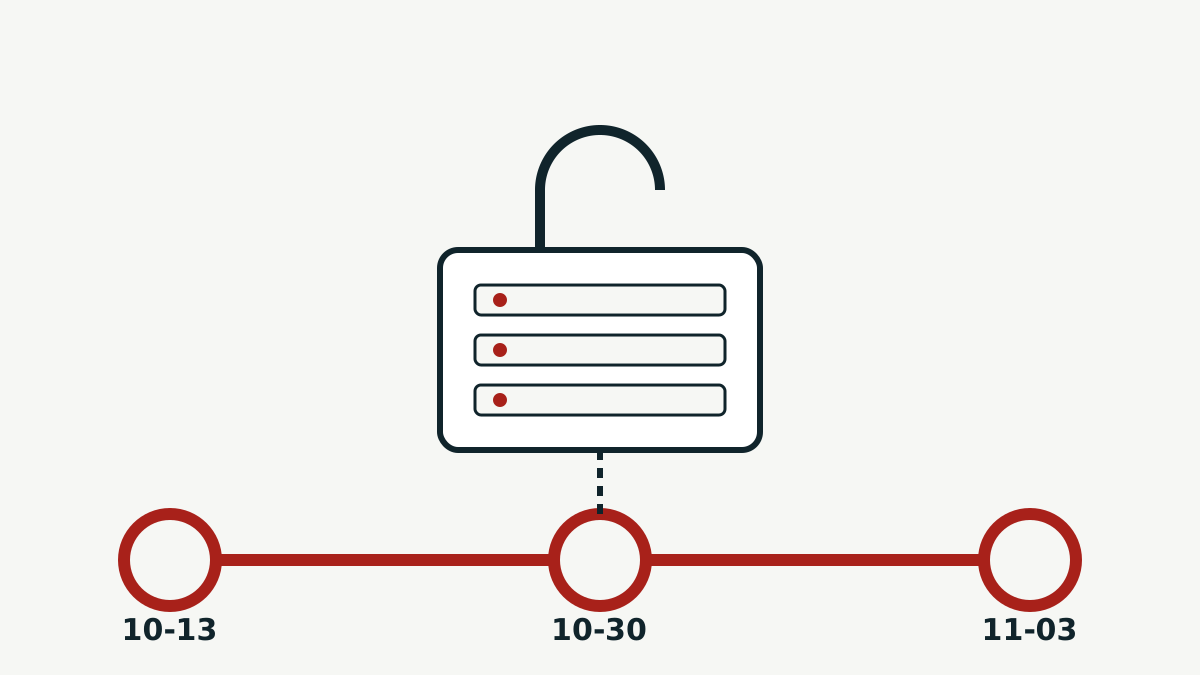
CISA के मुताबिक हमलावर Ivanti Connect Secure VPN डिवाइस की खामियों को जोड़कर बिना लॉग-इन कमांड चला रहे हैं, क्रेडेंशियल चुरा रहे हैं और डेटा ले जा रहे हैं। 30 अक्टूबर को दो और खामियाँ सूची में जुड़ीं, और इनमें से एक का CVE रिकॉर्ड 3 नवंबर को आया।
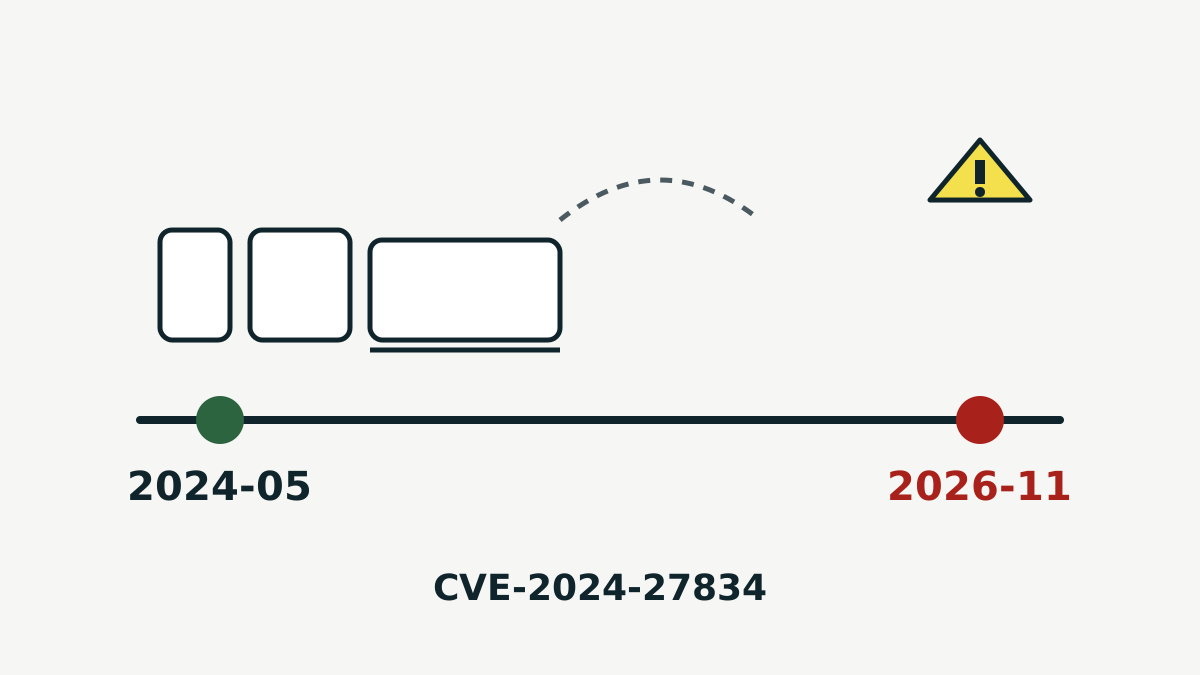
CVE-2024-27834: 2024 में ठीक हुई Apple की खामी के अब हमलों में इस्तेमाल की पुष्टि
CISA ने 4 नवंबर 2026 को CVE-2024-27834 को हमलों में इस्तेमाल हो रही कमज़ोरियों की सूची में जोड़ा। यह खामी उस हमलावर को Pointer Authentication बायपास करने देती है जो पहले से मेमोरी पढ़-लिख सकता है। Apple ने इसे मई 2024 में ठीक कर दिया था, इसलिए अपडेट किए गए डिवाइस सुरक्षित हैं।
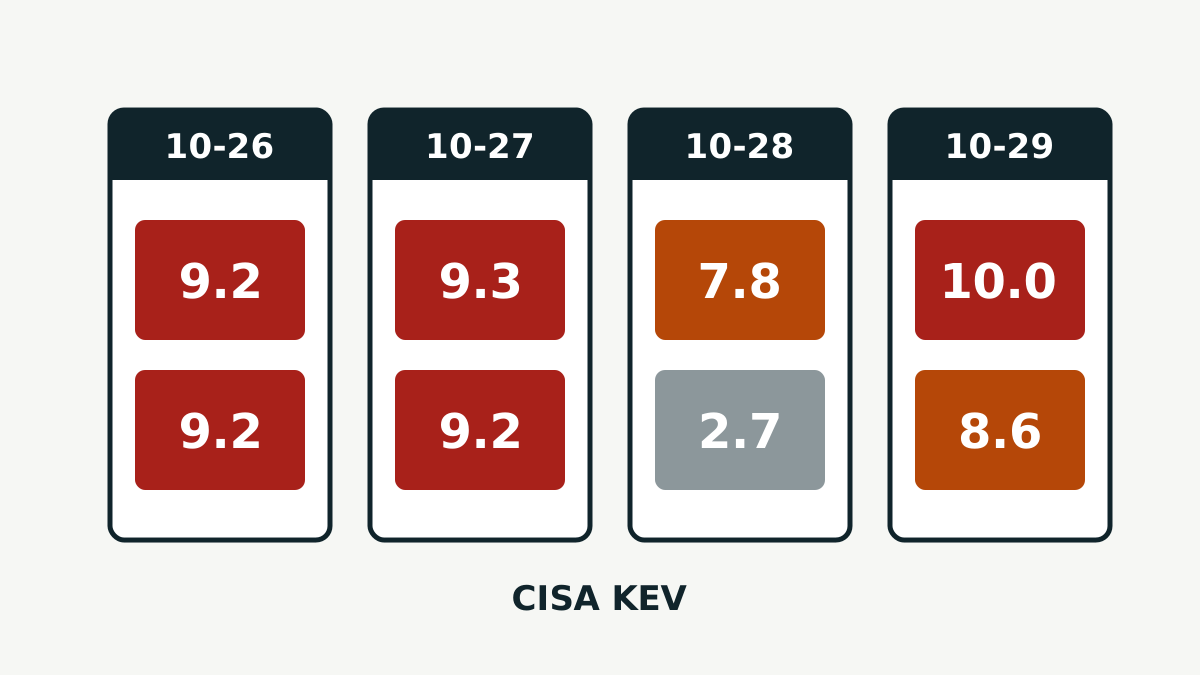
चार दिन में आठ खामियों के हमलों में इस्तेमाल की पुष्टि: GitLab, Adobe Commerce, PHP, Brotli, Cisco, Linux और VMware
26 से 29 अक्टूबर 2026 के बीच CISA ने असली हमलों में इस्तेमाल हो रही खामियों की सूची में आठ कमज़ोरियाँ जोड़ीं। इनका असर कोड सर्वर, ऑनलाइन स्टोर, PHP वेबसाइट, एक कंप्रेशन लाइब्रेरी, Cisco फ़ायरवॉल, Linux kernel और VMware होस्ट पर है। यहाँ जानिए हर खामी किस पर असर डालती है और क्या इंस्टॉल करना है।
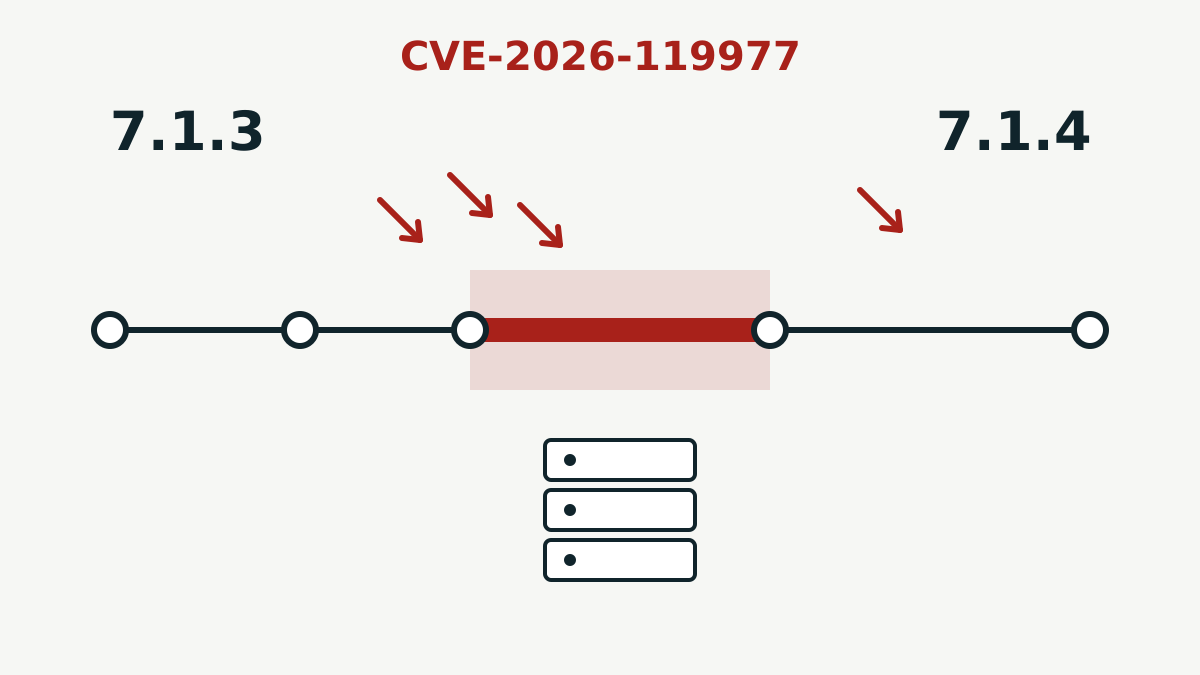
CVE-2026-119977: WordPress अपडेट की खामी का हमलों में इस्तेमाल, 7.1.4 पर अपडेट करें
WordPress Core के अपडेटर में रेस कंडीशन की खामी है। इससे बिना लॉग-इन वाला हमलावर अपडेट चलते समय सर्वर पर कोड चला सकता है। CISA ने 3 नवंबर को पुष्टि की कि इसका हमलों में इस्तेमाल हो रहा है। WordPress 7.1.4 में यह ठीक है।