
इस सूची को कैसे पढ़ें
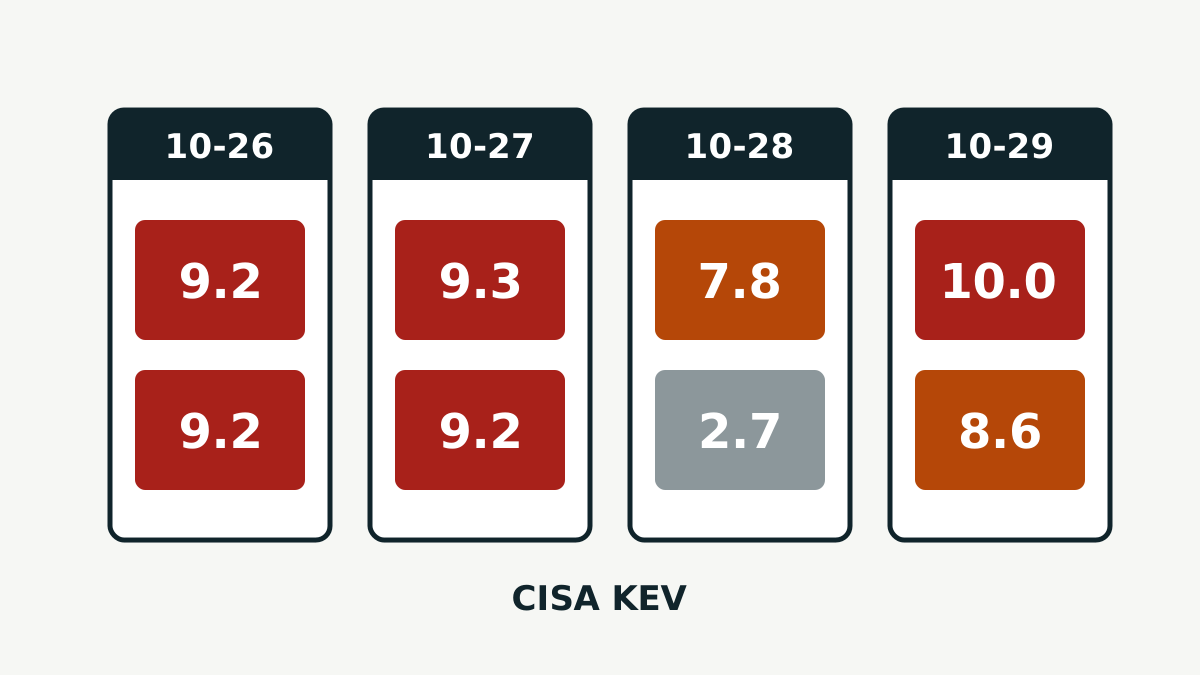
KEV सूचीCISA की सार्वजनिक सूची, जिसमें वे खामियाँ हैं जिनके असली हमलों में इस्तेमाल के सबूत हैं; अमेरिकी संघीय एजेंसियों को इन्हें तय समय में ठीक करना होता है CVSS स्कोर से ज़्यादा मज़बूत संकेत है। CVSSCommon Vulnerability Scoring System, 0 से 10 का पैमाना जो बताता है कि कोई खामी सिद्धांत रूप में कितनी गंभीर है; वर्शन 4.0 और 3.1 के स्कोर की सीधी तुलना नहीं होती स्कोर बताता है कि खामी कितनी गंभीर हो सकती है। KEV में आना बताता है कि हमलावर उसका इस्तेमाल कर रहे हैं। इसीलिए 2.7 स्कोर वाली खामी, जैसे नीचे VMware वाली, भी इस सूची में है।
नीचे का क्रम उन खामियों से शुरू होता है जिन तक इंटरनेट पर बैठा हमलावर बिना अकाउंट के पहुँच सकता है।
GitLab: CI/CD में रेगुलर एक्सप्रेशन के ज़रिए कोड चलाना
CVE-2026-97229
- प्रभावित प्रोडक्ट
- GitLab CE/EE
- जोखिम वाले वर्शन
- 19.2 (19.2.8 से पहले), 19.3 (19.3.5 से पहले), 19.4 (19.4.2 से पहले)
- इस वर्शन में ठीक
- 19.2.8, 19.3.5, 19.4.2
- गंभीरता
- CVSS 3.1 स्कोर 10.0, स्कोर देने वाला: GitLab (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
GitLab के CVE रिकॉर्ड के अनुसार बिना ऑथेंटिकेशन वाला यूज़र CI/CDवह ऑटोमैटिक पाइपलाइन जो हर बदलाव के साथ कोड को बनाती, टेस्ट करती और डिप्लॉय करती है कॉन्फ़िगरेशन में ख़ास तौर पर बनाए गए रेगुलर एक्सप्रेशनटेक्स्ट को खोजने और मिलाने के लिए इस्तेमाल होने वाला पैटर्न से GitLab सर्वर पर कोई भी कोड चला सकता था। GitLab ने इसे CVSS 3.1 पर अधिकतम 10.0 स्कोर दिया है, और CISA के आकलन में इसे ऑटोमेट किया जा सकता है। असली वजह Ruby के रेगुलर एक्सप्रेशन इंजन Onigmo में integer overflow है। CISA के मुताबिक यही कोड इस्तेमाल करने वाले दूसरे प्रोडक्ट भी प्रभावित हो सकते हैं, और Ruby ने 23 अक्टूबर को regexp सुधार जारी किए।
अगर आप GitLab अपने सर्वर पर चलाते हैं, तो अपनी ब्रांच के हिसाब से 19.2.8, 19.3.5 या 19.4.2 इंस्टॉल करें।
Adobe Commerce और Magento: ख़तरनाक फ़ाइल अपलोड
CVE-2026-48356
- प्रभावित प्रोडक्ट
- Adobe Commerce / Magento Open Source
- जोखिम वाले वर्शन
- Commerce 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, 2.4.5-p17, 2.4.4-p18 और पुराने
- इस वर्शन में ठीक
- जुलाई 2026 सुरक्षा अपडेट (जैसे 2.4.9-2026-jul), बुलेटिन APSB26-73
- गंभीरता
- CVSS 3.1 स्कोर 9.3, स्कोर देने वाला: Adobe (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
Adobe के रिकॉर्ड में ख़तरनाक प्रकार की फ़ाइल के बिना रोक-टोक अपलोड की खामी बताई गई है, जिससे मौजूदा यूज़र के नाम पर कोड चल सकता है। इसके लिए पीड़ित को कोई तैयार किया गया लिंक या छेड़छाड़ वाला पेज खोलना होता है। Adobe ने इसे CVSS 3.1 पर 9.3 स्कोर दिया है। सुधार जुलाई 2026 में बुलेटिन APSB26-73 के साथ आ चुका था, इसलिए ख़तरा उन स्टोर को है जिन्होंने इसे कभी इंस्टॉल नहीं किया। अपने वर्शन के लिए जुलाई 2026 का सुरक्षा पैच लगाएँ, जैसे 2.4.9-2026-jul।
PHP: दो खामियाँ जिनसे रिमोट कोड एक्ज़िक्यूशन हो सकता है
CVE-2026-109618
- प्रभावित प्रोडक्ट
- PHP
- जोखिम वाले वर्शन
- 8.2.35, 8.3.36, 8.4.27 और 8.5.12 से पहले के वर्शन
- इस वर्शन में ठीक
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- गंभीरता
- CVSS 4.0 स्कोर 9.2, स्कोर देने वाला: PHP Group (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
CVE-2026-109619
- प्रभावित प्रोडक्ट
- PHP
- जोखिम वाले वर्शन
- 8.2.35, 8.3.36, 8.4.27 और 8.5.12 से पहले के वर्शन
- इस वर्शन में ठीक
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- गंभीरता
- CVSS 4.0 स्कोर 9.2, स्कोर देने वाला: PHP Group (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
दोनों 21 अक्टूबर को प्रकाशित हुईं और PHP प्रोजेक्ट ने दोनों को CVSS 4.0 पर 9.2 स्कोर दिया। पहली में, मेमोरी ख़त्म होने वाली गड़बड़ियों को संभालने का तरीका रिक्वेस्ट की मेमोरी को बिना शुरुआती मान के छोड़ सकता है, और रिकॉर्ड के मुताबिक इसे ट्रिगर करने के कई तरीके "लगातार" रिमोट कोड एक्ज़िक्यूशन तक पहुँचा सकते हैं। दूसरी में, ग्लोबल स्टेट रिक्वेस्ट की मेमोरी छोड़ दिए जाने के बाद भी उसी की ओर इशारा करती रह सकती है, जो use-after-freeप्रोग्राम मेमोरी छोड़ने के बाद भी उसका इस्तेमाल करता रहता है; जो तय कर सके कि वहाँ क्या लिखा जाए, वह कभी-कभी नियंत्रण ले सकता है की समस्या है। CISA ने उसी दिन PHP की खामियों पर अलर्ट जारी किया।
PHP को 8.2.35, 8.3.36, 8.4.27 या 8.5.12 पर अपडेट करें। अगर आपकी होस्टिंग कंपनी PHP संभालती है, तो देखें कि वह कौन-सा वर्शन चला रही है। Linux डिस्ट्रीब्यूशन अक्सर पुराने वर्शन नंबर पर ही पैच लगाते हैं, इसलिए उनकी सुरक्षा सूचनाएँ भी देखें।
Brotli: कई प्रोडक्ट के अंदर मौजूद कंप्रेशन लाइब्रेरी
CVE-2026-111497
- प्रभावित प्रोडक्ट
- Google Brotli
- जोखिम वाले वर्शन
- 1.0.3 से 1.2.0 तक
- इस वर्शन में ठीक
- 1.0.10, 1.1.1, 1.2.1
- गंभीरता
- CVSS 4.0 स्कोर 9.2, स्कोर देने वाला: Google (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
BrotliGoogle का कंप्रेशन फ़ॉर्मेट, जिसे ब्राउज़र, वेब सर्वर और कई ऐप फ़ाइलें छोटी करने के लिए इस्तेमाल करते हैं के डिकोडर में buffer overflow है। Google के रिकॉर्ड के अनुसार दूर बैठे हमलावर की बनाई कंप्रेस्ड स्ट्रीम मेमोरी बिगाड़ सकती है, डेटा लीक कर सकती है, प्रोग्राम को क्रैश कर सकती है या शायद कोड भी चला सकती है। 1.0.3 से 1.2.0 तक के वर्शन प्रभावित हैं; सुधार 1.0.10, 1.1.1 और 1.2.1 में है। Google ने इसे CVSS 4.0 पर 9.2 स्कोर दिया है।
मुश्किल हिस्सा Brotli को ढूँढना है, क्योंकि यह अक्सर दूसरे सॉफ़्टवेयर के अंदर पैक होता है। Node.js ने इस खामी के लिए अक्टूबर में अपना सुरक्षा अपडेट जारी किया, और Go पोर्ट andybalholm/brotli ने 1.2.7 वर्शन जारी किया। इंस्टॉल किए गए पैकेज के साथ-साथ डिपेंडेंसी और कंटेनर इमेज भी जाँचें।
Cisco ASA और FTD: VPN की खामी जो फ़ायरवॉल को रीस्टार्ट कर देती है
CVE-2026-76418
- प्रभावित प्रोडक्ट
- Cisco Secure Firewall ASA / FTD
- जोखिम वाले वर्शन
- ASA 9.16 से 9.24 और FTD 7.0 से 10.1, जब SSL VPN में सेकेंडरी ऑथेंटिकेशन चालू हो
- इस वर्शन में ठीक
- जैसे ASA 9.22.3.200 या 9.24.1.27, FTD 7.4.9 या 10.1.1 (पूरी सूची Cisco की सूचना में)
- गंभीरता
- CVSS 3.1 स्कोर 8.6, स्कोर देने वाला: Cisco (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
Cisco के मुताबिक बिना ऑथेंटिकेशन वाला हमलावर रिमोट एक्सेस SSL VPN को तैयार की गई रिक्वेस्ट भेजकर फ़ायरवॉल को रीलोड करवा सकता है, जिससे डिवाइस कुछ देर के लिए बंद हो जाता है। डिवाइस तभी ख़तरे में है जब SSL VPN चालू हो और किसी tunnel group पर, जिसमें DefaultWEBVPNGroup भी शामिल है, सेकेंडरी ऑथेंटिकेशन सेट हो। Cisco की सूचना कहती है कि अक्टूबर 2026 में उसकी सुरक्षा टीम को "सक्रिय इस्तेमाल की जानकारी मिली"। CVSS 3.1 पर स्कोर 8.6 है।
Cisco ने अपनी सूचना में ASA और FTD की हर ब्रांच का पहला सुधरा हुआ वर्शन दिया है। उसके सुझाए अस्थायी उपाय VPN सेटअप को कमज़ोर करते हैं और सिर्फ़ अपग्रेड होने तक के लिए हैं।
Linux kernel: नेटवर्किंग में साझा मेमोरी का बग
CVE-2026-46300
- प्रभावित प्रोडक्ट
- Linux kernel
- जोखिम वाले वर्शन
- 3.9 से लेकर सुधार वाले स्टेबल रिलीज़ तक
- इस वर्शन में ठीक
- 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10, 7.1
- गंभीरता
- CVSS 3.1 स्कोर 7.8, स्कोर देने वाला: Linux kernel CNA
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
kernel के सुधार में बताया गया है कि नेटवर्क पैकेट जोड़ते समय "यह मेमोरी साझा है" बताने वाला निशान खो सकता है। तब IPsec कोड डेटा को सीधे उस मेमोरी पर डिक्रिप्ट कर सकता है जिसे उसे छूना नहीं चाहिए। CVSS 3.1 वेक्टर AV:L/PR:L का मतलब है कि शुरुआत कम अधिकार वाले लोकल यूज़र से होती है। kernel CNA और Red Hat दोनों ने इसे 7.8 स्कोर दिया है। सुधरे हुए स्टेबल वर्शन मई में प्रकाशित CVE रिकॉर्ड में दिए गए हैं, इसलिए अपने डिस्ट्रीब्यूशन का मौजूदा kernel इंस्टॉल करें और रीस्टार्ट करें।
VMware ESX: ऐसे काम जिनका लॉग में निशान नहीं रहता
CVE-2026-41709
- प्रभावित प्रोडक्ट
- VMware ESX
- जोखिम वाले वर्शन
- ESX 8.0, 9.0 और 9.1; साथ में Cloud Foundation, vSphere Foundation और Telco Cloud Platform
- इस वर्शन में ठीक
- ESXi80U3j-25429389, ESXi-9.0.2.0100-25595025, ESXi-9.1.0.0-25370933; VCF 5.2.4
- गंभीरता
- CVSS 3.1 स्कोर 2.7, स्कोर देने वाला: VMware (CNA)
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
VMware के रिकॉर्ड के मुताबिक कोई बुरी नीयत वाला एडमिनिस्ट्रेटर ESX पर कुछ काम ऐसे कर सकता है जो लॉग में दर्ज न हों। स्कोर कम है, CVSS 3.1 पर 2.7, क्योंकि हमलावर का पहले से एडमिनिस्ट्रेटर होना ज़रूरी है। लेकिन जो हमलावर पहले ही अंदर घुस चुका है, उसे अपने कामों को छिपाना ही तो चाहिए, और CISA ने इसे इस्तेमाल हो रही खामी के रूप में दर्ज किया है। Broadcom की सूचना 38017 में बताए गए वर्शन इंस्टॉल करें।
अभी क्या पता नहीं
CISA की सूची में हमलावरों, पीड़ितों या हमलों की तारीख़ों का ज़िक्र नहीं है। आठों में से किसी के लिए हमें सार्वजनिक प्रूफ़ ऑफ़ कॉन्सेप्ट कोड नहीं मिला। इन्हीं हफ़्तों में Ivanti Connect Secure पर हमले भी हुए, और WordPress अपडेट की खामी 3 नवंबर को सूची में जुड़ी।
स्रोत
इस लेख के लिए हमने ये मूल स्रोत जाँचे:
- Known Exploited Vulnerabilities Catalog
- GitLab Patch Release 19.4.2
- Regexp fixes for GitLab CVEs
- Security update for Adobe Commerce, APSB26-73
- PHP security advisory GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- PHP security advisory GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- Brotli v1.2.1 release
- Node.js October 2026 security releases
- Cisco ASA and FTD Remote Access SSL VPN Tunnel Denial of Service (cisco-sa-asaftd-tunnel-dos-s6mgkb75)
- CVE-2026-46300 record (Linux kernel)
- VMware security advisory 38017