
Como ler esta lista
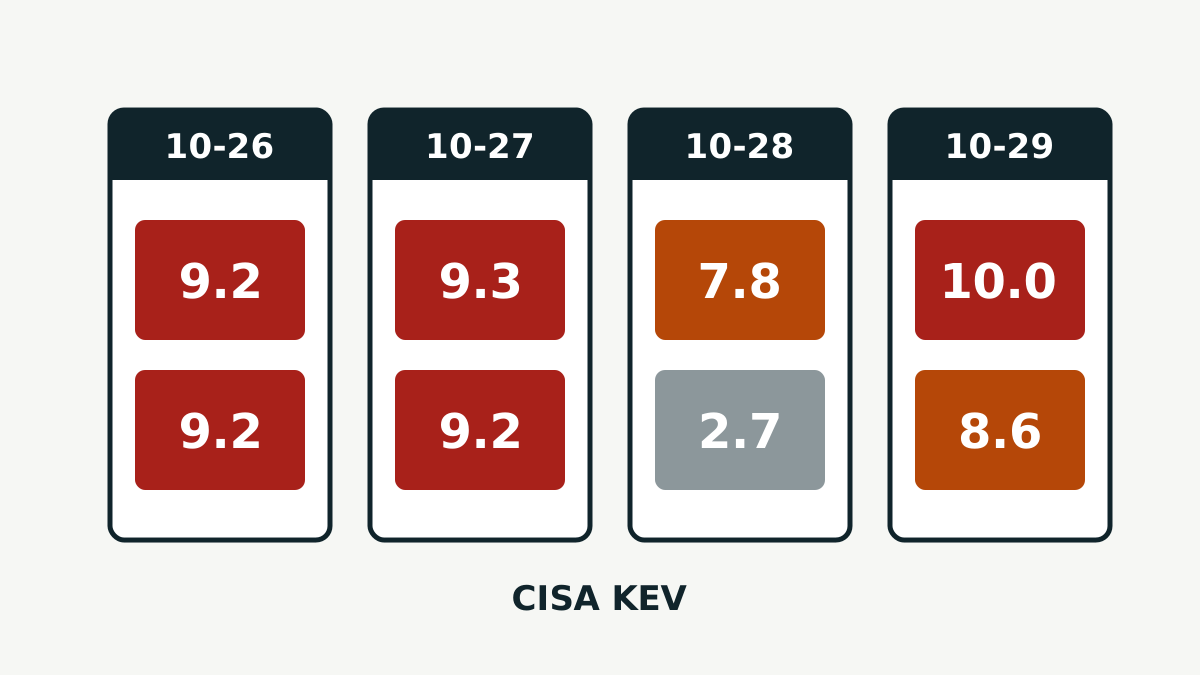
O catálogo KEVlista pública da CISA com falhas que têm evidência de uso em ataques reais; órgãos federais dos EUA precisam corrigi-las dentro de um prazo é um sinal mais forte que uma nota CVSS. A nota CVSSCommon Vulnerability Scoring System, escala de 0 a 10 que mede quão grave uma falha é em teoria; notas da versão 4.0 e da 3.1 não são diretamente comparáveis diz o quanto uma falha poderia ser grave. Uma entrada no KEV diz que ela já está sendo usada. Por isso uma falha com nota 2,7, como a da VMware lá embaixo, também aparece na lista.
A ordem abaixo começa pelas falhas que um invasor na internet consegue alcançar sem conta.
GitLab: execução de código por meio de uma expressão regular no CI/CD
CVE-2026-97229
- Produto afetado
- GitLab CE/EE
- Versões em risco
- 19.2 antes da 19.2.8, 19.3 antes da 19.3.5, 19.4 antes da 19.4.2
- Corrigido em
- 19.2.8, 19.3.5, 19.4.2
- Gravidade
- CVSS 3.1: 10,0, atribuído por GitLab (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
O registro CVE do GitLab diz que um usuário sem autenticação poderia executar código arbitrário no servidor GitLab com uma expressão regularpadrão usado para buscar e reconhecer trechos de texto especialmente criada numa configuração de CI/CDesteira automática que compila, testa e publica o código a cada alteração enviada. O GitLab deu a nota máxima, 10,0 no CVSS 3.1, e a avaliação da CISA marca a falha como automatizável. A causa está num estouro de inteiro no motor de expressões regulares do Ruby, o Onigmo. A CISA observa que outros produtos que usam o mesmo código podem ser afetados, e o Ruby publicou correções de regexp em 23 de outubro.
Se você roda o GitLab nos seus próprios servidores, instale a 19.2.8, a 19.3.5 ou a 19.4.2, conforme o seu ramo.
Adobe Commerce e Magento: envio de arquivo perigoso
CVE-2026-48356
- Produto afetado
- Adobe Commerce / Magento Open Source
- Versões em risco
- Commerce 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, 2.4.5-p17, 2.4.4-p18 e anteriores
- Corrigido em
- Atualizações de segurança de julho de 2026 (por exemplo, 2.4.9-2026-jul), boletim APSB26-73
- Gravidade
- CVSS 3.1: 9,3, atribuído por Adobe (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
O registro da Adobe descreve o envio irrestrito de um tipo de arquivo perigoso, que pode levar à execução de código no contexto do usuário atual. É preciso que a vítima abra um link preparado ou uma página comprometida. A Adobe deu nota 9,3 no CVSS 3.1. A correção saiu em julho de 2026 no boletim APSB26-73, então as lojas em risco são as que nunca a instalaram. Instale o patch de segurança de julho de 2026 da sua versão, por exemplo 2.4.9-2026-jul.
PHP: duas falhas que podem levar à execução remota de código
CVE-2026-109618
- Produto afetado
- PHP
- Versões em risco
- 8.2 antes da 8.2.35, 8.3 antes da 8.3.36, 8.4 antes da 8.4.27, 8.5 antes da 8.5.12
- Corrigido em
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- Gravidade
- CVSS 4.0: 9,2, atribuído por PHP Group (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
CVE-2026-109619
- Produto afetado
- PHP
- Versões em risco
- 8.2 antes da 8.2.35, 8.3 antes da 8.3.36, 8.4 antes da 8.4.27, 8.5 antes da 8.5.12
- Corrigido em
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- Gravidade
- CVSS 4.0: 9,2, atribuído por PHP Group (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
As duas foram publicadas em 21 de outubro e receberam nota 9,2 no CVSS 4.0 do próprio projeto PHP. Na primeira, o tratamento de erros de falta de memória pode deixar a memória da requisição sem inicialização, e o registro diz que várias formas de provocar isso "conseguem levar de forma consistente" à execução remota de código. Na segunda, um estado global pode continuar apontando para a memória da requisição depois que ela foi liberada, o que é um use-after-freeo programa continua usando a memória depois de liberá-la; quem controla o que é gravado ali pode às vezes assumir o controle. A CISA publicou um alerta sobre as falhas do PHP no mesmo dia.
Atualize o PHP para 8.2.35, 8.3.36, 8.4.27 ou 8.5.12. Se a sua hospedagem cuida do PHP, confira qual versão ela usa. Distribuições Linux costumam corrigir números de versão mais antigos, então veja também os avisos de segurança delas.
Brotli: biblioteca de compressão presente em muitos produtos
CVE-2026-111497
- Produto afetado
- Google Brotli
- Versões em risco
- Da 1.0.3 à 1.2.0
- Corrigido em
- 1.0.10, 1.1.1, 1.2.1
- Gravidade
- CVSS 4.0: 9,2, atribuído por Google (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
O Brotliformato de compressão do Google usado por navegadores, servidores web e muitos aplicativos para deixar arquivos menores tem um estouro de buffer no decodificador. Segundo o registro do Google, um fluxo comprimido preparado por um invasor remoto pode corromper a memória, vazar dados, derrubar o programa ou possivelmente executar código. As versões 1.0.3 a 1.2.0 são afetadas; as correções são 1.0.10, 1.1.1 e 1.2.1. O Google deu nota 9,2 no CVSS 4.0.
A parte difícil é encontrar o Brotli, porque ele costuma vir embutido em outros programas. O Node.js lançou a própria atualização de segurança de outubro para essa falha, e a versão em Go andybalholm/brotli lançou a 1.2.7. Confira as dependências e as imagens de contêiner, além dos pacotes instalados.
Cisco ASA e FTD: falha na VPN que reinicia o firewall
CVE-2026-76418
- Produto afetado
- Cisco Secure Firewall ASA / FTD
- Versões em risco
- ASA 9.16 a 9.24 e FTD 7.0 a 10.1, quando a VPN SSL usa autenticação secundária
- Corrigido em
- Por exemplo, ASA 9.22.3.200 ou 9.24.1.27, FTD 7.4.9 ou 10.1.1 (tabela completa no aviso da Cisco)
- Gravidade
- CVSS 3.1: 8,6, atribuído por Cisco (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
A Cisco diz que um invasor sem autenticação pode fazer o firewall reiniciar ao enviar uma requisição preparada para a VPN SSL de acesso remoto, o que deixa o equipamento fora do ar por um tempo. O equipamento só fica exposto quando a VPN SSL está ativa e há autenticação secundária configurada num tunnel group, incluindo o DefaultWEBVPNGroup. O aviso da Cisco diz que a equipe de segurança da empresa "tomou conhecimento de exploração ativa" em outubro de 2026. A nota é 8,6 no CVSS 3.1.
O aviso da Cisco lista a primeira versão corrigida de cada ramo do ASA e do FTD. As alternativas temporárias sugeridas enfraquecem a configuração da VPN e servem só até a atualização.
Kernel Linux: bug de memória compartilhada na rede
CVE-2026-46300
- Produto afetado
- Linux kernel
- Versões em risco
- Da 3.9 até as versões estáveis corrigidas
- Corrigido em
- 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10, 7.1
- Gravidade
- CVSS 3.1: 7,8, atribuído por Linux kernel CNA
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
A correção do kernel explica que, quando pacotes de rede são agrupados, uma marcação que indica "esta memória é compartilhada" pode se perder. O código de IPsec pode então decifrar dados direto sobre uma memória em que não deveria mexer. O vetor CVSS 3.1, AV:L/PR:L, indica que o ponto de partida é um usuário local com poucos privilégios. A CNA do kernel e a Red Hat dão nota 7,8. As versões estáveis corrigidas estão no registro CVE publicado em maio, então instale o kernel atual da sua distribuição e reinicie.
VMware ESX: ações que não deixam rastro nos logs
CVE-2026-41709
- Produto afetado
- VMware ESX
- Versões em risco
- ESX 8.0, 9.0 e 9.1; além de Cloud Foundation, vSphere Foundation e Telco Cloud Platform
- Corrigido em
- ESXi80U3j-25429389, ESXi-9.0.2.0100-25595025, ESXi-9.1.0.0-25370933; VCF 5.2.4
- Gravidade
- CVSS 3.1: 2,7, atribuído por VMware (CNA)
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
O registro da VMware diz que um administrador mal-intencionado poderia fazer certas operações no ESX sem que elas fossem registradas. A nota é baixa, 2,7 no CVSS 3.1, porque o invasor precisa já ser administrador. Para quem já invadiu, porém, esconder o que fez é exatamente o que interessa, e a CISA lista a falha como explorada. Instale as versões indicadas no aviso 38017 da Broadcom.
O que ainda não se sabe
O catálogo da CISA não traz nomes de atacantes, vítimas nem datas dos ataques. Não encontramos código público de prova de conceito para nenhuma das oito. As mesmas semanas tiveram também os ataques ao Ivanti Connect Secure, e a falha na atualização do WordPress entrou na lista em 3 de novembro.
Fontes
Fontes primárias conferidas para este artigo:
- Known Exploited Vulnerabilities Catalog
- GitLab Patch Release 19.4.2
- Regexp fixes for GitLab CVEs
- Security update for Adobe Commerce, APSB26-73
- PHP security advisory GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- PHP security advisory GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- Brotli v1.2.1 release
- Node.js October 2026 security releases
- Cisco ASA and FTD Remote Access SSL VPN Tunnel Denial of Service (cisco-sa-asaftd-tunnel-dos-s6mgkb75)
- CVE-2026-46300 record (Linux kernel)
- VMware security advisory 38017