
Cómo leer esta lista
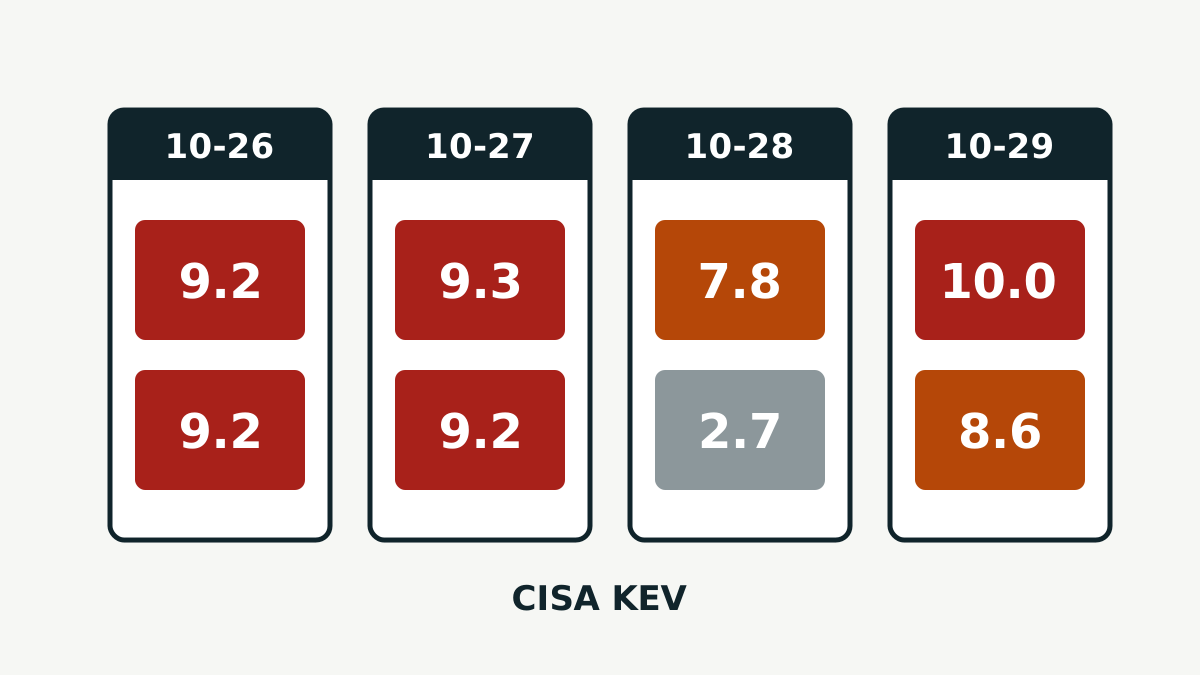
El catálogo KEVla lista pública de CISA con fallos de los que hay pruebas de uso en ataques reales; las agencias federales de EE. UU. deben corregirlos en un plazo es una señal más fuerte que una puntuación CVSS. La puntuación CVSSCommon Vulnerability Scoring System, una escala de 0 a 10 que mide lo grave que es un fallo en teoría; las notas de la versión 4.0 y de la 3.1 no son directamente comparables indica lo grave que podría ser un fallo. Una entrada en el KEV indica que ya se está usando. Por eso un fallo con un 2,7, como el de VMware más abajo, también está en la lista.
El orden empieza por los fallos que un atacante en internet puede alcanzar sin cuenta.
GitLab: ejecución de código mediante una expresión regular en CI/CD
CVE-2026-97229
- Producto afectado
- GitLab CE/EE
- Versiones en riesgo
- 19.2 anterior a 19.2.8, 19.3 anterior a 19.3.5, 19.4 anterior a 19.4.2
- Corregido en
- 19.2.8, 19.3.5, 19.4.2
- Gravedad
- CVSS 3.1: 10.0, asignado por GitLab (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
El registro CVE de GitLab dice que un usuario sin autenticar podría ejecutar código arbitrario en el servidor GitLab con una expresión regularun patrón que sirve para buscar y reconocer fragmentos de texto especialmente preparada en una configuración de CI/CDla cadena automática que compila, prueba y publica el código cada vez que alguien envía un cambio. GitLab le dio la nota máxima, 10,0 en CVSS 3.1, y la evaluación de CISA lo marca como automatizable. El origen es un desbordamiento de enteros en el motor de expresiones regulares de Ruby, Onigmo. CISA señala que otros productos basados en el mismo código podrían verse afectados, y Ruby publicó correcciones de regexp el 23 de octubre.
Si tienes GitLab en tus propios servidores, instala la 19.2.8, la 19.3.5 o la 19.4.2, según tu rama.
Adobe Commerce y Magento: subida de archivos peligrosos
CVE-2026-48356
- Producto afectado
- Adobe Commerce / Magento Open Source
- Versiones en riesgo
- Commerce 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, 2.4.5-p17, 2.4.4-p18 y anteriores
- Corregido en
- Actualizaciones de seguridad de julio de 2026 (por ejemplo, 2.4.9-2026-jul), boletín APSB26-73
- Gravedad
- CVSS 3.1: 9.3, asignado por Adobe (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
El registro de Adobe describe la subida sin restricciones de un tipo de archivo peligroso que podría llevar a ejecutar código en el contexto del usuario actual. Requiere que la víctima abra un enlace preparado o una página comprometida. Adobe le asignó un 9,3 en CVSS 3.1. La corrección salió en julio de 2026 en el boletín APSB26-73, así que las tiendas en riesgo son las que nunca la instalaron. Instala el parche de seguridad de julio de 2026 de tu versión, por ejemplo 2.4.9-2026-jul.
PHP: dos fallos que pueden llevar a ejecución remota de código
CVE-2026-109618
- Producto afectado
- PHP
- Versiones en riesgo
- 8.2 anterior a 8.2.35, 8.3 anterior a 8.3.36, 8.4 anterior a 8.4.27, 8.5 anterior a 8.5.12
- Corregido en
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- Gravedad
- CVSS 4.0: 9.2, asignado por PHP Group (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
CVE-2026-109619
- Producto afectado
- PHP
- Versiones en riesgo
- 8.2 anterior a 8.2.35, 8.3 anterior a 8.3.36, 8.4 anterior a 8.4.27, 8.5 anterior a 8.5.12
- Corregido en
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
- Gravedad
- CVSS 4.0: 9.2, asignado por PHP Group (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
Ambos se publicaron el 21 de octubre y el propio proyecto PHP los puntuó con un 9,2 en CVSS 4.0. En el primero, la gestión de los errores por falta de memoria puede dejar la memoria de la petición sin inicializar, y el registro dice que varias formas de provocarlo "pueden llevar de forma sistemática" a ejecución remota de código. En el segundo, un estado global puede seguir apuntando a la memoria de la petición después de liberarla, lo que es un use-after-freeel programa sigue usando la memoria después de liberarla; quien controle lo que se escribe ahí puede a veces hacerse con el control. CISA publicó una alerta sobre los fallos de PHP ese mismo día.
Actualiza PHP a 8.2.35, 8.3.36, 8.4.27 o 8.5.12. Si tu proveedor de alojamiento gestiona PHP por ti, comprueba qué versión usa. Las distribuciones de Linux suelen parchear números de versión antiguos, así que revisa también sus avisos de seguridad.
Brotli: una biblioteca de compresión dentro de muchos productos
CVE-2026-111497
- Producto afectado
- Google Brotli
- Versiones en riesgo
- De la 1.0.3 a la 1.2.0
- Corregido en
- 1.0.10, 1.1.1, 1.2.1
- Gravedad
- CVSS 4.0: 9.2, asignado por Google (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
Brotliun formato de compresión de Google que usan navegadores, servidores web y muchas aplicaciones para reducir el tamaño de los archivos tiene un desbordamiento de búfer en su decodificador. Según el registro de Google, un flujo comprimido preparado por un atacante remoto puede dañar la memoria, filtrar datos, bloquear el programa o, posiblemente, ejecutar código. Están afectadas las versiones 1.0.3 a 1.2.0; las correcciones son 1.0.10, 1.1.1 y 1.2.1. Google le dio un 9,2 en CVSS 4.0.
Lo difícil es encontrar Brotli, porque suele ir integrado en otros programas. Node.js publicó su propia actualización de seguridad de octubre por este fallo, y la versión en Go andybalholm/brotli lanzó la 1.2.7. Revisa las dependencias y las imágenes de contenedor, además de los paquetes instalados.
Cisco ASA y FTD: un fallo de la VPN que reinicia el cortafuegos
CVE-2026-76418
- Producto afectado
- Cisco Secure Firewall ASA / FTD
- Versiones en riesgo
- ASA 9.16 a 9.24 y FTD 7.0 a 10.1, cuando la VPN SSL usa autenticación secundaria
- Corregido en
- Por ejemplo, ASA 9.22.3.200 o 9.24.1.27, FTD 7.4.9 o 10.1.1 (tabla completa en el aviso de Cisco)
- Gravedad
- CVSS 3.1: 8.6, asignado por Cisco (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
Cisco dice que un atacante sin autenticar puede hacer que el cortafuegos se reinicie enviando una petición preparada a la VPN SSL de acceso remoto, lo que deja el equipo sin servicio durante un rato. Solo está expuesto si la VPN SSL está activa y hay autenticación secundaria configurada en un tunnel group, incluido DefaultWEBVPNGroup. El aviso de Cisco dice que su equipo de seguridad "tuvo conocimiento de explotación activa" en octubre de 2026. La puntuación es 8,6 en CVSS 3.1.
Cisco indica en su aviso la primera versión corregida de cada rama de ASA y FTD. Las soluciones temporales que propone debilitan la configuración de la VPN y solo sirven hasta actualizar.
Kernel de Linux: un fallo de memoria compartida en la red
CVE-2026-46300
- Producto afectado
- Linux kernel
- Versiones en riesgo
- Desde la 3.9 hasta las versiones estables corregidas
- Corregido en
- 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10, 7.1
- Gravedad
- CVSS 3.1: 7.8, asignado por Linux kernel CNA
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
La corrección del kernel explica que, cuando se fusionan paquetes de red, se puede perder una marca que indica "esta memoria es compartida". El código de IPsec puede entonces descifrar datos directamente sobre memoria que no debería tocar. El vector CVSS 3.1, AV:L/PR:L, indica que el punto de partida es un usuario local con pocos privilegios. La CNA del kernel y Red Hat le dan un 7,8. Las versiones estables corregidas figuran en el registro CVE publicado en mayo, así que instala el kernel actual de tu distribución y reinicia.
VMware ESX: acciones que no dejan rastro en los registros
CVE-2026-41709
- Producto afectado
- VMware ESX
- Versiones en riesgo
- ESX 8.0, 9.0 y 9.1; además de Cloud Foundation, vSphere Foundation y Telco Cloud Platform
- Corregido en
- ESXi80U3j-25429389, ESXi-9.0.2.0100-25595025, ESXi-9.1.0.0-25370933; VCF 5.2.4
- Gravedad
- CVSS 3.1: 2.7, asignado por VMware (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
El registro de VMware dice que un administrador malintencionado podría realizar ciertas operaciones en ESX sin que quedaran registradas. La puntuación es baja, 2,7 en CVSS 3.1, porque el atacante ya tiene que ser administrador. Para quien ya ha entrado, sin embargo, ocultar lo que hace es justo lo que necesita, y CISA lo incluye como explotado. Instala las versiones que indica el aviso 38017 de Broadcom.
Lo que aún no se sabe
El catálogo de CISA no da nombres de atacantes, víctimas ni fechas de los ataques. No hemos encontrado código público de prueba de concepto para ninguno de los ocho. Esas mismas semanas también hubo ataques contra Ivanti Connect Secure, y el fallo en la actualización de WordPress entró en la lista el 3 de noviembre.
Fuentes
Fuentes primarias que consultamos para este artículo:
- Known Exploited Vulnerabilities Catalog
- GitLab Patch Release 19.4.2
- Regexp fixes for GitLab CVEs
- Security update for Adobe Commerce, APSB26-73
- PHP security advisory GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- PHP security advisory GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- Brotli v1.2.1 release
- Node.js October 2026 security releases
- Cisco ASA and FTD Remote Access SSL VPN Tunnel Denial of Service (cisco-sa-asaftd-tunnel-dos-s6mgkb75)
- CVE-2026-46300 record (Linux kernel)
- VMware security advisory 38017