Todas las noticias
Todos los artículos que hemos publicado, del más reciente al más antiguo.
CVE-2026-58115: atacantes prueban pasarelas Siemens IoT2050 a través de Node-RED, pero no hay ningún equipo real con intrusión confirmada
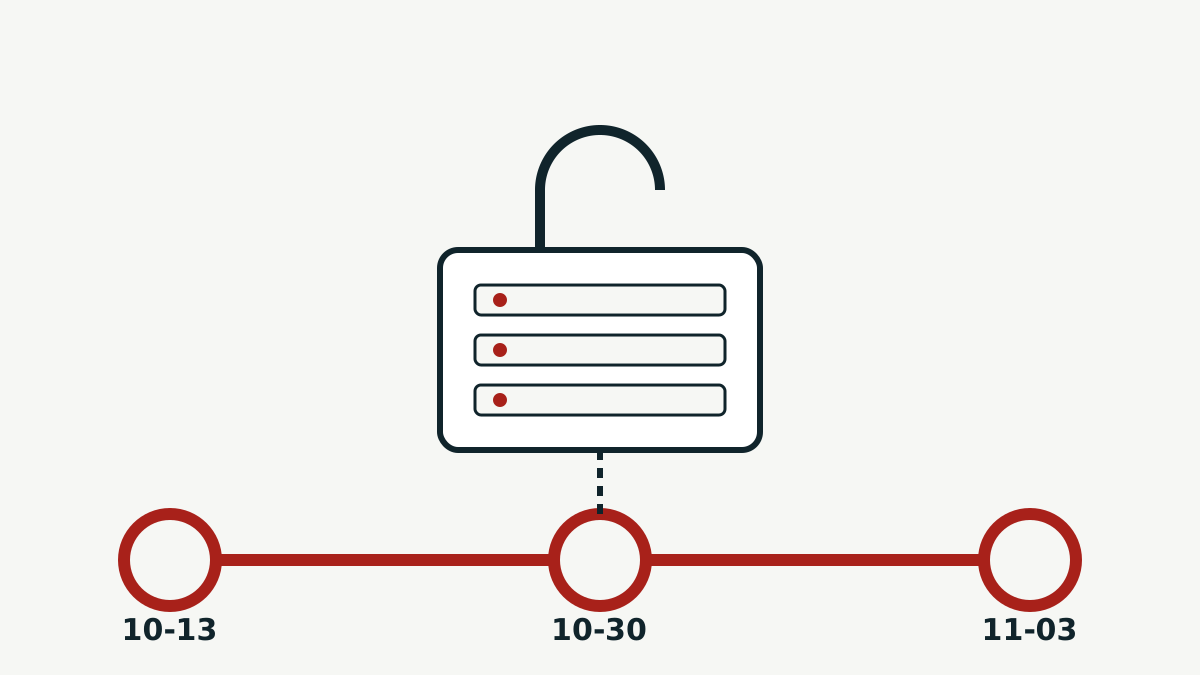
Un aviso de Siemens da a CVE-2026-58115 la puntuación máxima, 10,0 en CVSS. Desde el 30 de octubre, VulnCheck ve a atacantes usarla contra sistemas señuelo para instalar un bot de Linux y puertas traseras. Los titulares dicen que hay hackers instalando puertas traseras en equipos Siemens, pero no se ha confirmado la intrusión en ningún equipo real.
El primer Mac con pantalla táctil sale a la venta: qué cambia con el MacBook Pro con pantalla PROLED XDR
El MacBook Pro de Apple con pantalla OLED tándem táctil y chips M5 Pro o M5 Max sale a la venta el 6 de noviembre. Es el primer Mac con pantalla táctil y lleva la Dynamic Island a macOS. En EE. UU. cuesta desde 2899 dólares.
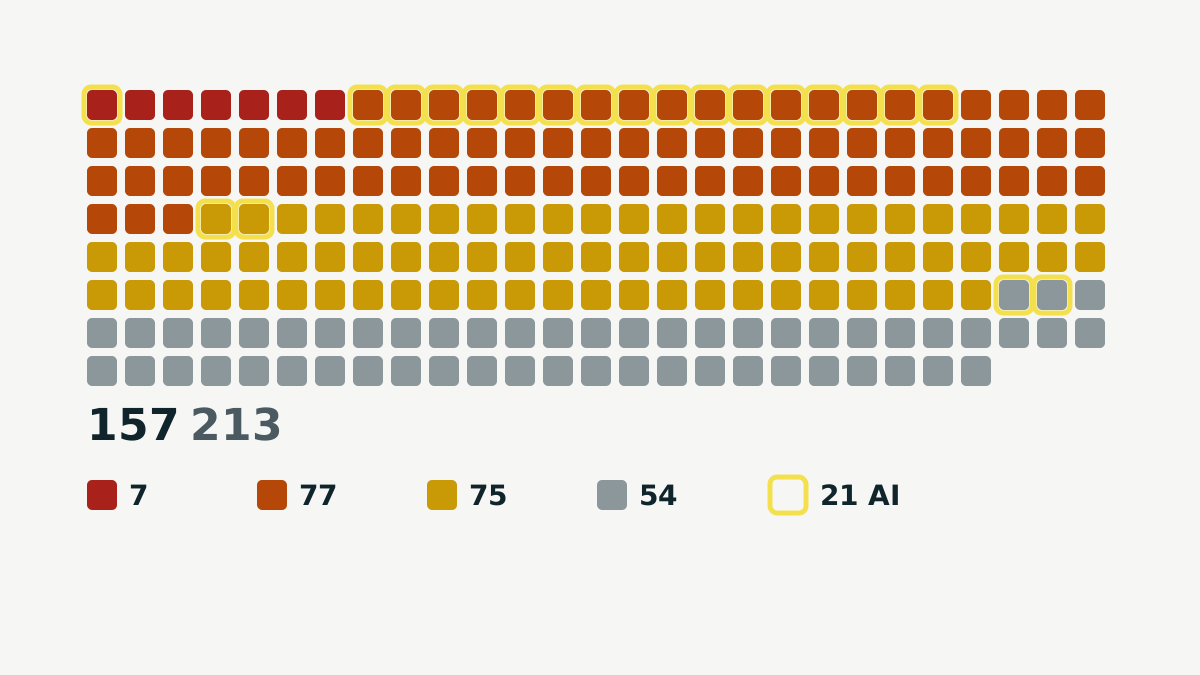
Chrome 157 corrige 213 fallos de seguridad, y 21 se encontraron con ayuda de herramientas de IA
Google llevó Chrome 157 al canal estable el 3 de noviembre con 213 correcciones de seguridad, siete de ellas críticas. Ninguna consta como explotada. Veintiún fallos se atribuyeron a investigadores que trabajaron con Claude o a Codex Security, de OpenAI.
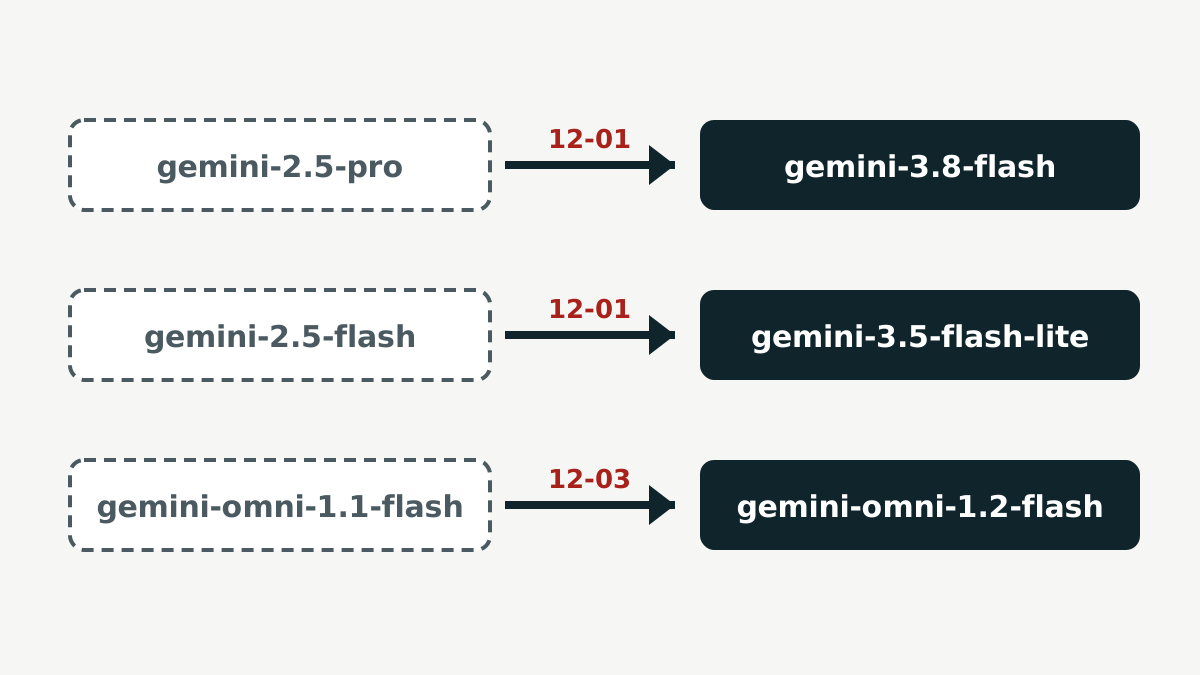
API de Gemini: Omni 1.2 Flash ya está disponible y Gemini 2.5 Pro y Flash se redirigirán el 1 de diciembre
Las notas de versión de la API de Gemini de principios de noviembre traen un modelo de vídeo disponible para producción, Gemini Omni 1.2 Flash, y la retirada de Gemini 2.5 Pro y 2.5 Flash. Desde el 1 de diciembre, las peticiones a los nombres antiguos irán a modelos nuevos, con cambios incompatibles. Los proyectos de pago nuevos también guardan las peticiones por defecto.
Ivanti Connect Secure: tres fallos usados en ataques desde octubre; actualiza y busca señales de intrusión
Según CISA, los atacantes encadenan fallos en los equipos VPN Ivanti Connect Secure para ejecutar comandos sin iniciar sesión, robar credenciales y llevarse datos. Otros dos fallos entraron en su lista de explotados el 30 de octubre, y el registro CVE de uno de ellos se publicó el 3 de noviembre.
CVE-2024-27834: un fallo de Apple corregido en 2024 tiene ahora explotación confirmada
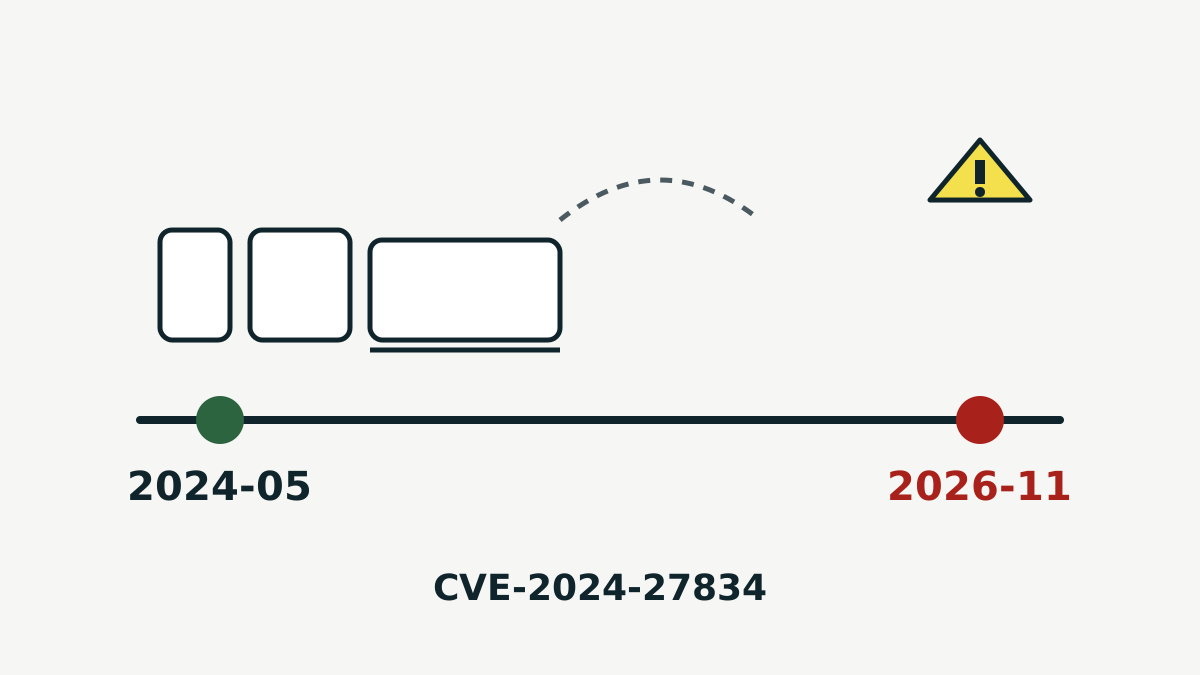
CISA añadió CVE-2024-27834 a su lista de vulnerabilidades explotadas el 4 de noviembre de 2026. El fallo permite a un atacante que ya puede leer y escribir en memoria saltarse Pointer Authentication. Apple lo corrigió en mayo de 2024, así que los dispositivos actualizados están protegidos.
Ocho fallos con explotación confirmada en cuatro días: GitLab, Adobe Commerce, PHP, Brotli, Cisco, Linux y VMware
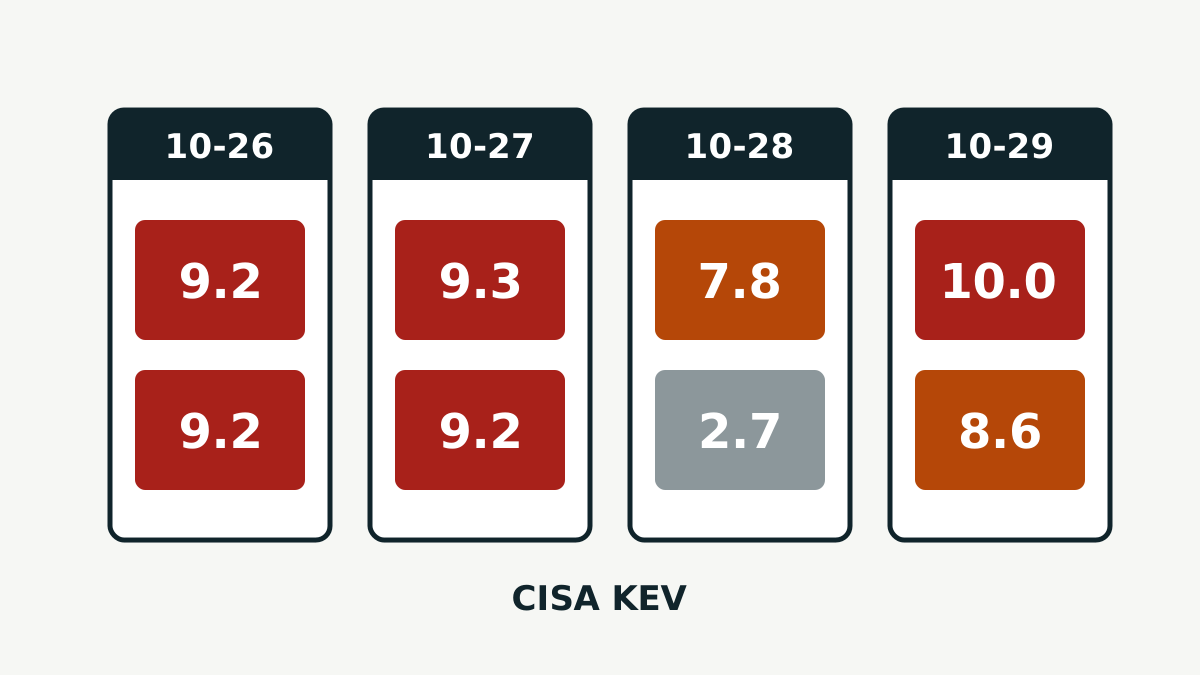
Entre el 26 y el 29 de octubre de 2026, CISA añadió ocho vulnerabilidades a su lista de fallos usados en ataques reales. Afectan a servidores de código, tiendas online, webs en PHP, una biblioteca de compresión, cortafuegos de Cisco, el kernel de Linux y hosts de VMware. Esto es lo que afecta cada una y qué instalar.
La actualización de seguridad de Android de noviembre de 2026 corrige 216 fallos, entre ellos uno crítico en el Framework
El boletín de noviembre de Google cubre de Android 14 a Android 17. El fallo más grave, CVE-2026-58868, podría permitir que un atacante ejecute código en el teléfono sin que el usuario toque nada. Google no ha informado de que se esté explotando ninguno.
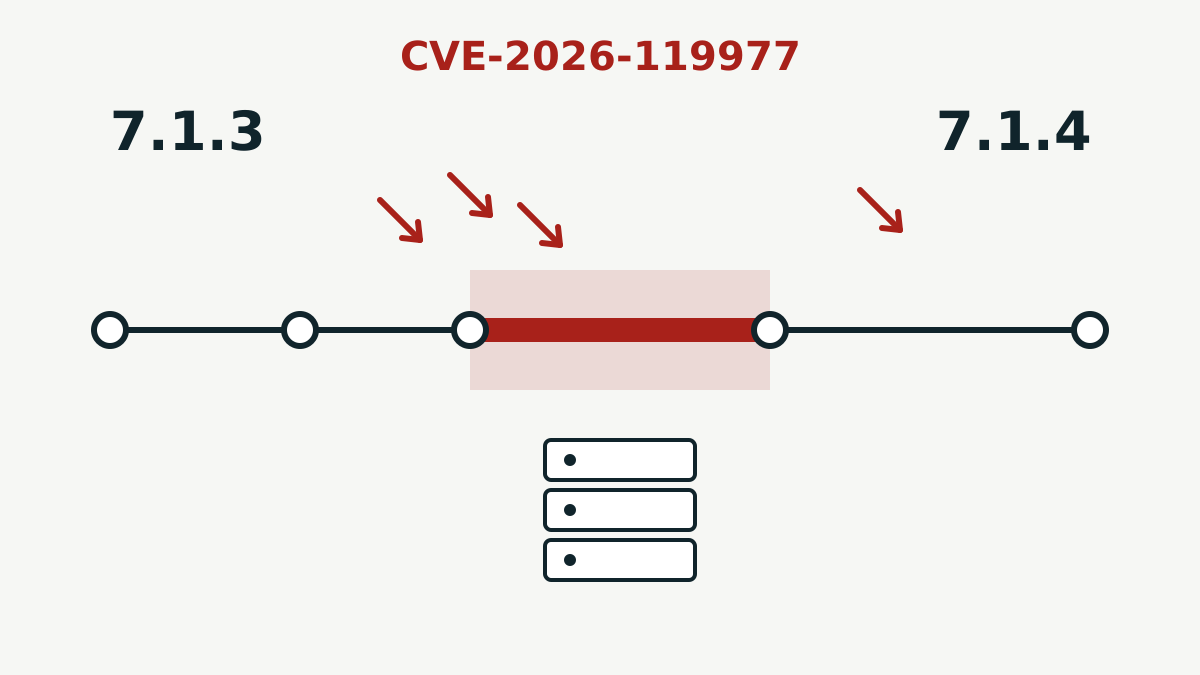
CVE-2026-119977: se está explotando un fallo en la actualización de WordPress; actualiza a la 7.1.4
Una condición de carrera en el actualizador de WordPress Core permite a un atacante sin cuenta ejecutar código en el servidor mientras se instala una actualización. CISA confirmó la explotación activa el 3 de noviembre. WordPress 7.1.4 lo corrige.
Mistral publica los pesos de Mistral Large 4, un modelo abierto de un billón de parámetros
Mistral AI publicó el 29 de octubre los pesos de su modelo principal con una licencia MIT modificada. La empresa destaca sus resultados en programación y ciberdefensa, y también dice ver "un potencial de ayuda" para ataques reales.
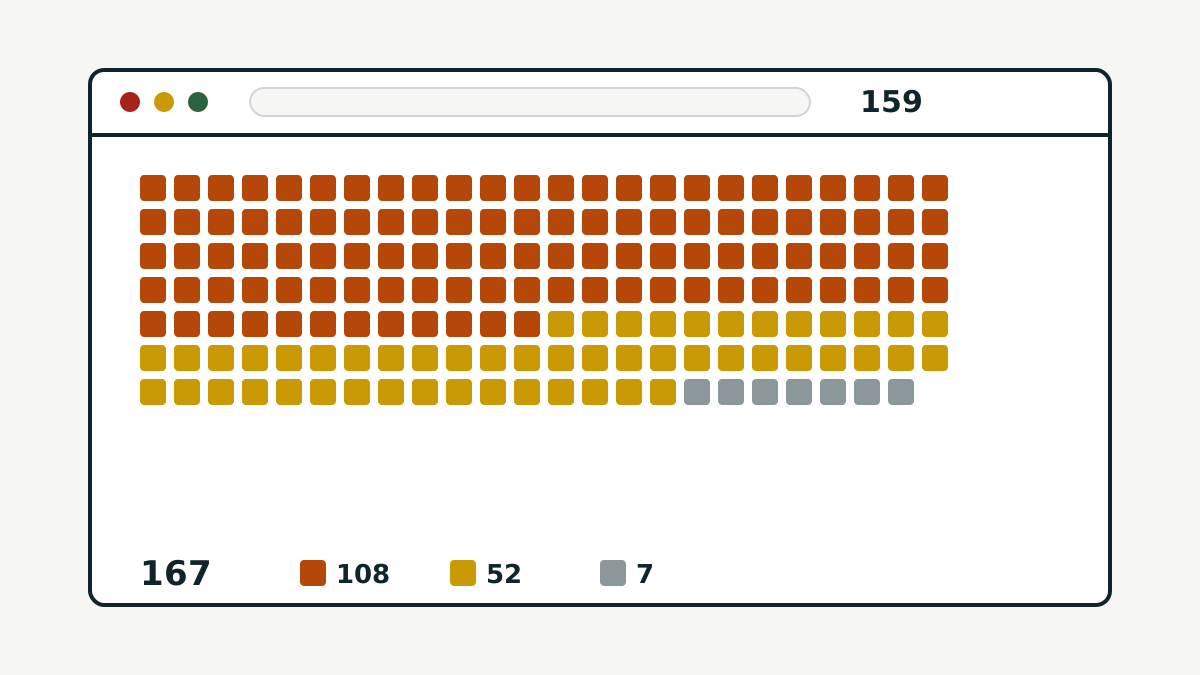
Firefox 159 corrige 167 vulnerabilidades de seguridad y permite que Smart Window vigile páginas
Mozilla publicó Firefox 159 el 27 de octubre con correcciones para 167 vulnerabilidades, 108 de ellas de impacto alto. La versión también cambia atajos de teclado y permite que Smart Window avise cuando baja un precio.
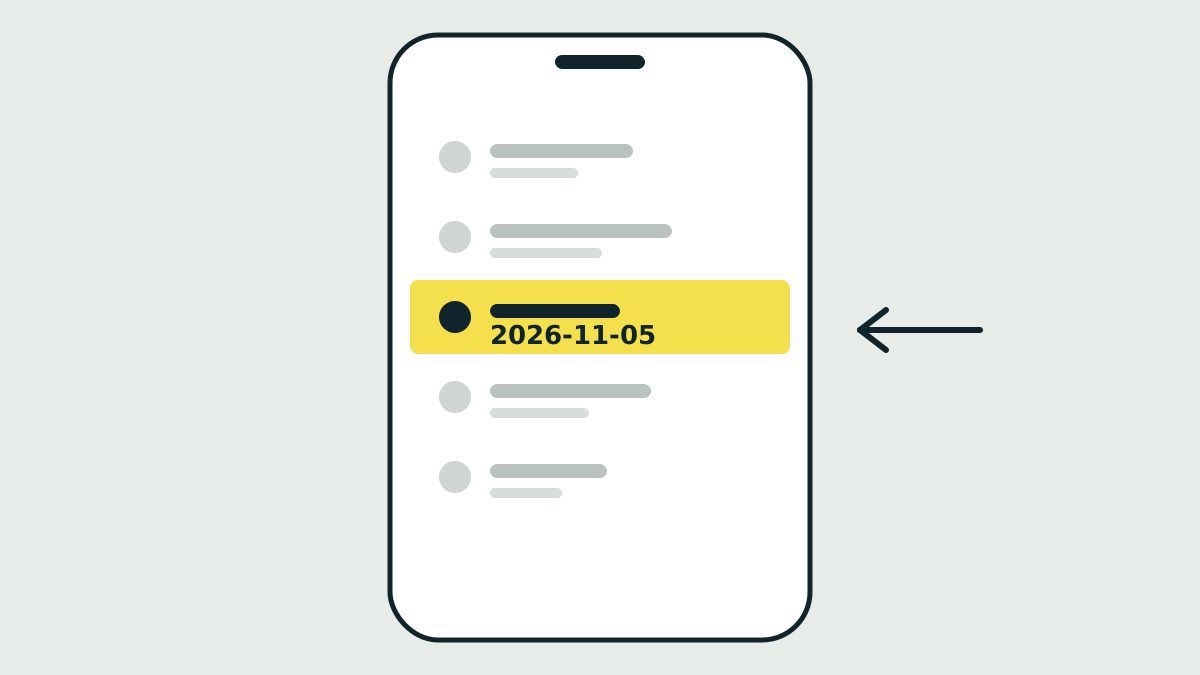
Cómo comprobar el nivel de parche de seguridad de Android en tu teléfono
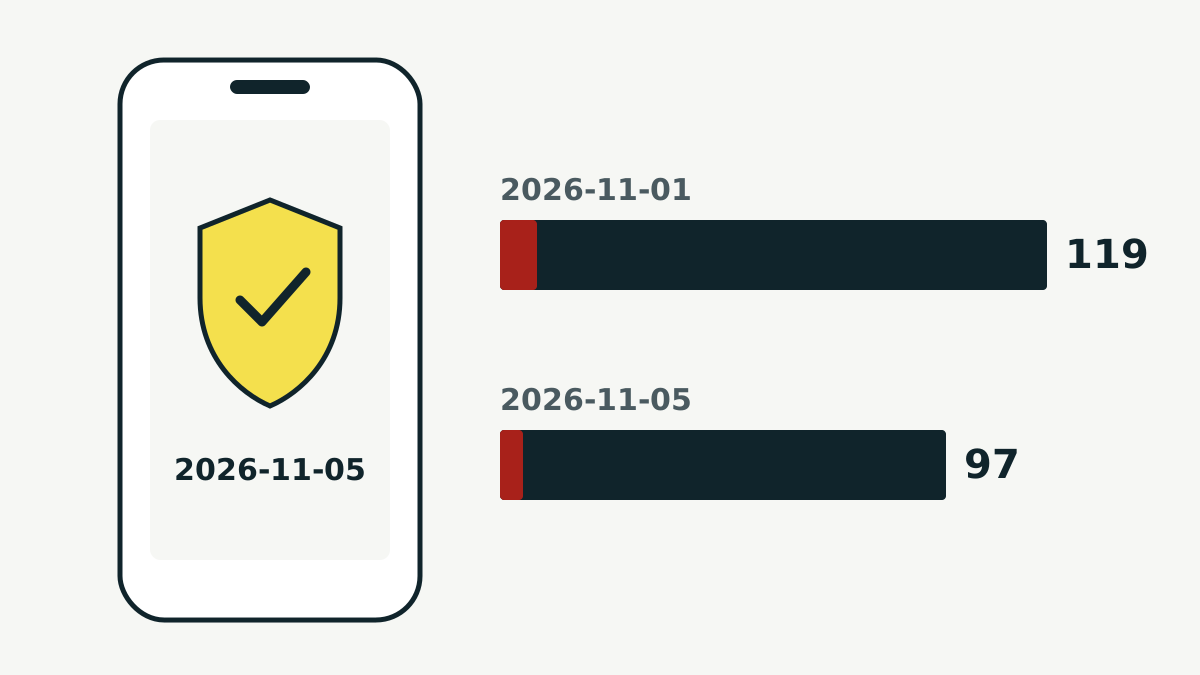
El nivel de parche de seguridad es una fecha que aparece en los ajustes del teléfono. Indica qué correcciones mensuales de seguridad de Android tienes instaladas. Te contamos dónde encontrarlo, cómo leerlo y qué hacer si está desactualizado.