
Otros CVE de este artículo
- CVE-2026-121156 Google Chrome (Dawn). CVSS 3.1: 9.6, asignado por CISA ADP. Sin informes públicos de explotación.
- CVE-2026-121229 Google Chrome for Android (ANGLE). CVSS 3.1: 9.6, asignado por CISA ADP. Sin informes públicos de explotación.
- CVE-2026-121246 Google Chrome for Android (WebGL). CVSS 3.1: 9.6, asignado por CISA ADP. Sin informes públicos de explotación.
- CVE-2026-121035 Google Chrome (Prerender). CVSS 3.1: 9.6, asignado por CISA ADP. Sin informes públicos de explotación.
- CVE-2026-121247 Google Chrome for Android (Dawn). CVSS 3.1: 9.6, asignado por CISA ADP. Sin informes públicos de explotación.
- CVE-2026-121203 Google Chrome (Geometry). CVSS 3.1: 8.8, asignado por CISA ADP. Sin informes públicos de explotación.
- CVE-2026-121126 Google Chrome (Core). CVSS 3.1: 9.6, asignado por CISA ADP. Sin informes públicos de explotación.
Qué trae la actualización
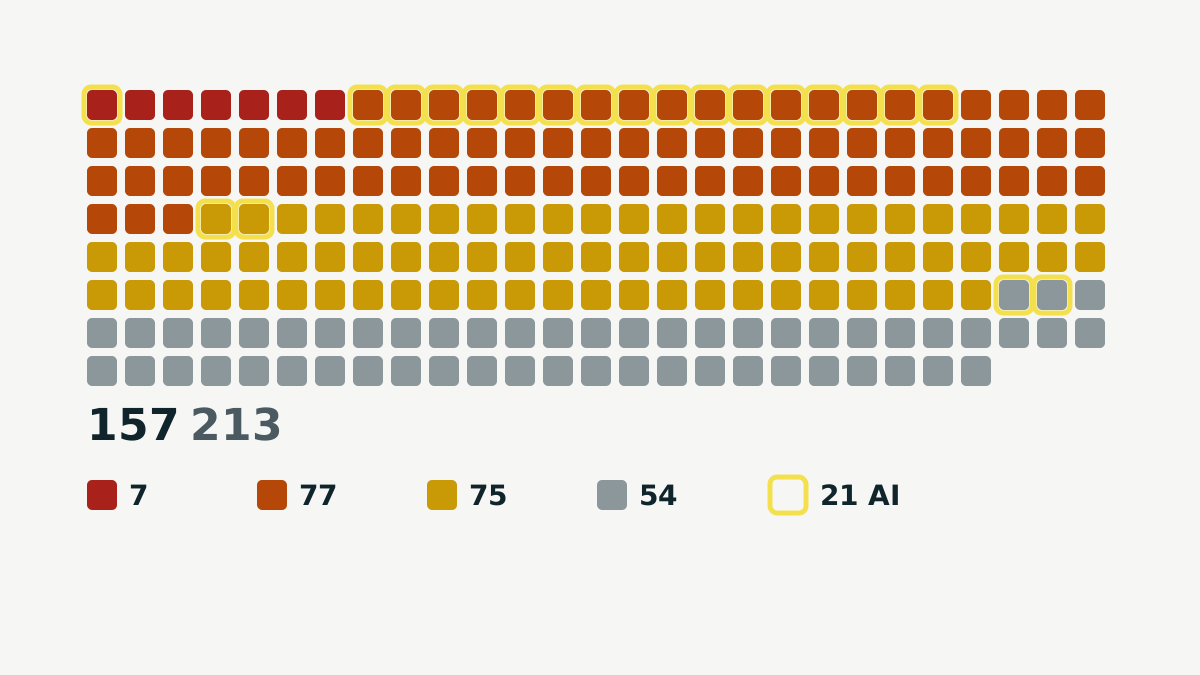
La nota de Google da pocos detalles a propósito. Dice que el acceso a los informes de los fallos "puede mantenerse restringido hasta que la mayoría de los usuarios estén actualizados", algo habitual en Chrome. Lo que sí publica es la lista: 213 correcciones de seguridad, cada una con su gravedad, su componente y la persona o equipo que la notificó.
El tipo más frecuente es el use-after-freeel programa sigue usando un trozo de memoria después de liberarlo; quien controle lo que se escribe ahí puede a veces hacerse con el control, con 45 entradas. Le siguen la autorización incorrecta (37) y los elementos de interfaz engañosos (19), un tipo de fallo que puede hacer que una página falsa parezca fiable.
Los siete fallos críticos
Los siete se publicaron como CVE el 3 de noviembre. Cada registro describe una página web preparada que podría permitir a un atacante remoto ejecutar código, y la mayoría dice "fuera del sandboxla zona aislada donde el navegador ejecuta las páginas, para que un fallo en una página no llegue al resto del equipo", que es lo que los hace críticos. CISA añadió una puntuación CVSS 3.1 de 9,6 a seis de ellos y de 8,8 a CVE-2026-121203.
- CVE-2026-121156 y CVE-2026-121247: desbordamientos de búfer en Dawn, el motor gráfico de Chrome para WebGPUun estándar web reciente que permite a las páginas usar la tarjeta gráfica para juegos, 3D y tareas de IA. El segundo, según su registro, afecta a Chrome en Android.
- CVE-2026-121229: corrupción de memoria en ANGLE, la capa que traduce las órdenes gráficas, en Android.
- CVE-2026-121246: use-after-free en WebGL, en Android.
- CVE-2026-121035: use-after-free en Prerender, la función que carga una página antes de que hagas clic.
- CVE-2026-121203: use-after-free en Geometry.
- CVE-2026-121126: use-after-free en Core.
Cuatro de los siete están en código gráfico (Dawn, ANGLE y WebGL), que ejecuta contenido de las páginas web en la tarjeta gráfica del equipo.
Las herramientas de IA ya figuran en los créditos
De las 213 correcciones, 130 las notificó el propio Google. Entre los avisos externos, 21 mencionan una herramienta de IA. Catorce proceden de dos investigadores de Anthropic, Xinyang Ge y Vlad Stolyarov, "con ayuda de Claude", entre ellos el crítico CVE-2026-121035. Siete proceden de OpenAI Codex Security. La mayoría de estos hallazgos, 16 de 21, tienen gravedad alta.
Los créditos dicen quién notificó cada fallo. No dicen cuánto trabajo hicieron las herramientas, así que el reparto entre personas y software no se conoce. Lo que sí muestra la lista es que la investigación con ayuda de IA encontró alrededor de una de cada diez correcciones de seguridad de esta versión. El mismo tema aparece en el lanzamiento de Mistral Large 4, cuyo fabricante publica resultados en encontrar y corregir vulnerabilidades.
Cómo actualizar
Chrome se actualiza solo, pero la nueva versión solo se aplica tras reiniciar el navegador. En el ordenador, abre el menú, ve a Ayuda > Información de Google Chrome, espera a que se descargue y pulsa Reiniciar. La versión debería ser 157.0.8103.38 o posterior. En Android, actualiza Chrome desde Google Play, porque tres de los fallos críticos afectan a la versión para Android.
Google dice que la versión llegará "en los próximos días o semanas", así que un ordenador que lleve tiempo sin reiniciar Chrome puede seguir en la 156. Las empresas que gestionan Chrome de forma centralizada deberían revisar sus políticas de actualización.
Otros navegadores y los teléfonos recibieron grandes lotes de parches esas mismas dos semanas: Mozilla corrigió 167 vulnerabilidades en Firefox 159, y el boletín de Android de noviembre de 2026 cubrió 216.
Fuentes
Fuentes primarias que consultamos para este artículo: