
Autres CVE de cet article
- CVE-2026-121156 Google Chrome (Dawn). CVSS 3.1 : 9,6, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
- CVE-2026-121229 Google Chrome for Android (ANGLE). CVSS 3.1 : 9,6, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
- CVE-2026-121246 Google Chrome for Android (WebGL). CVSS 3.1 : 9,6, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
- CVE-2026-121035 Google Chrome (Prerender). CVSS 3.1 : 9,6, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
- CVE-2026-121247 Google Chrome for Android (Dawn). CVSS 3.1 : 9,6, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
- CVE-2026-121203 Google Chrome (Geometry). CVSS 3.1 : 8,8, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
- CVE-2026-121126 Google Chrome (Core). CVSS 3.1 : 9,6, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
Ce que contient la mise à jour
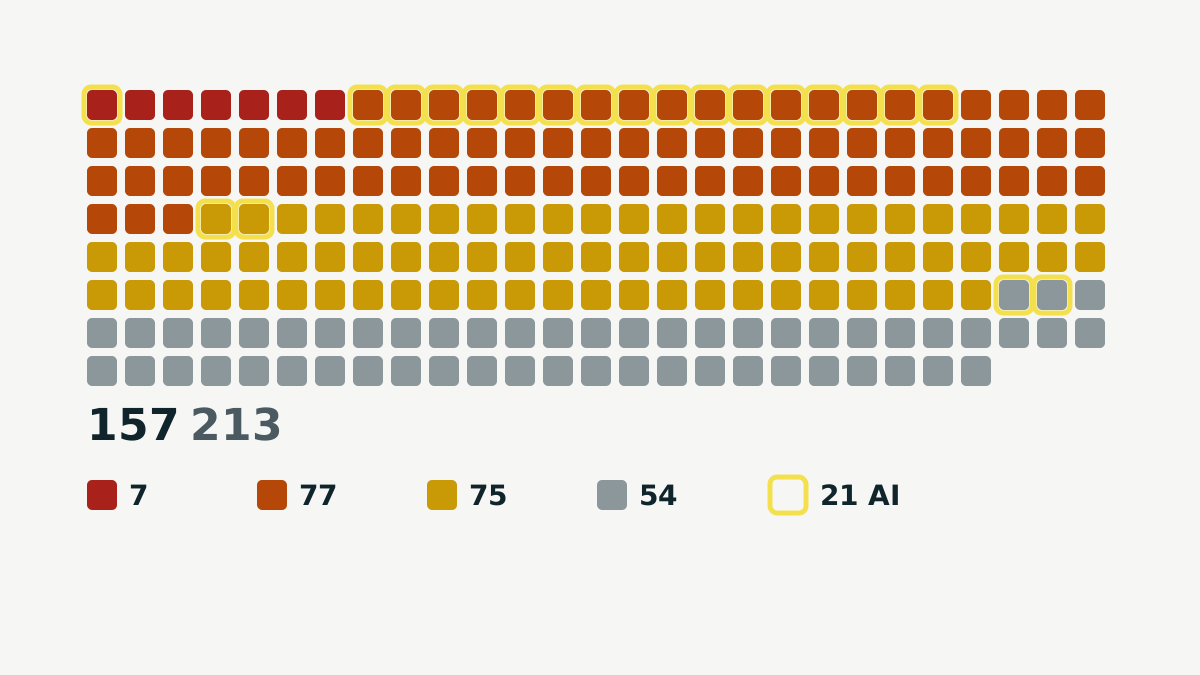
La note de version de Google reste volontairement peu détaillée. Elle indique que l’accès aux rapports de bugs « peut rester restreint jusqu’à ce qu’une majorité d’utilisateurs soit à jour », ce qui est l’usage pour Chrome. Elle publie en revanche la liste : 213 correctifs de sécurité, chacun avec sa gravité, son composant et la personne ou l’équipe qui l’a signalé.
Le type le plus fréquent est le use-after-freele programme continue d’utiliser une zone mémoire après l’avoir libérée ; celui qui contrôle ce qui y est écrit peut parfois en prendre le contrôle, avec 45 entrées. Viennent ensuite les autorisations incorrectes (37) et les éléments d’interface trompeurs (19), le genre de bug qui peut donner l’air fiable à une fausse page.
Les sept failles critiques
Les sept ont été publiées comme CVE le 3 novembre. Chaque fiche décrit une page web piégée qui pourrait permettre à un attaquant distant d’exécuter du code, et la plupart précisent « en dehors du bac à sablela zone isolée où le navigateur exécute les pages, pour qu’un bug dans une page n’atteigne pas le reste de l’ordinateur », ce qui explique leur classement critique. La CISA a ajouté un score CVSS 3.1 de 9,6 à six d’entre elles et de 8,8 à CVE-2026-121203.
- CVE-2026-121156 et CVE-2026-121247 : dépassements de tampon dans Dawn, le moteur graphique de Chrome pour WebGPUune norme web récente qui permet aux pages d’utiliser la carte graphique pour les jeux, la 3D et l’IA. La seconde, d’après sa fiche, touche Chrome sur Android.
- CVE-2026-121229 : corruption de mémoire dans ANGLE, la couche qui traduit les appels graphiques, sur Android.
- CVE-2026-121246 : use-after-free dans WebGL, sur Android.
- CVE-2026-121035 : use-after-free dans Prerender, la fonction qui charge une page avant le clic.
- CVE-2026-121203 : use-after-free dans Geometry.
- CVE-2026-121126 : use-after-free dans Core.
Quatre des sept se trouvent dans le code graphique (Dawn, ANGLE et WebGL), qui exécute du contenu de pages web sur la carte graphique de l’ordinateur.
Les outils d’IA entrent dans les crédits
Sur les 213 correctifs, 130 ont été signalés par Google lui-même. Parmi les signalements extérieurs, 21 mentionnent un outil d’IA. Quatorze viennent de deux chercheurs d’Anthropic, Xinyang Ge et Vlad Stolyarov, « assistés par Claude », dont la faille critique CVE-2026-121035. Sept viennent d’OpenAI Codex Security. La plupart de ces découvertes, 16 sur 21, sont de gravité élevée.
Les crédits indiquent qui a signalé chaque bug. Ils ne disent pas quelle part du travail les outils ont faite : la répartition entre humains et logiciels reste inconnue. La liste montre en revanche que la recherche assistée par l’IA a trouvé environ un correctif de sécurité sur dix dans cette version. Le même sujet revient avec la sortie de Mistral Large 4, dont l’éditeur publie des scores sur la recherche et la correction de vulnérabilités.
Comment mettre à jour
Chrome se met à jour seul, mais la nouvelle version ne s’applique qu’après un redémarrage du navigateur. Sur ordinateur, ouvrez le menu, allez dans Aide > À propos de Google Chrome, attendez le téléchargement puis cliquez sur Relancer. La version affichée doit être 157.0.8103.38 ou ultérieure. Sur Android, mettez Chrome à jour via Google Play, puisque trois des failles critiques concernent la version Android.
Google indique un déploiement « dans les prochains jours ou semaines » : un ordinateur qui n’a pas relancé Chrome depuis un moment peut encore être en 156. Les entreprises qui gèrent Chrome de façon centralisée doivent vérifier leurs règles de mise à jour.
D’autres navigateurs et les téléphones ont reçu de gros lots de correctifs pendant la même quinzaine : Mozilla a corrigé 167 vulnérabilités dans Firefox 159, et le bulletin Android de novembre 2026 en couvrait 216.
Sources
Les sources primaires vérifiées pour cet article :