
CVE-2026-58868
- Produit concerné
- Android Framework
- Versions à risque
- Android 14, 15, 16, 16 QPR2 et 17
- Corrigé dans
- Niveau de correctif de sécurité 2026-11-01 ou ultérieur
- Gravité
- CVSS 3.1 : 9,8, score attribué par CISA ADP
- Exploitation
- Aucune exploitation signalée publiquement
- CVE publiée le
Autres CVE de cet article
- CVE-2026-58876 Android System. CVSS 3.1 : 9,8, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
- CVE-2026-58936 Android System (libpng). CVSS 3.1 : 9,8, score attribué par CISA ADP. Aucune exploitation signalée publiquement.
Ce qui change ce mois-ci
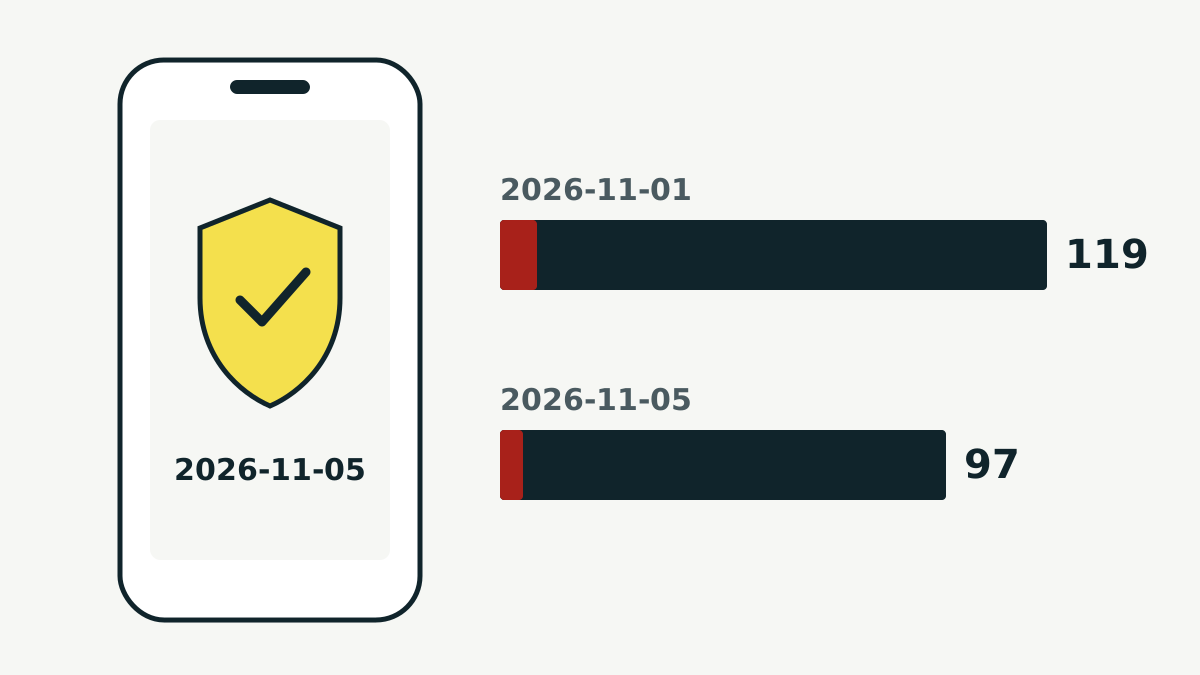
Comme chaque mois, Google a réparti les correctifs de novembre en deux niveaux de correctif de sécuritédes dates qui indiquent à quel point les correctifs de sécurité d’un téléphone sont récents. Un appareil au niveau 2026-11-05 contient tout ce qui a été publié jusqu’à cette date.. Le niveau 2026-11-01 corrige 119 problèmes au cœur d’Android : 65 dans le Framework, 53 dans System et un dans l’Android runtime. Le niveau 2026-11-05 en ajoute 97 dans des parties plus proches du matériel, comme le noyau Linux et les composants de puces de MediaTek, Qualcomm, Imagination Technologies, Arm et Unisoc.
Google classe huit failles du groupe 2026-11-01 comme critiques. Le groupe 2026-11-05 a ses propres failles critiques dans le noyau, pour la plupart des élévations de privilègesune faille qui permet à un code déjà présent sur l’appareil d’obtenir plus de droits qu’il ne devrait, ainsi que des notes critiques attribuées par MediaTek et Qualcomm à des failles de leurs propres composants.
CVE-2026-58868, la faille la plus grave
Le bulletin désigne CVE-2026-58868 comme le problème le plus sérieux du mois. D’après sa fiche CVE, le bug se trouve dans FrameDecoder.cpp, où un dépassement de tampon dans le tasle programme écrit au-delà de la zone de mémoire qu’il s’était réservée, ce qui peut abîmer des données voisines et parfois permettre à un attaquant d’exécuter son propre code peut mener à une exécution de code à distanceun attaquant fait tourner son propre code sur votre appareil sans y avoir accès physiquement, par exemple via un fichier ou un message. La fiche précise qu’aucune interaction de l’utilisateur n’est nécessaire.
La CISA, l’agence américaine de cybersécurité, a ajouté à la fiche un score CVSS 3.1 de 9,8 sur 10. Deux autres failles du composant System, CVE-2026-58876 et CVE-2026-58936, ont reçu le même score de 9,8. La seconde se trouve dans pngset.c, une partie du code qu’Android utilise pour traiter les images PNG. Les trois touchent Android 14, 15, 16, 16 QPR2 et 17.
Est-ce qu’elle est exploitée ?
Personne ne l’a signalé à ce jour. Google ajoute une mention à ses bulletins lorsqu’il a des signes d’« exploitation limitée et ciblée », et le bulletin de novembre n’en contient aucune. Dans les fiches CVE, l’évaluation de la CISA indique « aucune » exploitation pour les trois failles critiques. Cela peut changer, et nous mettrons cet article à jour si c’est le cas.
Ce qui n’est pas encore public : Google n’a pas expliqué comment un attaquant atteindrait le code vulnérable, et les correctifs du code source n’étaient pas encore publiés dans l’Android Open Source Project à la sortie du bulletin. Google annonce qu’ils suivront sous 48 heures.
Ce qu’il faut faire
- Ouvrez les paramètres du téléphone et vérifiez le niveau de correctif de sécurité. Notre guide pour vérifier le niveau de correctif de sécurité d’Android montre où le trouver et comment lire la date.
- Si la date est antérieure au 2026-11-01, cherchez une mise à jour du système dans Paramètres > Système > Mises à jour logicielles.
- Si aucune mise à jour n’est proposée, elle n’est peut-être pas encore arrivée sur votre modèle. Google précise que le calendrier dépend de l’appareil, du fabricant et de l’opérateur.
Pour les équipes informatiques qui gèrent un parc Android, 2026-11-05 est le niveau à exiger. Les appareils restés sous Android 13 ou une version plus ancienne ne figurent même pas dans le bulletin et ne recevront donc pas ces correctifs par le circuit de Google.
La même semaine, les ordinateurs ont aussi eu leurs correctifs. Mozilla a corrigé 167 vulnérabilités dans Firefox 159, et une faille de WordPress est déjà utilisée dans des attaques.
Sources
Les sources primaires vérifiées pour cet article :