
CVE-2026-58868
- प्रभावित प्रोडक्ट
- Android Framework
- जोखिम वाले वर्शन
- Android 14, 15, 16, 16 QPR2 और 17
- इस वर्शन में ठीक
- सिक्योरिटी पैच लेवल 2026-11-01 या उसके बाद का
- गंभीरता
- CVSS 3.1 स्कोर 9.8, स्कोर देने वाला: CISA ADP
- हमलों में इस्तेमाल
- हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं
- CVE प्रकाशित
इस लेख में दूसरी CVE
- CVE-2026-58876 Android System। CVSS 3.1 स्कोर 9.8, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
- CVE-2026-58936 Android System (libpng)। CVSS 3.1 स्कोर 9.8, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
इस महीने क्या बदला
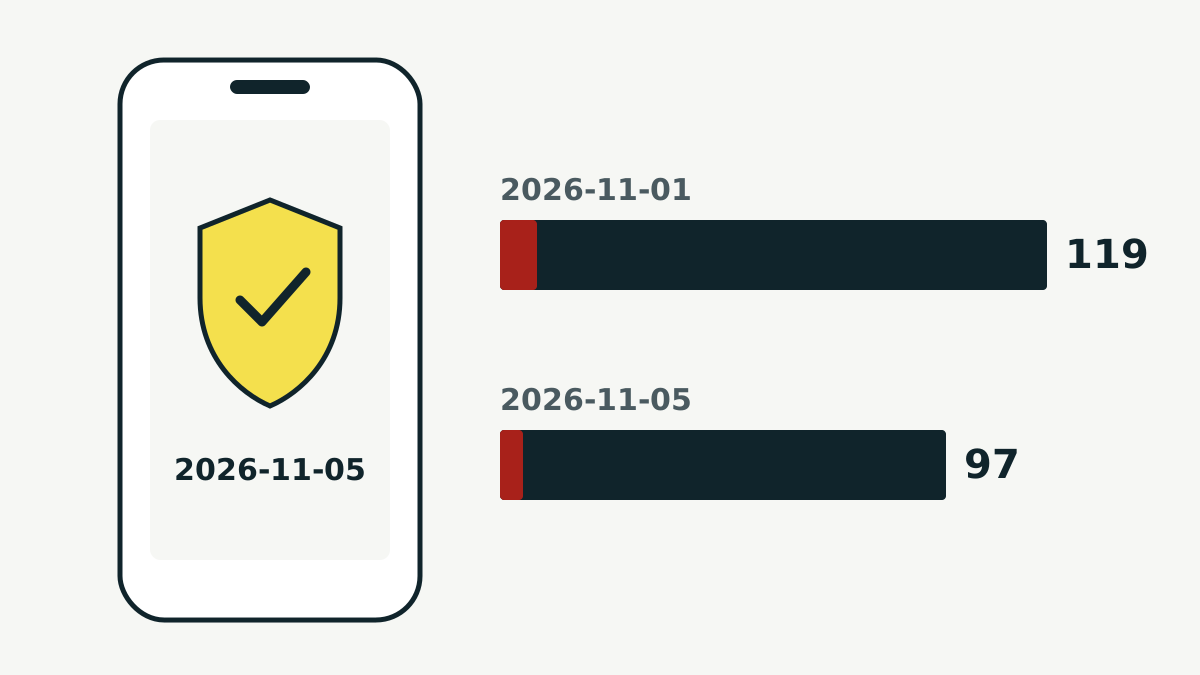
हर महीने की तरह Google ने नवंबर के सुधार दो सिक्योरिटी पैच लेवलऐसी तारीख़ें जो बताती हैं कि फ़ोन के सुरक्षा सुधार कितने नए हैं। 2026-11-05 वाले फ़ोन में उस तारीख़ तक जारी सब कुछ शामिल है। में बाँटे हैं। 2026-11-01 लेवल Android के मुख्य हिस्से की 119 समस्याएँ ठीक करता है: 65 Framework में, 53 System में और एक Android runtime में। 2026-11-05 लेवल हार्डवेयर के क़रीब वाले हिस्सों में 97 और सुधार जोड़ता है, जैसे Linux kernel और MediaTek, Qualcomm, Imagination Technologies, Arm और Unisoc के चिप कंपोनेंट।
Google ने 2026-11-01 वाले हिस्से की आठ खामियों को गंभीर (critical) माना है। 2026-11-05 वाले हिस्से में kernel की अपनी गंभीर खामियाँ हैं, जिनमें ज़्यादातर एलिवेशन ऑफ़ प्रिविलेजऐसी खामी जिससे डिवाइस पर पहले से चल रहा कोड अपनी हद से ज़्यादा अनुमतियाँ हासिल कर लेता है की हैं। इसके अलावा MediaTek और Qualcomm ने भी अपने कंपोनेंट की कुछ खामियों को गंभीर बताया है।
CVE-2026-58868, सबसे गंभीर खामी
बुलेटिन के मुताबिक़ इस महीने की सबसे गंभीर समस्या CVE-2026-58868 है। CVE रिकॉर्ड के अनुसार यह बग FrameDecoder.cpp में है, जहाँ हीप बफ़र ओवरफ़्लोप्रोग्राम अपनी तय की गई मेमोरी से आगे लिख देता है, जिससे पास का डेटा बिगड़ सकता है और कभी-कभी हमलावर अपना कोड चला सकता है की वजह से रिमोट कोड एक्ज़िक्यूशनहमलावर दूर बैठे आपके डिवाइस पर अपना कोड चला देता है, जैसे किसी फ़ाइल या मैसेज के ज़रिए हो सकता है। रिकॉर्ड में लिखा है कि इसके लिए यूज़र की ओर से किसी कार्रवाई की ज़रूरत नहीं है।
अमेरिका की साइबर सुरक्षा एजेंसी CISA ने रिकॉर्ड में CVSS 3.1 स्कोर 10 में से 9.8 जोड़ा है। System कंपोनेंट की दो और खामियों, CVE-2026-58876 और CVE-2026-58936, को भी 9.8 स्कोर मिला है। दूसरी खामी pngset.c में है, जो PNG इमेज संभालने वाले कोड का हिस्सा है। तीनों का असर Android 14, 15, 16, 16 QPR2 और 17 पर है।
क्या कोई इसका इस्तेमाल कर रहा है?
अब तक ऐसी कोई रिपोर्ट नहीं है। जब Google को "सीमित और लक्षित इस्तेमाल" के संकेत मिलते हैं, तो वह बुलेटिन में इसका ज़िक्र करता है। नवंबर के बुलेटिन में ऐसा कोई ज़िक्र नहीं है। CVE रिकॉर्ड में CISA के आकलन के अनुसार तीनों गंभीर खामियों का इस्तेमाल "नहीं" हुआ है। यह स्थिति बदल सकती है, और बदलने पर हम यह लेख अपडेट करेंगे।
जो अभी सामने नहीं आया: Google ने यह नहीं बताया कि हमलावर कमज़ोर कोड तक कैसे पहुँचेगा। बुलेटिन जारी होते समय सोर्स कोड पैच भी Android Open Source Project में नहीं आए थे। Google का कहना है कि वे 48 घंटे के भीतर आ जाएँगे।
आपको क्या करना चाहिए
- फ़ोन की सेटिंग खोलकर सिक्योरिटी पैच लेवल देखें। हमारी गाइड Android का सिक्योरिटी पैच लेवल कैसे देखें में बताया गया है कि यह कहाँ मिलता है और तारीख़ का मतलब क्या है।
- अगर तारीख़ 2026-11-01 से पहले की है, तो Settings > System > Software updates में सिस्टम अपडेट देखें।
- अगर कोई अपडेट नहीं दिख रहा, तो शायद वह अभी आपके मॉडल तक नहीं पहुँचा है। Google के अनुसार अपडेट का समय डिवाइस, कंपनी और मोबाइल ऑपरेटर पर निर्भर करता है।
जो IT टीमें कई Android डिवाइस संभालती हैं, उन्हें 2026-11-05 को न्यूनतम लेवल रखना चाहिए। Android 13 या उससे पुराने वर्शन पर अटके डिवाइस इस बुलेटिन में हैं ही नहीं, इसलिए उन्हें Google की प्रक्रिया से ये सुधार नहीं मिलेंगे।
उसी हफ़्ते कंप्यूटर के सॉफ़्टवेयर के लिए भी सुधार आए। Mozilla ने Firefox 159 में 167 कमज़ोरियाँ ठीक कीं, और WordPress की एक खामी का हमलों में इस्तेमाल शुरू हो चुका है।
स्रोत
इस लेख के लिए हमने ये मूल स्रोत जाँचे: