Tech News Explained: टेक की दुनिया में क्या हुआ, और यह क्यों मायने रखता है

मुख्य ख़बर

साइबर सुरक्षा

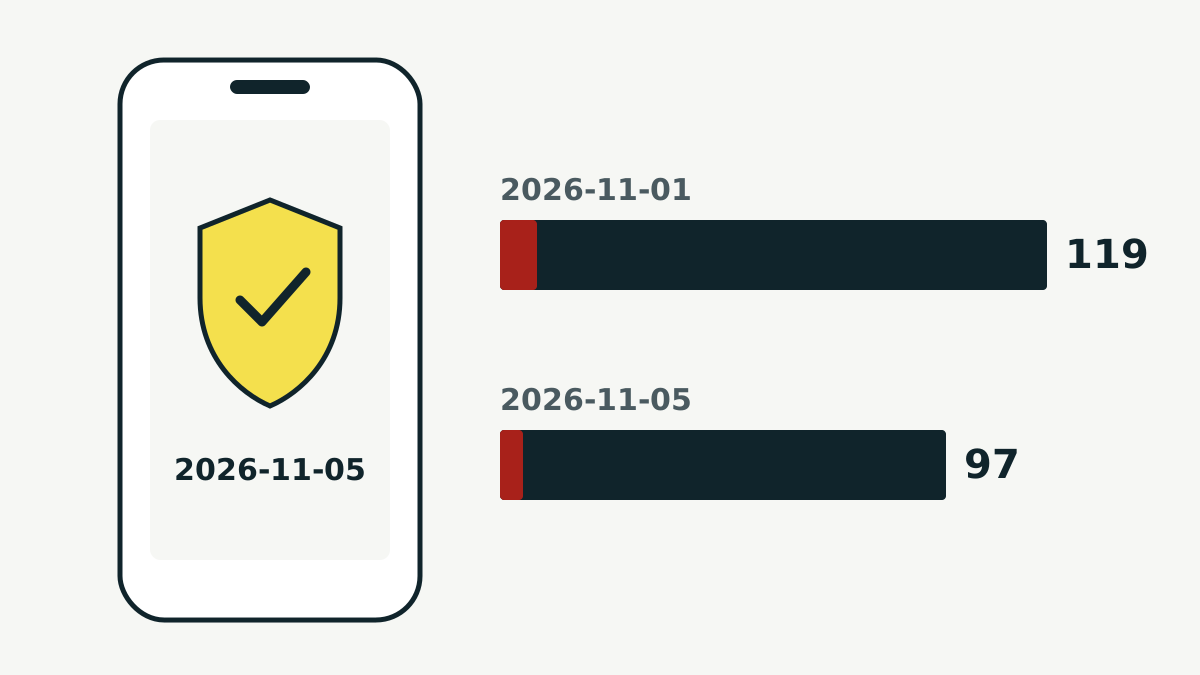
Android के नवंबर 2026 सुरक्षा अपडेट में 216 कमज़ोरियाँ ठीक, Framework की एक गंभीर खामी भी शामिल

Google का नवंबर बुलेटिन Android 14 से 17 तक के लिए है। सबसे गंभीर खामी CVE-2026-58868 से कोई हमलावर फ़ोन पर कोड चला सकता है, और इसके लिए फ़ोन के मालिक को कुछ भी टैप नहीं करना पड़ता। Google ने इनमें से किसी के हमलों में इस्तेमाल की बात नहीं कही है।
CVE वॉच

CVE-2026-58115: हमलावर Node-RED के ज़रिए Siemens IoT2050 गेटवे को आज़मा रहे हैं, पर किसी असली डिवाइस में सेंध की पुष्टि नहीं

Siemens की सुरक्षा सूचना CVE-2026-58115 को CVSS का अधिकतम स्कोर 10.0 देती है। 30 अक्टूबर से VulnCheck देख रही है कि हमलावर इसका इस्तेमाल नकली सिस्टम पर Linux बॉट और बैकडोर डालने के लिए कर रहे हैं। सुर्ख़ियाँ कहती हैं कि हैकर Siemens डिवाइस में बैकडोर डाल रहे हैं, लेकिन किसी असली डिवाइस में सेंध की पुष्टि नहीं हुई है।

टेक्नोलॉजी

पहला टचस्क्रीन Mac बिक्री पर: PROLED XDR डिस्प्ले वाले MacBook Pro में क्या बदला

टैंडम OLED टचस्क्रीन और M5 Pro या M5 Max चिप वाला Apple का MacBook Pro 6 नवंबर से बिक रहा है। यह टचस्क्रीन वाला पहला Mac है और macOS में Dynamic Island लाता है। अमेरिका में क़ीमत 2,899 डॉलर से शुरू होती है।

ताज़ा ख़बरें

  1. साइबर सुरक्षा

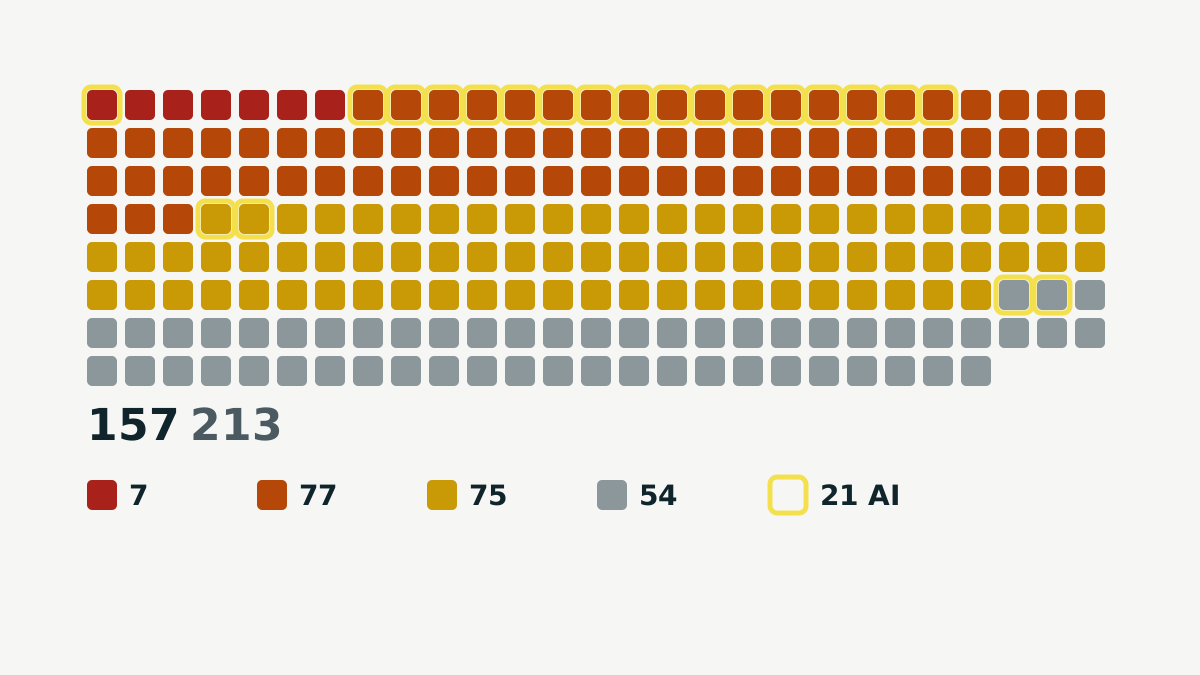
    Chrome 157 में 213 सुरक्षा खामियाँ ठीक, इनमें से 21 AI टूल की मदद से मिलीं

    Google ने 3 नवंबर को Chrome 157 को स्टेबल चैनल पर जारी किया, जिसमें 213 सुरक्षा सुधार हैं और इनमें सात गंभीर (critical) हैं। किसी के भी हमलों में इस्तेमाल की रिपोर्ट नहीं है। 21 खामियों का श्रेय Claude के साथ काम करने वाले रिसर्चर्स या OpenAI के Codex Security को दिया गया।

  2. आर्टिफ़िशियल इंटेलिजेंस

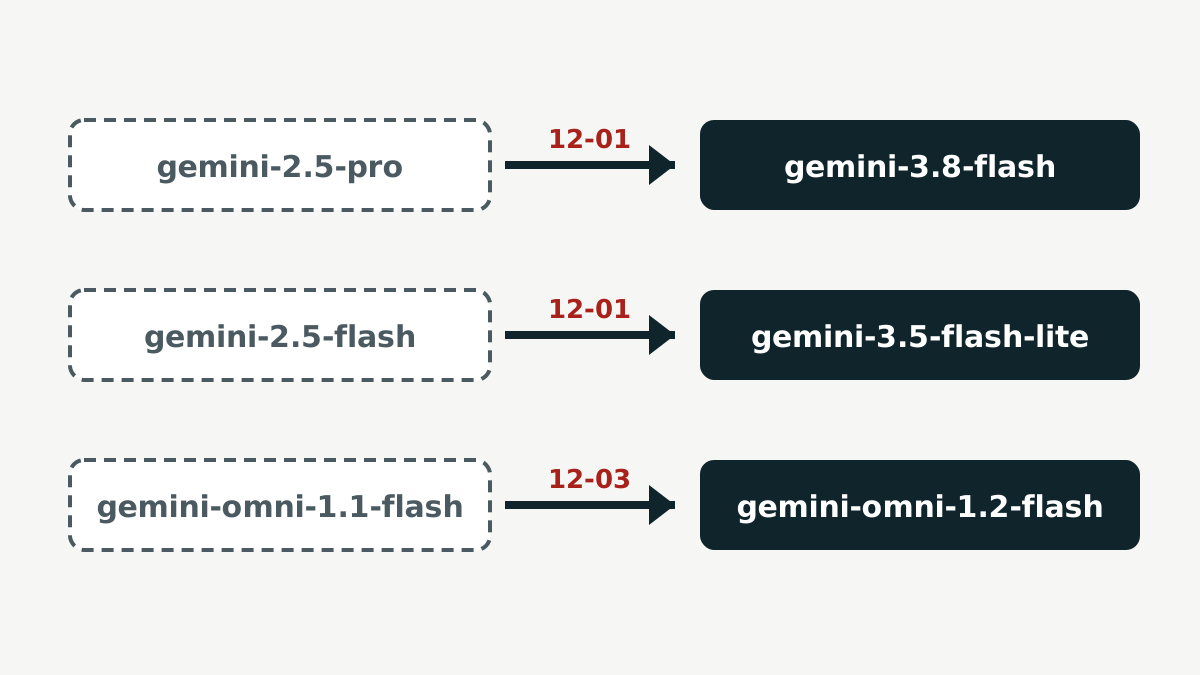
    Gemini API: Omni 1.2 Flash सबके लिए उपलब्ध, Gemini 2.5 Pro और Flash 1 दिसंबर से दूसरे मॉडल पर जाएँगे

    नवंबर की शुरुआत के Gemini API रिलीज़ नोट्स में प्रोडक्शन के लिए तैयार वीडियो मॉडल Gemini Omni 1.2 Flash आया है, और Gemini 2.5 Pro व 2.5 Flash की विदाई हुई है। 1 दिसंबर से पुराने नामों पर भेजी गई रिक्वेस्ट नए मॉडल पर जाएँगी, जिनमें कुछ बदलाव पुराने कोड से मेल नहीं खाते। नए पेड प्रोजेक्ट डिफ़ॉल्ट रूप से रिक्वेस्ट सेव भी करते हैं।

  3. CVE वॉच

    Ivanti Connect Secure: अक्टूबर से तीन खामियों का हमलों में इस्तेमाल, अपडेट करें और सेंध की जाँच करें

    CISA के मुताबिक हमलावर Ivanti Connect Secure VPN डिवाइस की खामियों को जोड़कर बिना लॉग-इन कमांड चला रहे हैं, क्रेडेंशियल चुरा रहे हैं और डेटा ले जा रहे हैं। 30 अक्टूबर को दो और खामियाँ सूची में जुड़ीं, और इनमें से एक का CVE रिकॉर्ड 3 नवंबर को आया।

  4. CVE वॉच

    CVE-2024-27834: 2024 में ठीक हुई Apple की खामी के अब हमलों में इस्तेमाल की पुष्टि

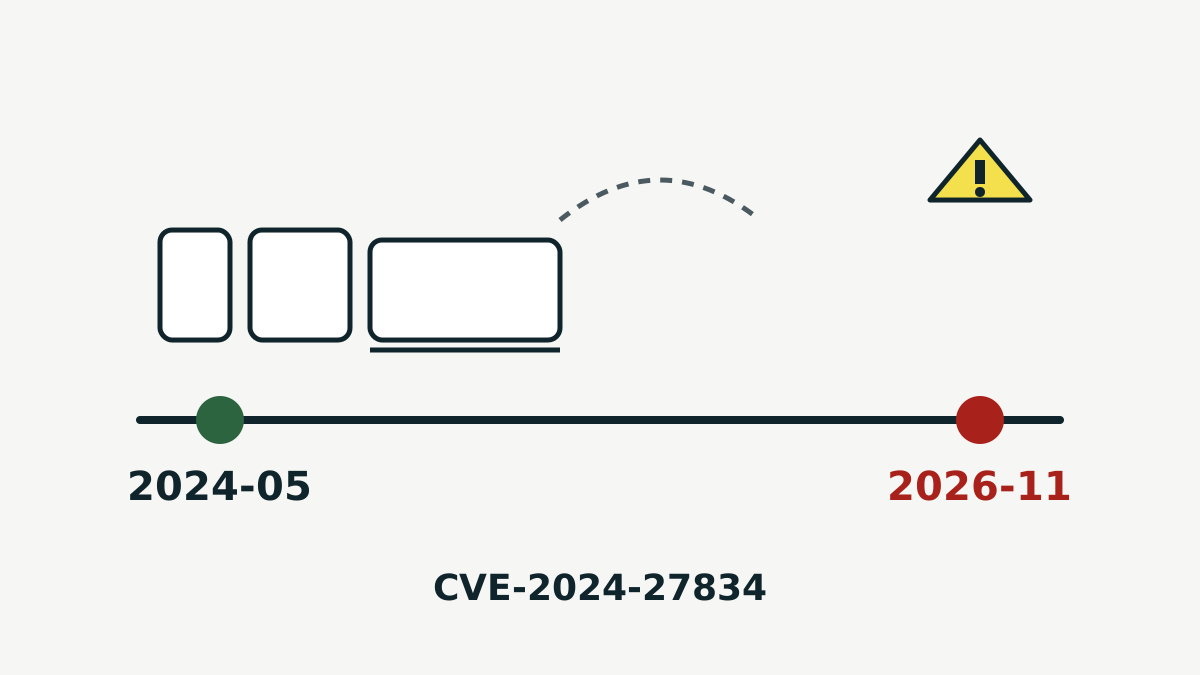
    CISA ने 4 नवंबर 2026 को CVE-2024-27834 को हमलों में इस्तेमाल हो रही कमज़ोरियों की सूची में जोड़ा। यह खामी उस हमलावर को Pointer Authentication बायपास करने देती है जो पहले से मेमोरी पढ़-लिख सकता है। Apple ने इसे मई 2024 में ठीक कर दिया था, इसलिए अपडेट किए गए डिवाइस सुरक्षित हैं।

  5. CVE वॉच

    चार दिन में आठ खामियों के हमलों में इस्तेमाल की पुष्टि: GitLab, Adobe Commerce, PHP, Brotli, Cisco, Linux और VMware

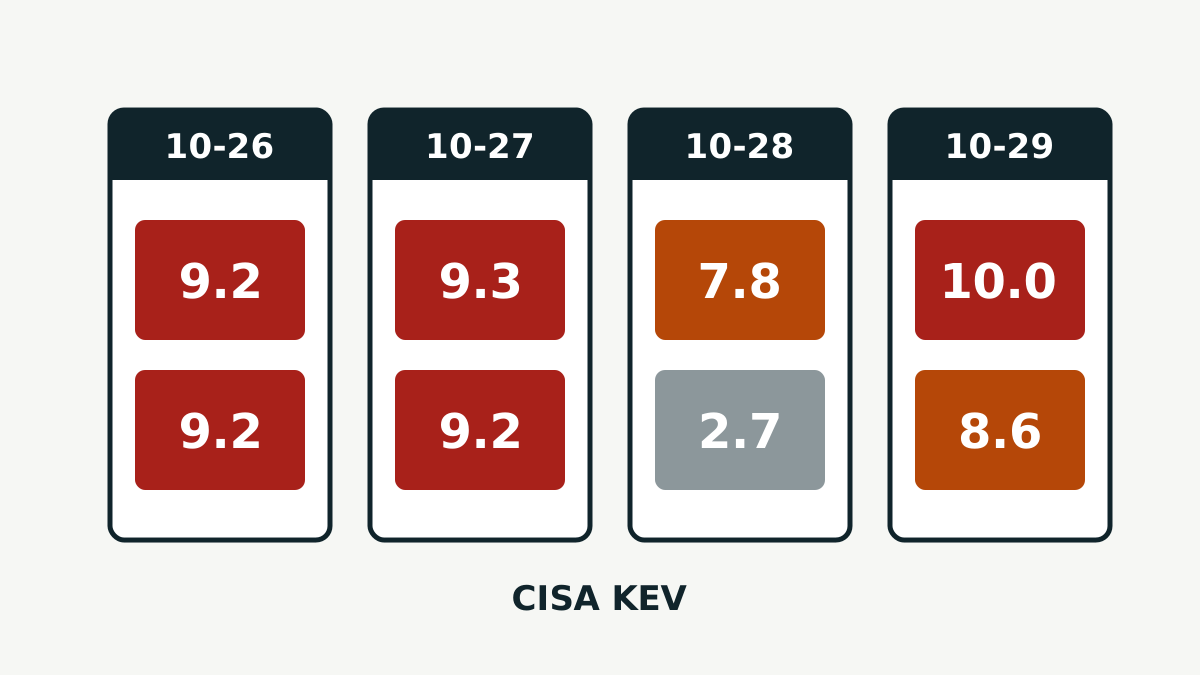
    26 से 29 अक्टूबर 2026 के बीच CISA ने असली हमलों में इस्तेमाल हो रही खामियों की सूची में आठ कमज़ोरियाँ जोड़ीं। इनका असर कोड सर्वर, ऑनलाइन स्टोर, PHP वेबसाइट, एक कंप्रेशन लाइब्रेरी, Cisco फ़ायरवॉल, Linux kernel और VMware होस्ट पर है। यहाँ जानिए हर खामी किस पर असर डालती है और क्या इंस्टॉल करना है।

  6. CVE वॉच

    CVE-2026-119977: WordPress अपडेट की खामी का हमलों में इस्तेमाल, 7.1.4 पर अपडेट करें

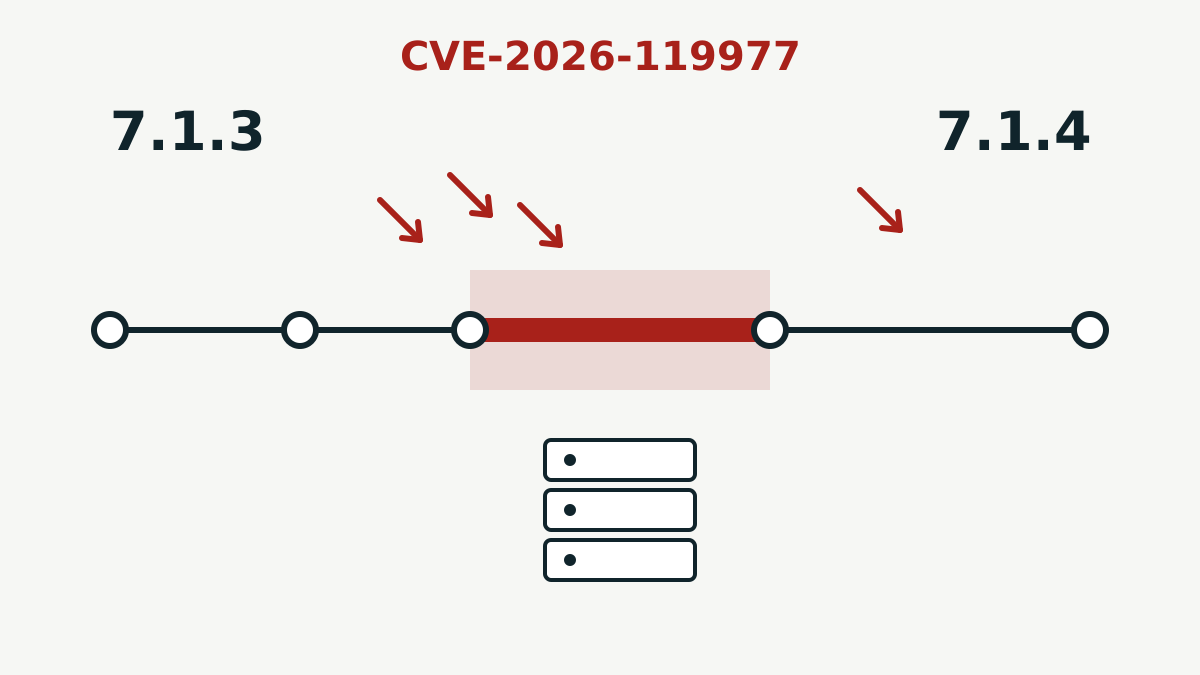
    WordPress Core के अपडेटर में रेस कंडीशन की खामी है। इससे बिना लॉग-इन वाला हमलावर अपडेट चलते समय सर्वर पर कोड चला सकता है। CISA ने 3 नवंबर को पुष्टि की कि इसका हमलों में इस्तेमाल हो रहा है। WordPress 7.1.4 में यह ठीक है।

सभी ख़बरें देखें

CVE वॉच

हाल में सामने आई कमज़ोरियाँ। किसी भी एंट्री पर क्लिक करके हमारा विश्लेषण पढ़ें।

CVE वॉच खोलें

टेक्नोलॉजी

नए वर्शन, प्लैटफ़ॉर्म और वे प्रोडक्ट जिन्हें लोग रोज़ इस्तेमाल करते हैं।

टेक्नोलॉजी के सभी लेख

आर्टिफ़िशियल इंटेलिजेंस

मॉडल, टूल और उनके पीछे के फ़ैसले।

आर्टिफ़िशियल इंटेलिजेंस के सभी लेख

साइबर सुरक्षा

सुरक्षा अपडेट और खतरे, साथ में यह कि आगे क्या करें।

साइबर सुरक्षा के सभी लेख

गाइड

कदम-दर-कदम मदद, जो ख़बर पुरानी होने के बाद भी काम आती है।

गाइड के सभी लेख