
इस लेख में दूसरी CVE
- CVE-2026-121156 Google Chrome (Dawn)। CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
- CVE-2026-121229 Google Chrome for Android (ANGLE)। CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
- CVE-2026-121246 Google Chrome for Android (WebGL)। CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
- CVE-2026-121035 Google Chrome (Prerender)। CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
- CVE-2026-121247 Google Chrome for Android (Dawn)। CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
- CVE-2026-121203 Google Chrome (Geometry)। CVSS 3.1 स्कोर 8.8, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
- CVE-2026-121126 Google Chrome (Core)। CVSS 3.1 स्कोर 9.6, स्कोर देने वाला: CISA ADP। हमलों में इस्तेमाल की कोई सार्वजनिक रिपोर्ट नहीं।
अपडेट में क्या है
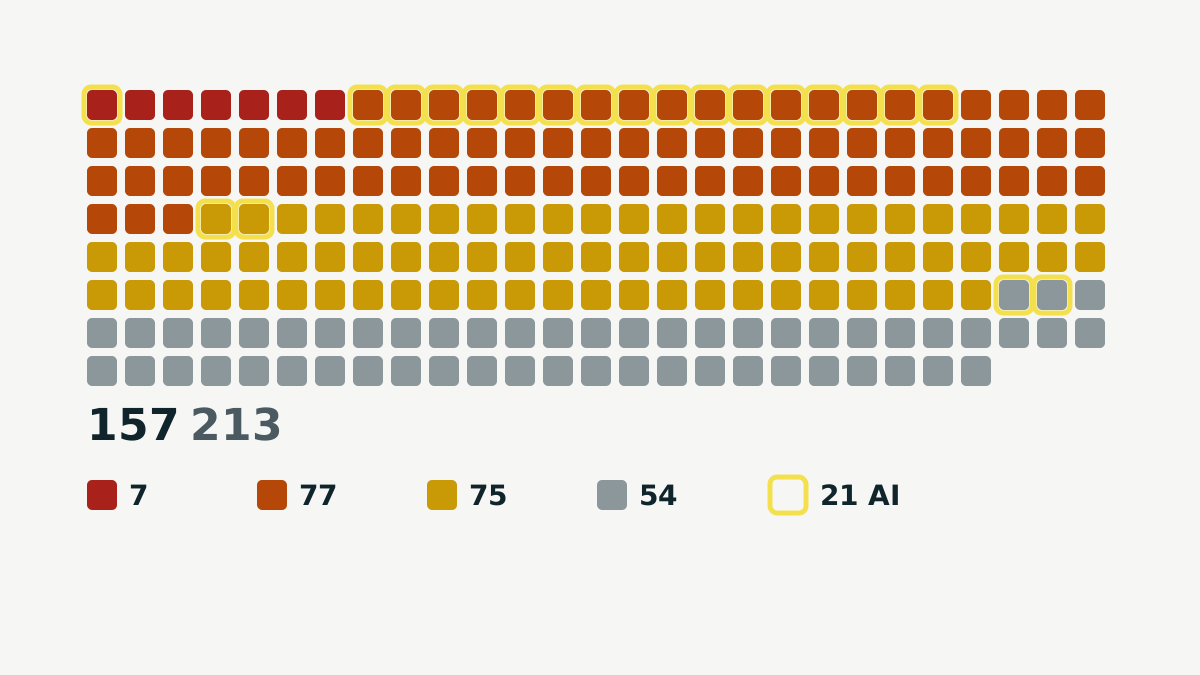
Google का रिलीज़ नोट जान-बूझकर कम जानकारी देता है। उसमें लिखा है कि बग रिपोर्ट तक पहुँच "तब तक सीमित रह सकती है जब तक ज़्यादातर यूज़र अपडेट न कर लें", जो Chrome में आम बात है। वह सूची ज़रूर देता है: 213 सुरक्षा सुधार, हर एक के साथ उसकी गंभीरता, कंपोनेंट और रिपोर्ट करने वाले व्यक्ति या टीम का नाम।
सबसे आम प्रकार use-after-freeप्रोग्राम किसी मेमोरी को छोड़ने के बाद भी उसका इस्तेमाल करता रहता है; जो तय कर सके कि वहाँ क्या लिखा जाए, वह कभी-कभी नियंत्रण ले सकता है है, जिसकी 45 एंट्री हैं। इसके बाद ग़लत ऑथराइज़ेशन (37) और भ्रम पैदा करने वाले इंटरफ़ेस (19) आते हैं, यानी ऐसे बग जिनसे कोई नकली पेज भरोसेमंद लग सकता है।
सात गंभीर खामियाँ
सातों 3 नवंबर को CVE के रूप में प्रकाशित हुईं। हर रिकॉर्ड बताता है कि तैयार किया गया वेब पेज दूर बैठे हमलावर को कोड चलाने दे सकता है, और ज़्यादातर में लिखा है कि यह सैंडबॉक्सवह अलग-थलग जगह जहाँ ब्राउज़र वेब पेज चलाता है, ताकि किसी पेज का बग कंप्यूटर के बाक़ी हिस्से तक न पहुँचे "के बाहर" हो सकता है, इसीलिए ये गंभीर हैं। CISA ने इनमें से छह को CVSS 3.1 पर 9.6 और CVE-2026-121203 को 8.8 स्कोर दिया है।
- CVE-2026-121156 और CVE-2026-121247: Dawn में buffer overflow। Dawn, Chrome का वह ग्राफ़िक्स इंजन है जो WebGPUनया वेब स्टैंडर्ड, जिससे वेब पेज गेम, 3D और AI के कामों के लिए ग्राफ़िक्स कार्ड इस्तेमाल कर सकते हैं के लिए है। रिकॉर्ड के अनुसार दूसरी खामी Android पर Chrome को प्रभावित करती है।
- CVE-2026-121229: ANGLE में मेमोरी करप्शन, Android पर। ANGLE वह परत है जो ग्राफ़िक्स कमांड का अनुवाद करती है।
- CVE-2026-121246: WebGL में use-after-free, Android पर।
- CVE-2026-121035: Prerender में use-after-free। यह फ़ीचर क्लिक करने से पहले ही पेज लोड कर लेता है।
- CVE-2026-121203: Geometry में use-after-free।
- CVE-2026-121126: Core में use-after-free।
सात में से चार खामियाँ ग्राफ़िक्स कोड (Dawn, ANGLE और WebGL) में हैं, जो वेब पेज का कंटेंट कंप्यूटर के ग्राफ़िक्स चिप पर चलाता है।
AI टूल अब क्रेडिट सूची में
213 सुधारों में से 130 Google ने ख़ुद रिपोर्ट किए। बाहर से आई रिपोर्ट में 21 में किसी AI टूल का नाम है। चौदह Anthropic के दो रिसर्चर्स, Xinyang Ge और Vlad Stolyarov, की हैं, जिन्होंने "Claude की मदद से" काम किया, और इनमें गंभीर खामी CVE-2026-121035 भी है। सात OpenAI Codex Security से आईं। AI की मदद से मिली ज़्यादातर खामियाँ, 21 में से 16, हाई गंभीरता की हैं।
क्रेडिट से सिर्फ़ यह पता चलता है कि हर बग किसने रिपोर्ट किया। इससे यह नहीं पता चलता कि टूल ने कितना काम किया, इसलिए इंसानों और सॉफ़्टवेयर के बीच काम का बँटवारा अज्ञात है। सूची यह ज़रूर दिखाती है कि इस रिलीज़ के लगभग हर दस में से एक सुरक्षा सुधार AI की मदद वाली रिसर्च से आया। यही विषय Mistral Large 4 के रिलीज़ में भी आता है, जिसकी कंपनी कमज़ोरियाँ ढूँढने और ठीक करने के स्कोर बताती है।
अपडेट कैसे करें
Chrome अपने आप अपडेट होता है, लेकिन नया वर्शन ब्राउज़र रीस्टार्ट करने के बाद ही लागू होता है। कंप्यूटर पर मेन्यू खोलें, Help > About Google Chrome में जाएँ, डाउनलोड पूरा होने दें और Relaunch पर क्लिक करें। दिखने वाला वर्शन 157.0.8103.38 या उसके बाद का होना चाहिए। Android पर Google Play से Chrome अपडेट करें, क्योंकि तीन गंभीर खामियाँ Android वर्शन पर असर डालती हैं।
Google का कहना है कि यह रिलीज़ "आने वाले दिनों या हफ़्तों में" सब तक पहुँचेगी, इसलिए जिस कंप्यूटर पर Chrome काफ़ी समय से रीस्टार्ट नहीं हुआ, वह अभी 156 पर हो सकता है। जो कंपनियाँ Chrome को केंद्रीय रूप से संभालती हैं, उन्हें अपनी अपडेट पॉलिसी जाँचनी चाहिए।
उन्हीं दो हफ़्तों में दूसरे ब्राउज़र और फ़ोन को भी बड़े सुधार मिले: Mozilla ने Firefox 159 में 167 कमज़ोरियाँ ठीक कीं, और Android के नवंबर 2026 बुलेटिन में 216 सुधार थे।
स्रोत
इस लेख के लिए हमने ये मूल स्रोत जाँचे: