
Outros CVEs deste artigo
- CVE-2026-121156 Google Chrome (Dawn). CVSS 3.1: 9,6, atribuído por CISA ADP. Sem relatos públicos de exploração.
- CVE-2026-121229 Google Chrome for Android (ANGLE). CVSS 3.1: 9,6, atribuído por CISA ADP. Sem relatos públicos de exploração.
- CVE-2026-121246 Google Chrome for Android (WebGL). CVSS 3.1: 9,6, atribuído por CISA ADP. Sem relatos públicos de exploração.
- CVE-2026-121035 Google Chrome (Prerender). CVSS 3.1: 9,6, atribuído por CISA ADP. Sem relatos públicos de exploração.
- CVE-2026-121247 Google Chrome for Android (Dawn). CVSS 3.1: 9,6, atribuído por CISA ADP. Sem relatos públicos de exploração.
- CVE-2026-121203 Google Chrome (Geometry). CVSS 3.1: 8,8, atribuído por CISA ADP. Sem relatos públicos de exploração.
- CVE-2026-121126 Google Chrome (Core). CVSS 3.1: 9,6, atribuído por CISA ADP. Sem relatos públicos de exploração.
O que vem na atualização
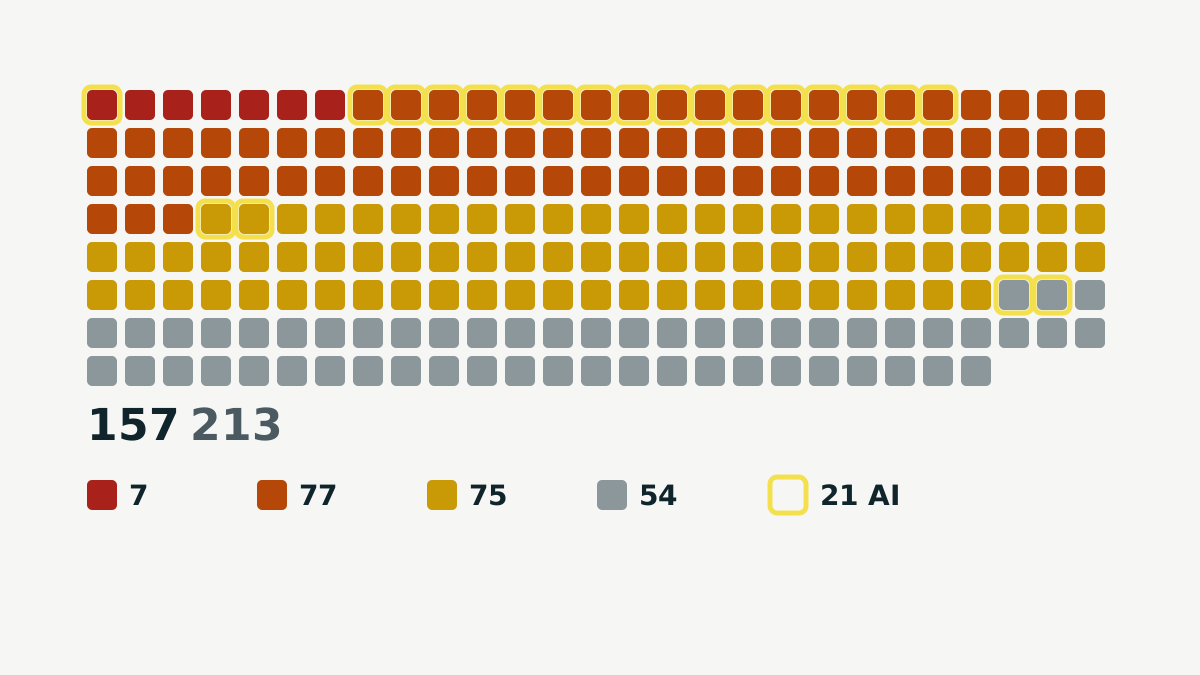
A nota de versão do Google traz poucos detalhes de propósito. Ela diz que o acesso aos relatórios dos bugs "pode ficar restrito até que a maioria dos usuários esteja atualizada", o que é padrão no Chrome. O que ela publica é a lista: 213 correções de segurança, cada uma com gravidade, componente e a pessoa ou equipe que relatou.
O tipo mais comum é o use-after-freeo programa continua usando um pedaço de memória depois de liberá-lo; quem controla o que é gravado ali pode às vezes assumir o controle, com 45 itens. Depois vêm autorização incorreta (37) e elementos de interface enganosos (19), o tipo de bug que pode fazer uma página falsa parecer confiável.
As sete falhas críticas
As sete foram publicadas como CVE em 3 de novembro. Cada registro descreve uma página web preparada que poderia permitir a um invasor remoto executar código, e a maioria diz "fora da sandboxárea isolada onde o navegador roda as páginas, para que um bug numa página não alcance o resto do computador", o que as torna críticas. A CISA acrescentou uma nota CVSS 3.1 de 9,6 a seis delas e de 8,8 à CVE-2026-121203.
- CVE-2026-121156 e CVE-2026-121247: estouros de buffer no Dawn, o motor gráfico do Chrome para o WebGPUpadrão web mais novo que deixa as páginas usarem a placa de vídeo para jogos, 3D e tarefas de IA. A segunda, segundo o registro, afeta o Chrome no Android.
- CVE-2026-121229: corrupção de memória no ANGLE, a camada que traduz comandos gráficos, no Android.
- CVE-2026-121246: use-after-free no WebGL, no Android.
- CVE-2026-121035: use-after-free no Prerender, o recurso que carrega uma página antes do clique.
- CVE-2026-121203: use-after-free no Geometry.
- CVE-2026-121126: use-after-free no Core.
Quatro das sete estão no código gráfico (Dawn, ANGLE e WebGL), que roda conteúdo das páginas web na placa de vídeo do computador.
Ferramentas de IA entram nos créditos
Das 213 correções, 130 foram relatadas pelo próprio Google. Entre os relatos externos, 21 citam uma ferramenta de IA. Catorze vieram de dois pesquisadores da Anthropic, Xinyang Ge e Vlad Stolyarov, "com ajuda do Claude", entre elas a crítica CVE-2026-121035. Sete vieram do OpenAI Codex Security. A maior parte das descobertas com IA, 16 das 21, tem gravidade alta.
Os créditos dizem quem relatou cada bug. Eles não dizem quanto do trabalho as ferramentas fizeram, então a divisão entre pessoas e software não é conhecida. O que a lista mostra é que a pesquisa com ajuda de IA encontrou cerca de uma em cada dez correções de segurança desta versão. O mesmo tema aparece no lançamento do Mistral Large 4, cuja fabricante divulga notas em encontrar e corrigir vulnerabilidades.
Como atualizar
O Chrome se atualiza sozinho, mas a nova versão só vale depois de reiniciar o navegador. No computador, abra o menu, vá em Ajuda > Sobre o Google Chrome, espere o download e clique em Reiniciar. A versão mostrada deve ser 157.0.8103.38 ou mais recente. No Android, atualize o Chrome pelo Google Play, já que três das falhas críticas afetam a versão para Android.
O Google diz que a versão chega "nos próximos dias/semanas", então um computador que não reinicia o Chrome há algum tempo pode continuar na 156. Empresas que gerenciam o Chrome de forma centralizada devem conferir suas políticas de atualização.
Outros navegadores e os celulares receberam pacotes grandes de correções na mesma quinzena: a Mozilla corrigiu 167 vulnerabilidades no Firefox 159, e o boletim do Android de novembro de 2026 cobriu 216.
Fontes
Fontes primárias conferidas para este artigo: