
CVE-2026-58868
- Produto afetado
- Android Framework
- Versões em risco
- Android 14, 15, 16, 16 QPR2 e 17
- Corrigido em
- Nível do patch de segurança 2026-11-01 ou mais recente
- Gravidade
- CVSS 3.1: 9,8, atribuído por CISA ADP
- Exploração
- Sem relatos públicos de exploração
- CVE publicado em
Outros CVEs deste artigo
- CVE-2026-58876 Android System. CVSS 3.1: 9,8, atribuído por CISA ADP. Sem relatos públicos de exploração.
- CVE-2026-58936 Android System (libpng). CVSS 3.1: 9,8, atribuído por CISA ADP. Sem relatos públicos de exploração.
O que mudou neste mês
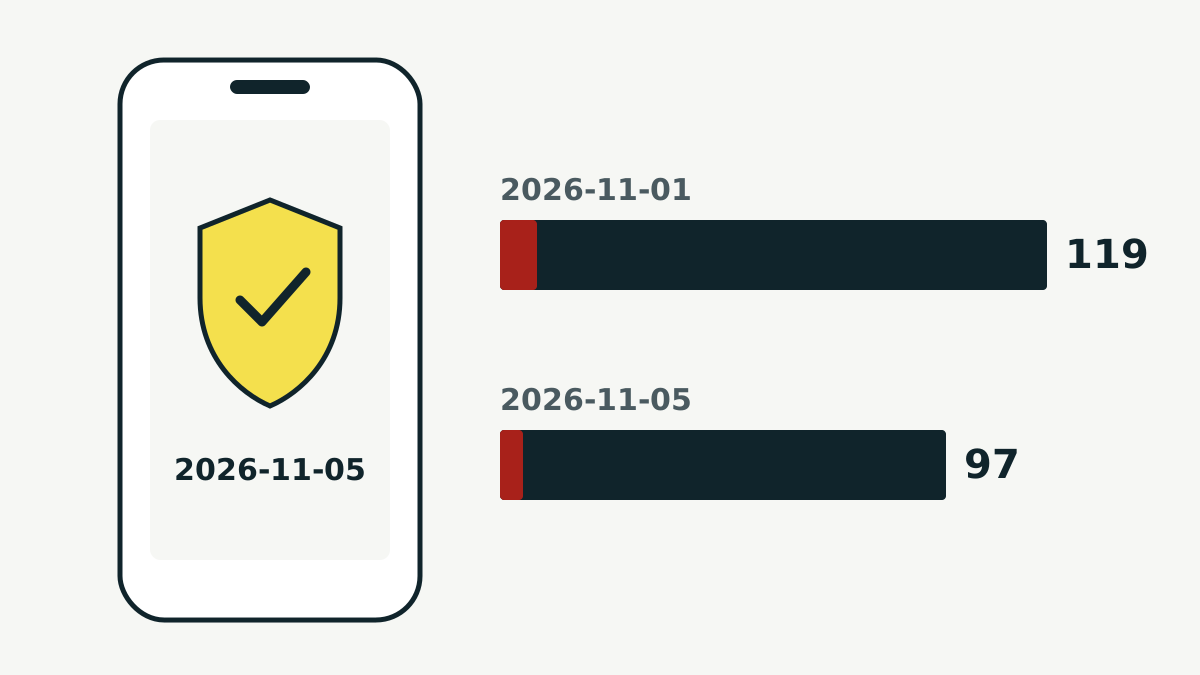
Como faz todo mês, o Google dividiu as correções de novembro em dois níveis do patch de segurançadatas que mostram quão atualizadas estão as correções de segurança do aparelho. Um celular em 2026-11-05 tem tudo o que saiu até essa data.. O nível 2026-11-01 corrige 119 problemas no núcleo do Android: 65 no Framework, 53 no System e um no Android runtime. O nível 2026-11-05 acrescenta outros 97 em partes mais próximas do hardware, como o kernel Linux e componentes de chips da MediaTek, Qualcomm, Imagination Technologies, Arm e Unisoc.
O Google classifica como críticas oito falhas do grupo 2026-11-01. O grupo 2026-11-05 tem seus próprios bugs críticos no kernel, a maioria de elevação de privilégiofalha que permite a um código que já roda no aparelho ganhar mais permissões do que deveria, além de classificações críticas que a MediaTek e a Qualcomm deram a falhas nos próprios componentes.
CVE-2026-58868, a falha mais grave
O boletim aponta a CVE-2026-58868 como o problema mais sério do mês. Segundo o registro CVE, o bug fica em FrameDecoder.cpp, onde um estouro de buffer na heapo programa escreve além do fim de uma área de memória que reservou, o que pode corromper dados vizinhos e às vezes deixar um invasor rodar o próprio código pode levar a execução remota de códigoo invasor roda o próprio código no seu aparelho à distância, por exemplo por meio de um arquivo ou mensagem. O registro informa que não é preciso interação do usuário.
A CISA, agência de cibersegurança dos Estados Unidos, acrescentou ao registro uma nota CVSS 3.1 de 9,8 em 10. Outras duas falhas no componente System, CVE-2026-58876 e CVE-2026-58936, receberam a mesma nota 9,8. A segunda está em pngset.c, parte do código que o Android usa para lidar com imagens PNG. As três afetam o Android 14, 15, 16, 16 QPR2 e 17.
Alguém está explorando?
Até agora, ninguém relatou isso. O Google coloca um aviso nos boletins quando tem sinais de "exploração limitada e direcionada", e o boletim de novembro não traz esse aviso. A avaliação da CISA nos registros CVE marca a exploração como "nenhuma" para as três falhas críticas. Isso pode mudar, e vamos atualizar este artigo se mudar.
O que ainda não é público: o Google não explicou como um invasor chegaria ao código vulnerável, e os patches de código-fonte ainda não estavam no Android Open Source Project quando o boletim saiu. O Google diz que eles chegam em até 48 horas.
O que fazer
- Abra as configurações do celular e confira o nível do patch de segurança. O nosso guia sobre como verificar o nível do patch de segurança do Android mostra onde encontrar essa informação e como ler a data.
- Se a data for anterior a 2026-11-01, procure uma atualização do sistema em Configurações > Sistema > Atualizações de software.
- Se nenhuma atualização aparecer, talvez ela ainda não tenha chegado ao seu modelo. O Google diz que o calendário depende do aparelho, do fabricante e da operadora.
Para equipes de TI que gerenciam frotas de Android, 2026-11-05 é o nível a exigir. Aparelhos presos no Android 13 ou em versões mais antigas nem aparecem no boletim, então não vão receber essas correções pelo processo do Google.
Na mesma semana saíram correções também para o computador. A Mozilla corrigiu 167 vulnerabilidades no Firefox 159, e uma falha do WordPress já está sendo usada em ataques.
Fontes
Fontes primárias conferidas para este artigo: