
CVE-2026-58868
- 受影响产品
- Android Framework
- 受影响版本
- Android 14、15、16、16 QPR2 和 17
- 修复版本
- 安全补丁级别 2026-11-01 或更新
- 严重程度
- CVSS 3.1 评分 9.8,评分方:CISA ADP
- 利用情况
- 目前没有公开的利用报告
- CVE 发布日期
本文涉及的其他 CVE
- CVE-2026-58876 Android System。CVSS 3.1 评分 9.8,评分方:CISA ADP。目前没有公开的利用报告。
- CVE-2026-58936 Android System (libpng)。CVSS 3.1 评分 9.8,评分方:CISA ADP。目前没有公开的利用报告。
这个月有哪些变化
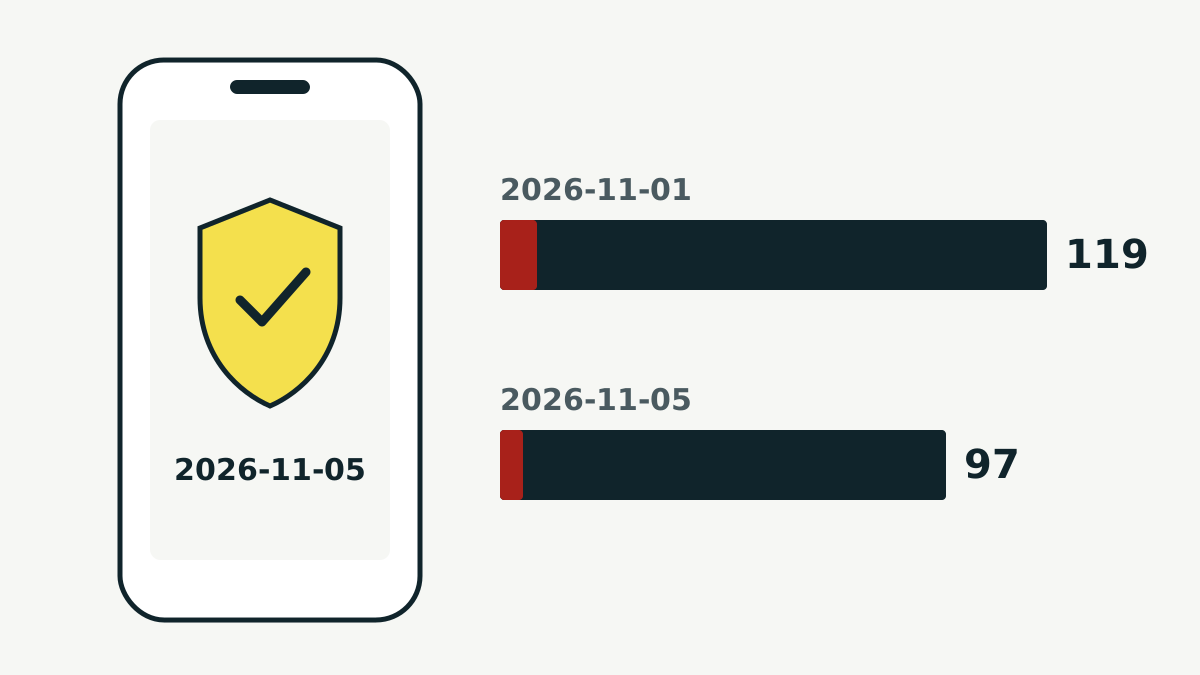
和每个月一样,谷歌把 11 月的修复分成两个安全补丁级别用日期表示手机安全修复的新旧程度。处于 2026-11-05 的手机包含截至该日期发布的全部修复。。2026-11-01 级别修复了 Android 核心部分的 119 个问题:Framework 65 个,System 53 个,Android 运行时 1 个。2026-11-05 级别又增加了 97 个修复,涉及更接近硬件的部分,例如 Linux 内核,以及联发科、高通、Imagination Technologies、Arm 和紫光展锐的芯片组件。
谷歌将 2026-11-01 级别中的 8 个漏洞评为严重。2026-11-05 级别中也有严重的内核漏洞,大多属于权限提升已经在设备上运行的代码获得了超出应有范围的权限;联发科和高通也把自家组件中的一些漏洞评为严重。
CVE-2026-58868:最严重的漏洞
公告称 CVE-2026-58868 是本月最严重的问题。根据 CVE 记录,漏洞位于 FrameDecoder.cpp,其中的堆缓冲区溢出程序写入的数据超出了它预留的内存区域,可能破坏相邻数据,有时还能让攻击者运行自己的代码可能导致远程代码执行攻击者从远处在你的设备上运行自己的代码,例如通过一个文件或一条消息。记录指出,利用该漏洞不需要用户交互。
美国网络安全机构 CISA 在记录中补充了 CVSS 3.1 评分:9.8 分(满分 10 分)。System 组件中的另外两个漏洞 CVE-2026-58876 和 CVE-2026-58936 也得到了同样的 9.8 分。后者位于 pngset.c,这是 Android 处理 PNG 图片的代码。这三个漏洞都影响 Android 14、15、16、16 QPR2 和 17。
有人在利用吗?
目前没有相关报告。谷歌在发现“有限的定向利用”迹象时会在公告中注明,而 11 月的公告没有这样的说明。CISA 在 CVE 记录中的评估显示,这三个严重漏洞的利用情况均为“无”。情况可能会变化,如有变化我们会更新本文。
尚未公开的信息:谷歌没有说明攻击者如何触达存在漏洞的代码;公告发布时,源代码补丁也还没有进入 Android 开源项目(AOSP)。谷歌表示会在 48 小时内发布。
你应该怎么做
- 打开手机设置,查看安全补丁级别。我们的指南如何查看 Android 安全补丁级别介绍了在哪里找到它,以及如何看懂这个日期。
- 如果日期早于 2026-11-01,请在 设置 > 系统 > 软件更新 中检查系统更新。
- 如果没有可用更新,可能是还没推送到你的机型。谷歌表示,更新时间取决于设备、厂商和运营商。
对于管理大量 Android 设备的 IT 团队,应把 2026-11-05 设为最低要求。仍停留在 Android 13 或更早版本的设备根本不在公告范围内,因此无法通过谷歌的流程获得这些修复。
同一周,电脑上的软件也有更新。Mozilla 在 Firefox 159 中修复了 167 个漏洞,另有一个 WordPress 漏洞已经被用于实际攻击。
信息来源
本文核对过的一手来源: