
安全修复
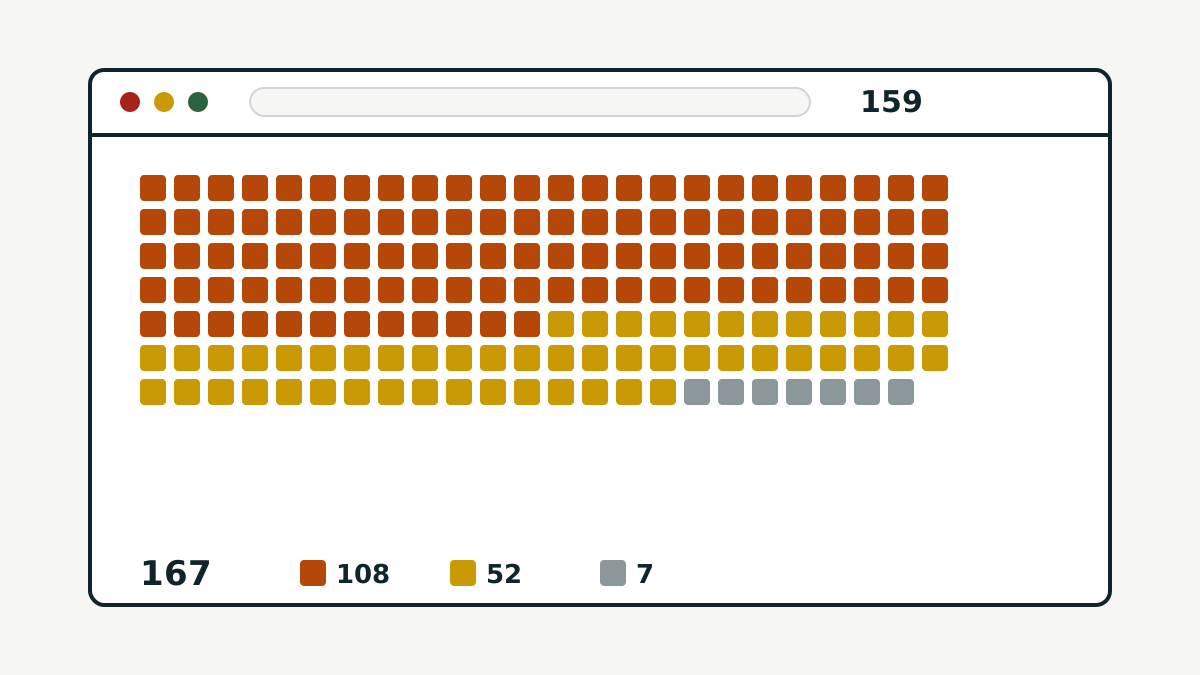
167 个修复中,大多数是内存安全漏洞,其中最常见的类型是释放后使用程序在释放一块内存后仍继续使用它;如果攻击者能控制写入那里的内容,有时就能接管程序。它们分布在排版引擎、JavaScript 引擎及其 JIT 编译器浏览器中负责在网页运行时把 JavaScript 转换成高速机器码的部分、图形、网络和 WebRTC 等模块中。
有几个高影响漏洞被标为沙箱逃逸让代码跳出浏览器运行网页内容的隔离区域,进而接触到电脑其他部分的漏洞,例如表单管理器(Form Manager)和 DOM 导航代码中的问题。另一些属于同源策略绕过,可能让一个网站读取另一个网站的数据。
Mozilla 将这份公告整体评为高影响。公告没有把任何问题标为已在实际中被利用,除了每个 CVE 的一行标题外,也没有公布技术细节。
其他更新
智能窗口现在可以追踪某个网页,在它发生变化时通知你,比如降价或商品重新到货。在聊天框中输入 /watch 即可设置,Mozilla 正在逐步开放这项功能。
已保存的密码现在默认显示在侧边栏中。在 macOS 上,分享改用系统自带的分享菜单,并且可以一次发送多个标签页。AI 聊天机器人的“总结”功能现在发送的是网页地址而不是网页文字,长网页不会再被截断。
Mozilla 还修复了最小化窗口内存持续增长、Linux 搭配 AMD 显卡时内存占用过高,以及从已登录谷歌账号的 Chrome 配置文件导入书签失败等问题。
两个快捷键有变化
搜索已打开的标签页,现在在 Windows 和 Linux 上是 Ctrl+Shift+A,在 macOS 上是 Cmd+Shift+A。“扩展和主题”页面改为 Ctrl+Shift+F 或 Cmd+Shift+E。两者都可以在 about:keyboard 中修改。
如何更新
Firefox 会在后台自动更新。要确认是否已更新,打开菜单,选择 帮助 > 关于 Firefox,等它下载最新版本后重启即可。使用延长支持版(ESR)的企业更新节奏不同,应查看 ESR 的安全公告。
那一周打补丁的不只是浏览器。手机在 Android 2026 年 11 月安全公告中获得了 216 个修复;如果你在运营网站,也请看看我们对已遭利用的 WordPress 漏洞 CVE-2026-119977 的分析。
信息来源
本文核对过的一手来源: