
सुरक्षा सुधार
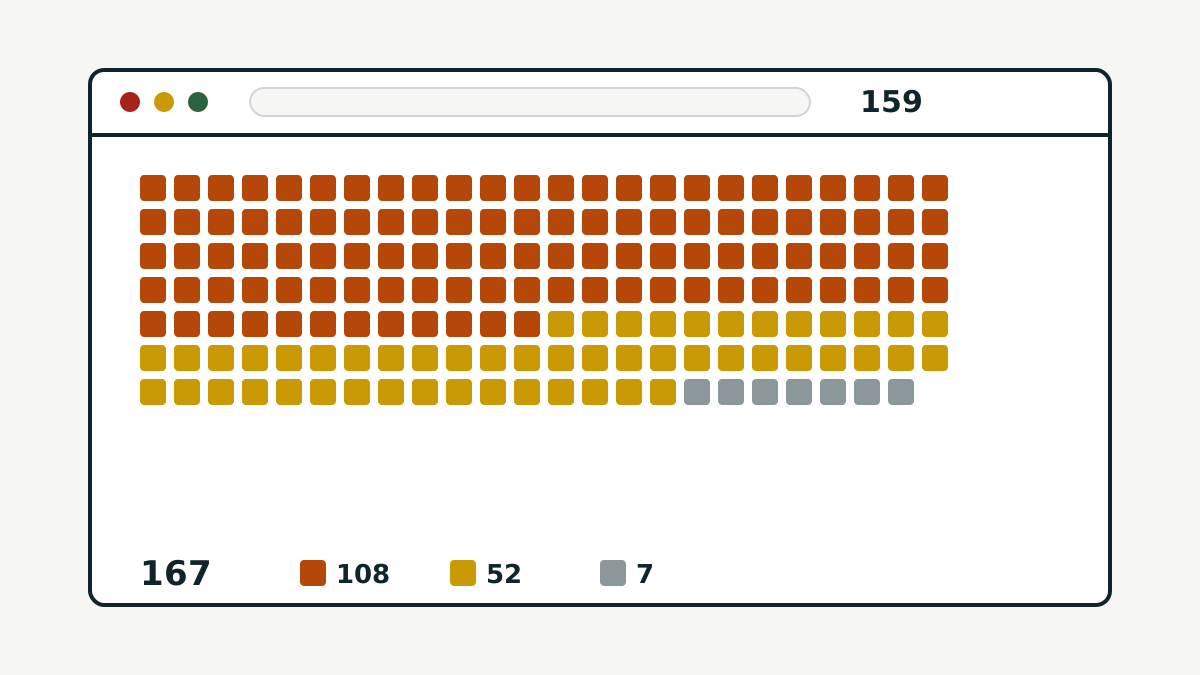
167 में से ज़्यादातर सुधार मेमोरी सुरक्षा से जुड़े बग के हैं, और सबसे आम प्रकार use-after-freeप्रोग्राम किसी मेमोरी को छोड़ देने के बाद भी उसका इस्तेमाल करता रहता है; अगर हमलावर तय कर सके कि वहाँ क्या लिखा जाए, तो कभी-कभी वह प्रोग्राम पर क़ब्ज़ा कर सकता है है। ये सुधार लेआउट इंजन, JavaScript इंजन और उसके JIT कंपाइलरब्राउज़र का वह हिस्सा जो पेज चलते समय JavaScript को तेज़ मशीन कोड में बदलता है, ग्राफ़िक्स, नेटवर्किंग और WebRTC में फैले हैं।
हाई असर वाली कई एंट्री सैंडबॉक्स एस्केपऐसी खामी जिससे कोड उस अलग-थलग जगह से बाहर निकल जाता है जहाँ ब्राउज़र वेब कंटेंट चलाता है, और कंप्यूटर के बाक़ी हिस्से तक पहुँच जाता है बताई गई हैं, जैसे Form Manager और DOM नेविगेशन कोड में। कुछ खामियाँ same-origin policy को बायपास करती हैं, जिससे एक वेबसाइट दूसरी वेबसाइट का डेटा पढ़ सकती है।
Mozilla ने इस सूचना को कुल मिलाकर हाई असर वाला बताया है। उसने किसी भी समस्या को असल में इस्तेमाल हुई नहीं बताया है, और हर CVE के एक लाइन के शीर्षक के अलावा कोई तकनीकी जानकारी नहीं दी है।
और क्या नया है
Smart Window अब किसी पेज पर नज़र रख सकता है और उसमें बदलाव होने पर बता सकता है, जैसे दाम घटने या कोई प्रोडक्ट फिर से स्टॉक में आने पर। इसे सेट करने के लिए चैट में /watch लिखें। Mozilla यह फ़ीचर धीरे-धीरे सबके लिए चालू कर रहा है।
सेव किए गए पासवर्ड अब डिफ़ॉल्ट रूप से साइडबार में दिखते हैं। macOS पर शेयर करने के लिए सिस्टम का अपना मेन्यू इस्तेमाल होता है, और एक साथ कई टैब भेजे जा सकते हैं। AI चैटबॉट का Summarize विकल्प अब पेज के टेक्स्ट की जगह उसका पता भेजता है, जिससे लंबे पेज बीच में नहीं कटते।
Mozilla ने मिनिमाइज़ की गई विंडो में बढ़ती मेमोरी, AMD ग्राफ़िक्स वाले Linux पर ज़रूरत से ज़्यादा मेमोरी इस्तेमाल, और Google अकाउंट से साइन-इन Chrome प्रोफ़ाइल से बुकमार्क इंपोर्ट की समस्या भी ठीक की है।
दो शॉर्टकट बदले
खुले टैब में खोजने का शॉर्टकट अब Windows और Linux पर Ctrl+Shift+A और macOS पर Cmd+Shift+A है। Extensions and Themes पेज का शॉर्टकट अब Ctrl+Shift+F या Cmd+Shift+E है। दोनों को about:keyboard में बदला जा सकता है।
अपडेट कैसे करें
Firefox बैकग्राउंड में अपने आप अपडेट होता है। जाँचने के लिए मेन्यू खोलें, Help > About Firefox चुनें, नया वर्शन डाउनलोड होने दें और फिर ब्राउज़र रीस्टार्ट करें। जो कंपनियाँ Extended Support Release (ESR) इस्तेमाल करती हैं, उनका शेड्यूल अलग है, उन्हें ESR की सुरक्षा सूचनाएँ देखनी चाहिए।
उस हफ़्ते सिर्फ़ ब्राउज़र ही अपडेट नहीं हुए। Android के नवंबर 2026 सुरक्षा बुलेटिन में फ़ोन के लिए 216 सुधार आए, और अगर आप कोई वेबसाइट चलाते हैं, तो हमलों में इस्तेमाल हो रही WordPress की खामी CVE-2026-119977 पर हमारा विश्लेषण पढ़ें।
स्रोत
इस लेख के लिए हमने ये मूल स्रोत जाँचे: