全部新闻
我们发布的所有文章,按时间从新到旧排列。
CVE-2026-58115:攻击者通过 Node-RED 试探西门子 IoT2050 网关,但尚无真实设备被确认入侵
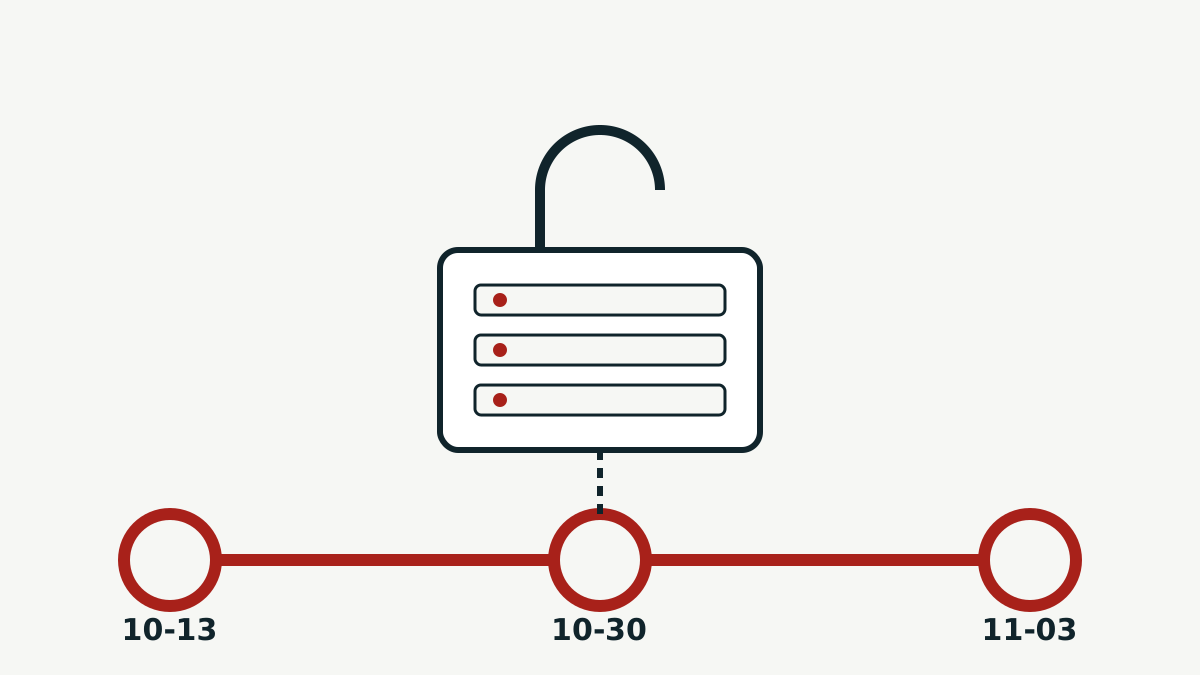
西门子公告给 CVE-2026-58115 打出了 CVSS 满分 10.0。自 10 月 30 日起,VulnCheck 观察到攻击者用它攻击诱饵系统,植入 Linux 机器人程序和后门。有标题称黑客正在给西门子设备装后门,但目前没有任何真实设备被确认遭到入侵。
首款触屏 Mac 开售:配备 PROLED XDR 显示屏的 MacBook Pro 带来了哪些变化
苹果配备串联 OLED 触控屏、搭载 M5 Pro 或 M5 Max 芯片的 MacBook Pro 于 11 月 6 日开售。这是第一款支持触屏的 Mac,也把灵动岛带到了 macOS。美国售价 2,899 美元起。
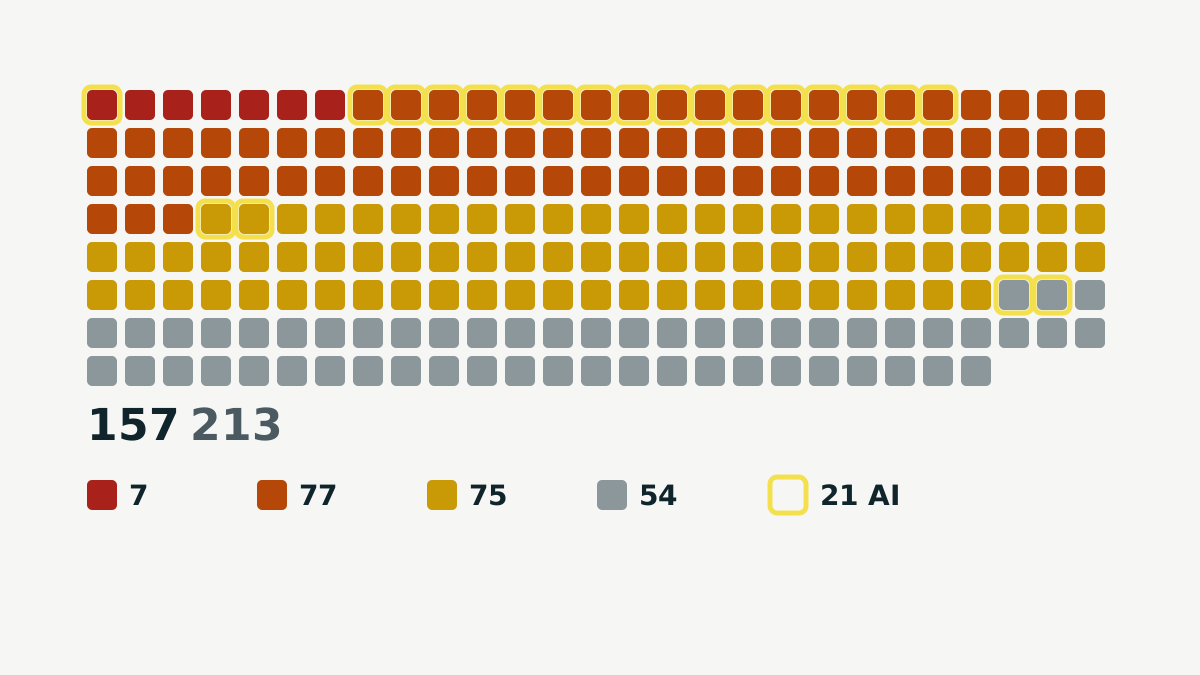
Chrome 157 修复 213 个安全漏洞,其中 21 个借助 AI 工具发现
谷歌于 11 月 3 日将 Chrome 157 推送到稳定版,包含 213 个安全修复,其中 7 个为严重级别。目前没有任何漏洞被报告遭到利用。其中 21 个漏洞的发现者是借助 Claude 的研究人员,或 OpenAI 的 Codex Security。
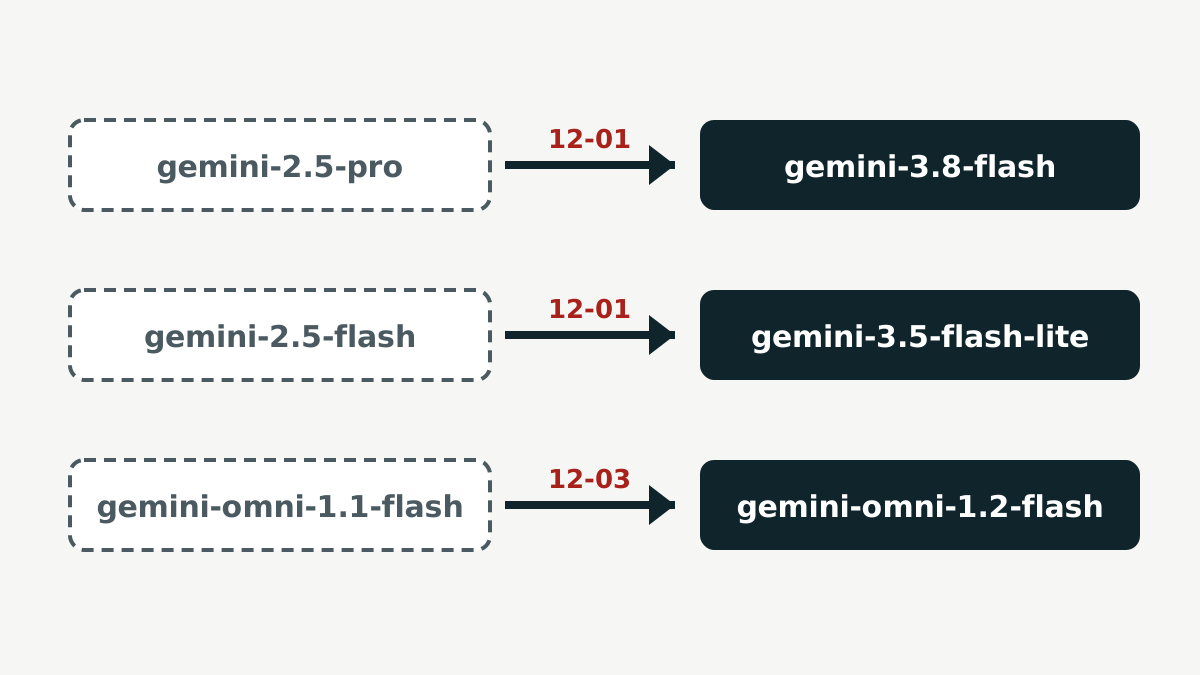
Gemini API:Omni 1.2 Flash 正式发布,Gemini 2.5 Pro 和 Flash 将于 12 月 1 日被重定向
谷歌 11 月初的 Gemini API 版本说明带来了可用于生产的视频模型 Gemini Omni 1.2 Flash,并宣布停用 Gemini 2.5 Pro 和 2.5 Flash。从 12 月 1 日起,发往旧模型名的请求将转到较新的模型,并伴随不兼容的变更。新的付费项目也会默认保存请求。
Ivanti Connect Secure:三个漏洞自 10 月起遭攻击利用,请尽快更新并排查入侵
据 CISA,攻击者正在串联利用 Ivanti Connect Secure VPN 设备中的漏洞,无需登录即可执行命令、窃取凭据并带走数据。10 月 30 日又有两个漏洞被列入已被利用清单,其中一个的 CVE 记录于 11 月 3 日发布。
CVE-2024-27834:一个 2024 年已修复的苹果漏洞,现已确认遭到利用
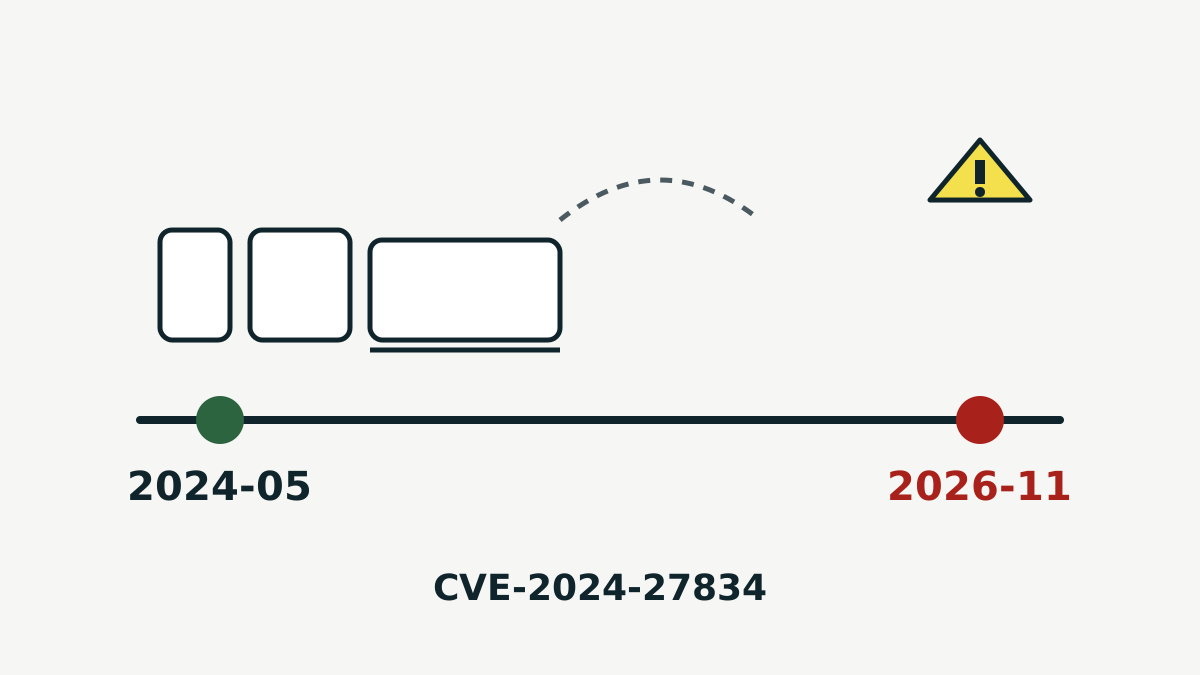
CISA 于 2026 年 11 月 4 日将 CVE-2024-27834 列入已被利用漏洞清单。该漏洞可让已经能读写内存的攻击者绕过指针认证(Pointer Authentication)。苹果在 2024 年 5 月已修复,及时更新的设备不受影响。
四天内八个漏洞确认遭利用:GitLab、Adobe Commerce、PHP、Brotli、思科、Linux 和 VMware
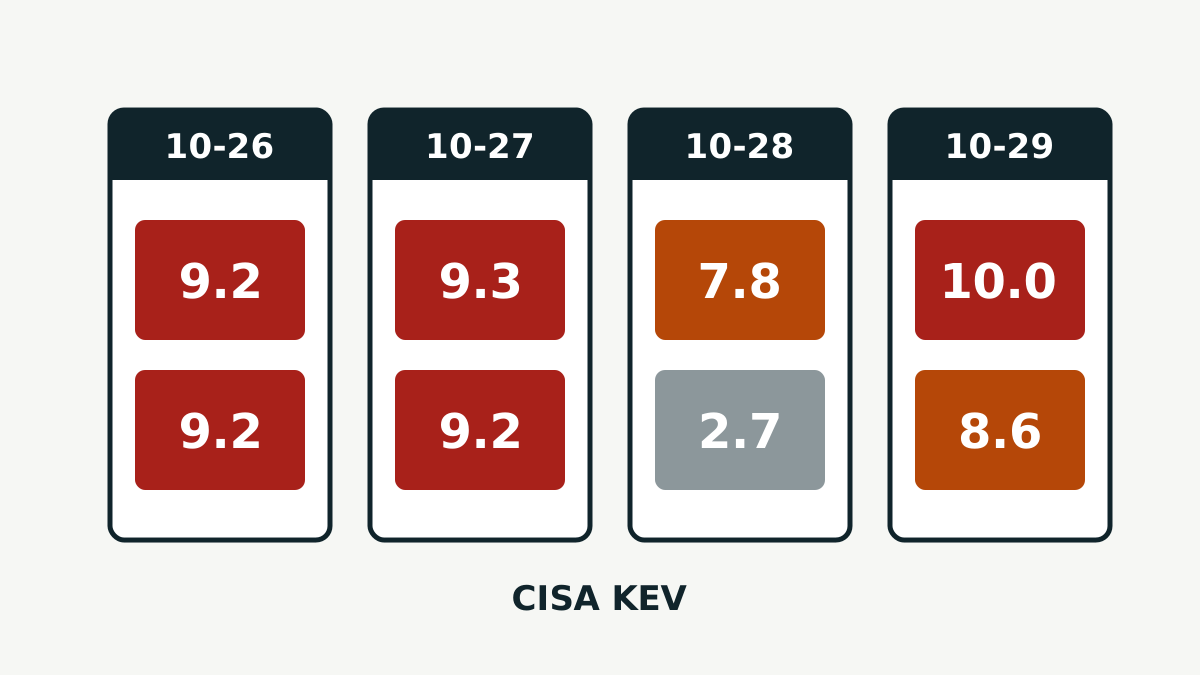
2026 年 10 月 26 日至 29 日,CISA 把八个漏洞列入已被用于真实攻击的漏洞清单。受影响的包括代码服务器、网店、PHP 网站、一个压缩库、思科防火墙、Linux 内核和 VMware 主机。下面逐一说明影响范围和应安装的版本。
Android 2026 年 11 月安全更新修复 216 个漏洞,其中包括一个严重的 Framework 漏洞
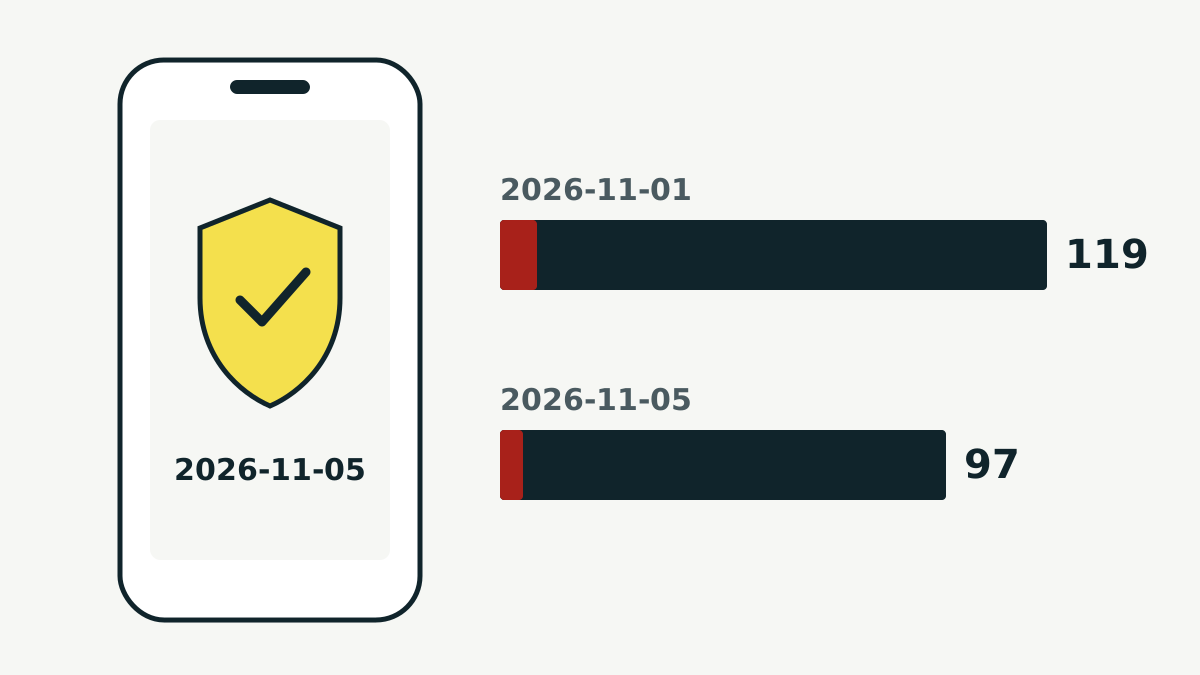
谷歌 11 月的安全公告覆盖 Android 14 至 17。最严重的漏洞 CVE-2026-58868 可能让攻击者在手机主人不做任何操作的情况下运行代码。谷歌没有报告其中任何漏洞遭到利用。
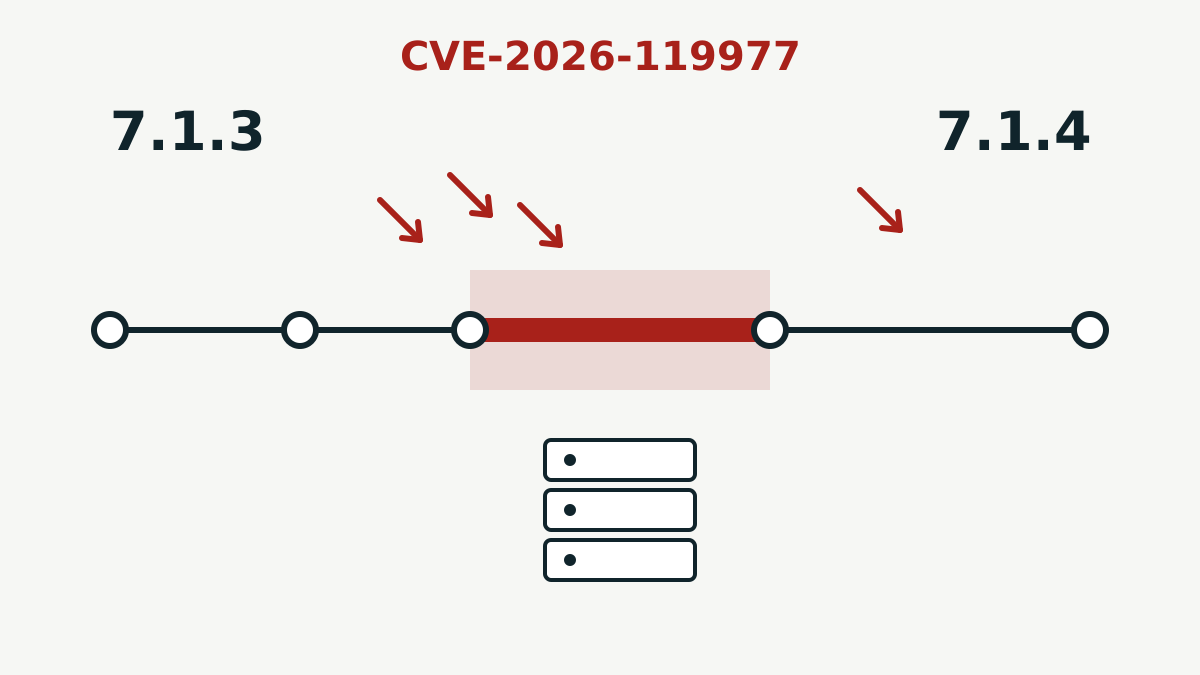
CVE-2026-119977:WordPress 升级漏洞正遭利用,请更新到 7.1.4
WordPress 核心更新程序中的竞争条件漏洞,可让未登录的攻击者在升级过程中于服务器上执行代码。CISA 于 11 月 3 日确认该漏洞正被利用。WordPress 7.1.4 已修复。
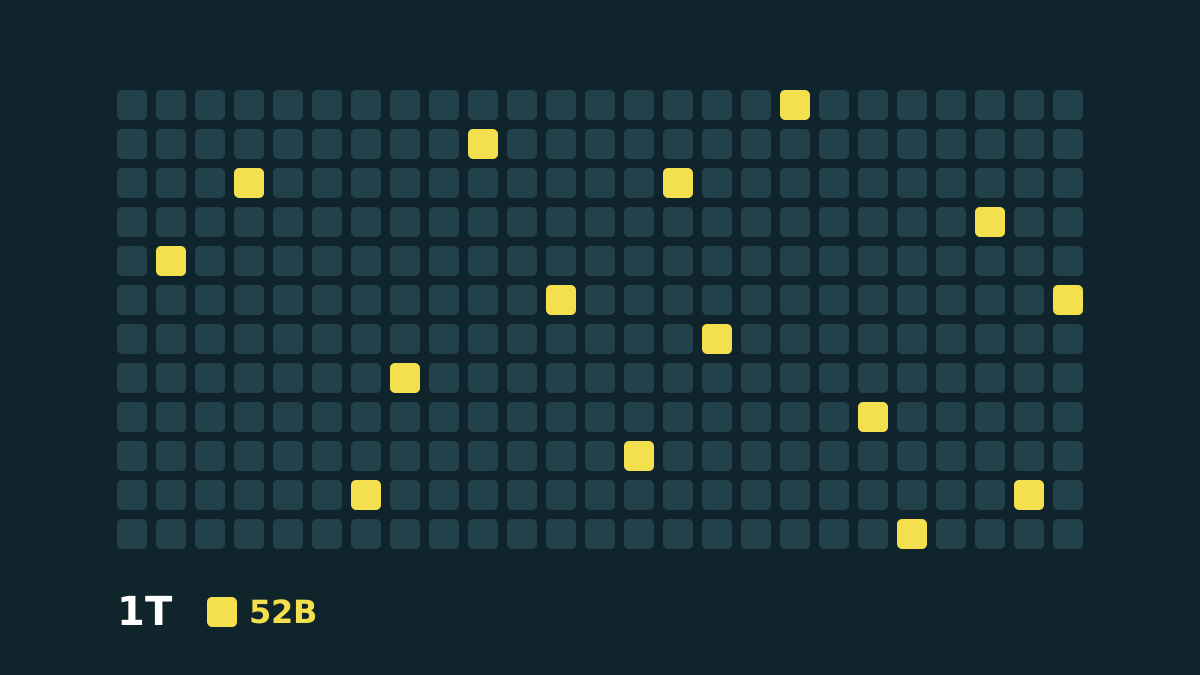
Mistral 公开 Mistral Large 4 权重,这是一个 1 万亿参数的开放模型
Mistral AI 于 10 月 29 日以修改版 MIT 许可证公开了其旗舰模型的权重。公司强调了它在编程和网络防御方面的成绩,同时也表示看到了它为真实攻击“提供助力的可能”。
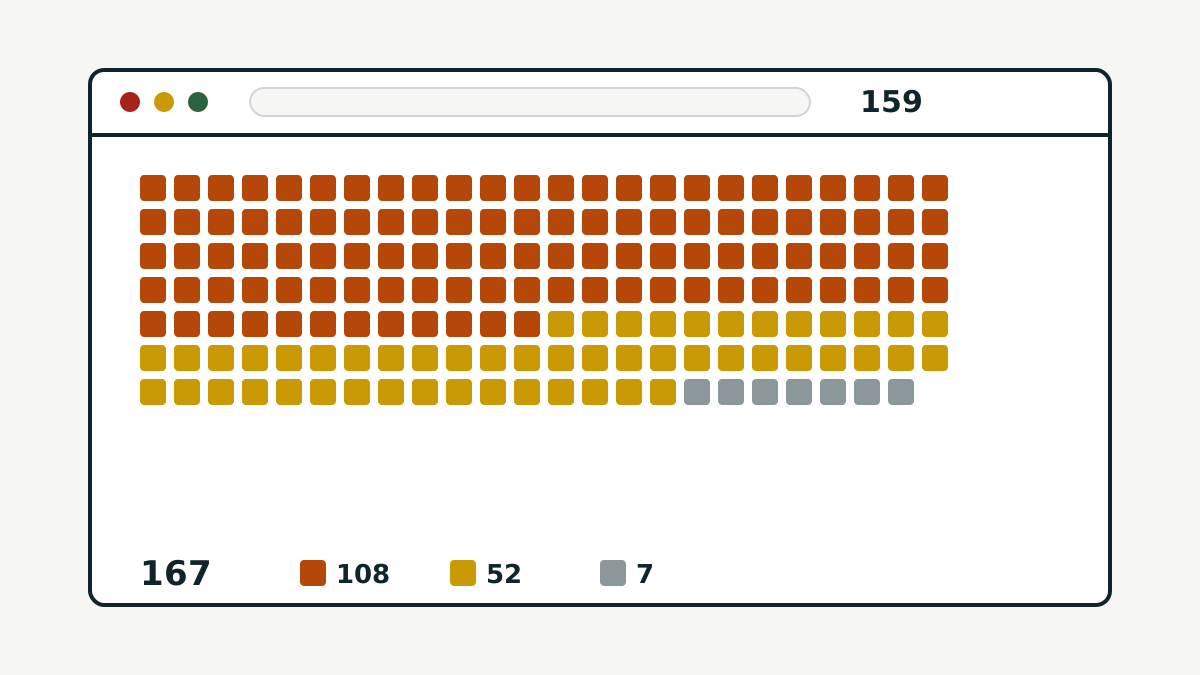
Firefox 159 修复 167 个安全漏洞,智能窗口新增网页追踪功能
Mozilla 于 10 月 27 日发布 Firefox 159,修复了 167 个漏洞,其中 108 个为高影响。新版还调整了键盘快捷键,并让智能窗口(Smart Window)可以在网页降价时提醒你。