Toutes les actualités
Tous nos articles publiés, du plus récent au plus ancien.
CVE-2026-58115 : des attaquants testent les passerelles Siemens IoT2050 via Node-RED, sans compromission confirmée d’un vrai appareil
Un avis de Siemens attribue à CVE-2026-58115 le score maximal de 10,0 en CVSS. Depuis le 30 octobre, VulnCheck voit des attaquants l’utiliser contre des systèmes leurres pour déposer un bot Linux et des portes dérobées. Les titres parlent de hackers qui piègent des appareils Siemens, mais aucune compromission d’un vrai appareil n’est confirmée.
Le premier Mac à écran tactile arrive en magasin : ce que change le MacBook Pro à écran PROLED XDR
Le MacBook Pro d’Apple à écran OLED tandem tactile, avec puce M5 Pro ou M5 Max, est en vente à partir du 6 novembre. C’est le premier Mac à écran tactile, et il apporte la Dynamic Island à macOS. Aux États-Unis, les prix démarrent à 2 899 dollars.
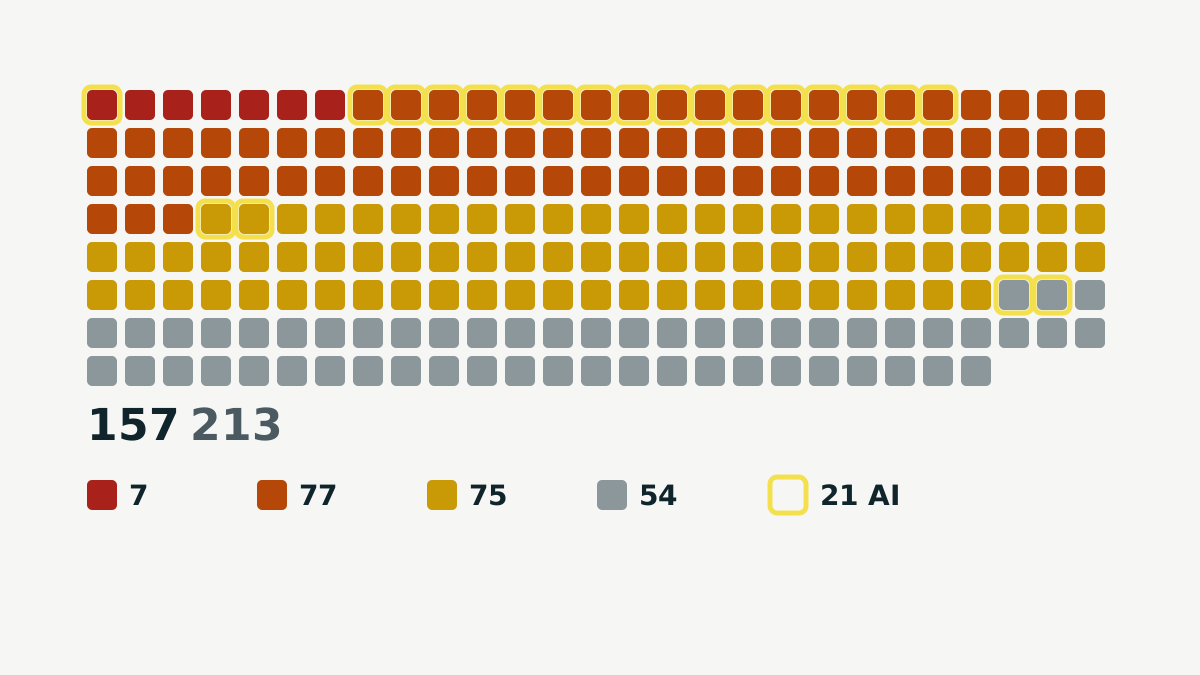
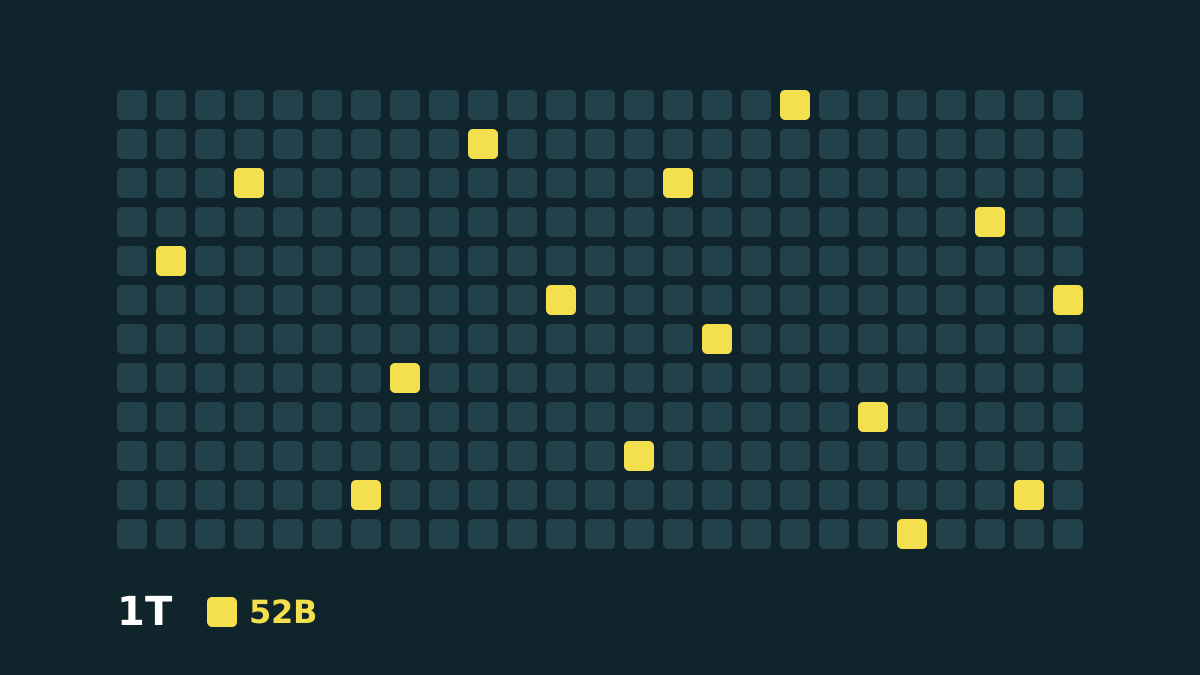
Chrome 157 corrige 213 failles de sécurité, dont 21 trouvées avec l’aide d’outils d’IA
Google a fait passer Chrome 157 en version stable le 3 novembre avec 213 correctifs de sécurité, dont sept critiques. Aucune faille n’est signalée comme exploitée. Vingt et une ont été attribuées à des chercheurs travaillant avec Claude ou à Codex Security d’OpenAI.
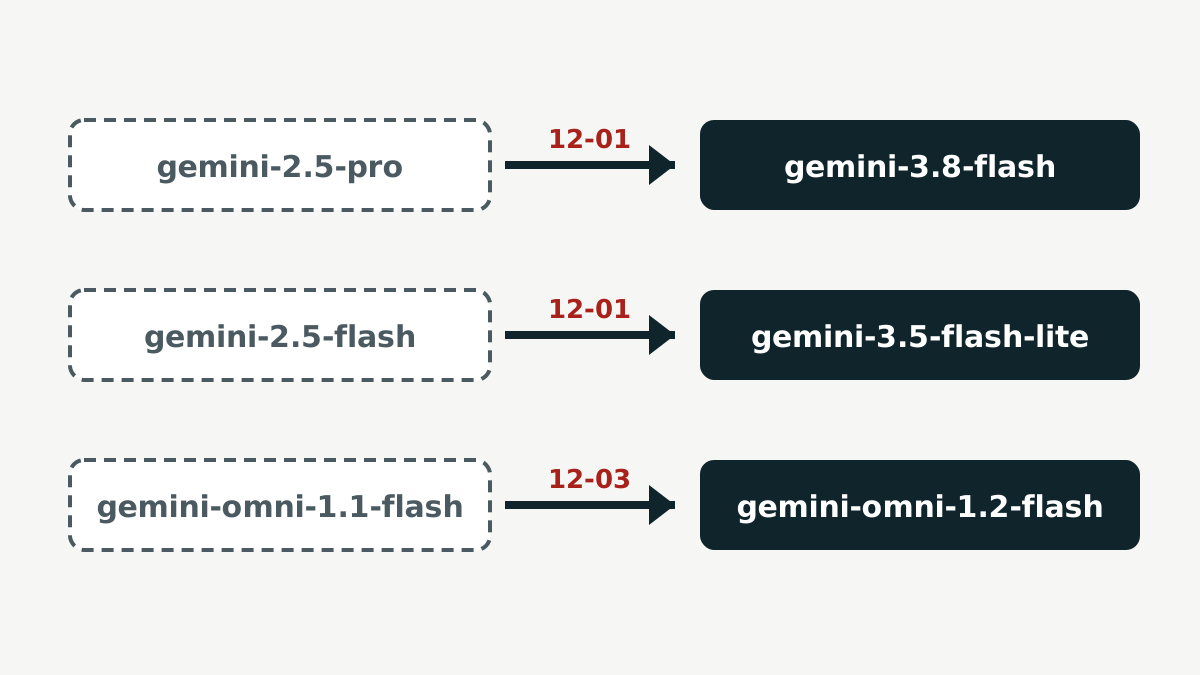
API Gemini : Omni 1.2 Flash devient disponible, et Gemini 2.5 Pro et Flash seront redirigés le 1er décembre
Les notes de version de l’API Gemini de début novembre apportent un modèle vidéo disponible pour la production, Gemini Omni 1.2 Flash, et le retrait de Gemini 2.5 Pro et 2.5 Flash. À partir du 1er décembre, les requêtes vers les anciens noms iront vers des modèles plus récents, avec des changements incompatibles. Les nouveaux projets payants stockent aussi les requêtes par défaut.
Ivanti Connect Secure : trois failles exploitées depuis octobre, mettez à jour et cherchez des traces d’intrusion
Selon la CISA, des attaquants enchaînent des failles des boîtiers VPN Ivanti Connect Secure pour exécuter des commandes sans se connecter, voler des identifiants et exfiltrer des données. Deux nouvelles failles ont rejoint sa liste le 30 octobre, et la fiche CVE de l’une d’elles a été publiée le 3 novembre.
CVE-2024-27834 : une faille Apple corrigée en 2024 est désormais confirmée comme exploitée
La CISA a ajouté CVE-2024-27834 à sa liste de vulnérabilités exploitées le 4 novembre 2026. La faille permet à un attaquant qui peut déjà lire et écrire en mémoire de contourner Pointer Authentication. Apple l’a corrigée en mai 2024 : les appareils à jour sont protégés.
Huit failles exploitées confirmées en quatre jours : GitLab, Adobe Commerce, PHP, Brotli, Cisco, Linux et VMware
Entre le 26 et le 29 octobre 2026, la CISA a ajouté huit vulnérabilités à sa liste des failles utilisées dans de vraies attaques. Elles touchent des serveurs de code, des boutiques en ligne, des sites PHP, une bibliothèque de compression, des pare-feu Cisco, le noyau Linux et des hôtes VMware. Voici ce que chacune concerne et ce qu’il faut installer.
La mise à jour de sécurité Android de novembre 2026 corrige 216 failles, dont une faille critique dans le Framework
Le bulletin de novembre de Google couvre Android 14 à 17. La faille la plus grave, CVE-2026-58868, pourrait permettre à un attaquant d’exécuter du code sur un téléphone sans la moindre action de son propriétaire. Google n’a signalé aucune exploitation.
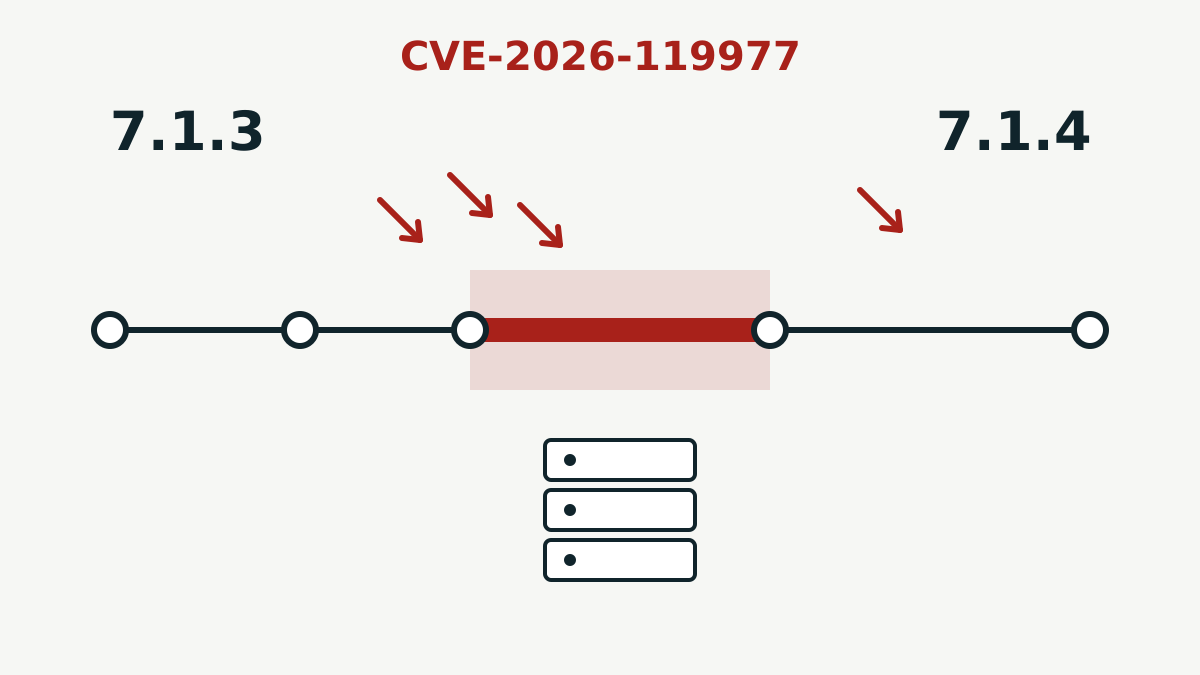
CVE-2026-119977 : une faille de mise à jour de WordPress est exploitée, passez à la 7.1.4
Une situation de concurrence dans le système de mise à jour de WordPress Core permet à un attaquant sans compte d’exécuter du code sur le serveur pendant une mise à jour. La CISA a confirmé une exploitation active le 3 novembre. WordPress 7.1.4 corrige la faille.
Mistral publie les poids de Mistral Large 4, un modèle ouvert de 1 000 milliards de paramètres
Mistral AI a publié le 29 octobre les poids de son modèle phare sous une licence MIT modifiée. L’entreprise met en avant ses résultats en programmation et en cyberdéfense, tout en disant voir « un potentiel d’aide » pour de vraies attaques.
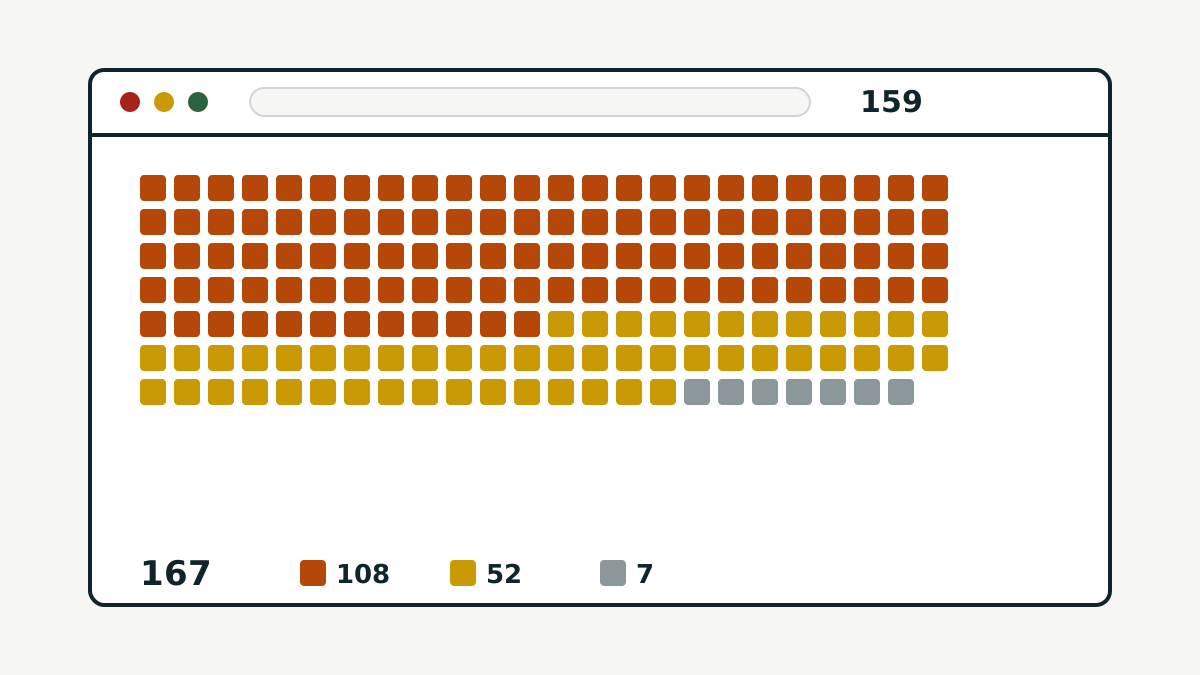
Firefox 159 corrige 167 vulnérabilités et permet à Smart Window de surveiller des pages
Mozilla a publié Firefox 159 le 27 octobre avec des correctifs pour 167 vulnérabilités, dont 108 à fort impact. La version modifie aussi des raccourcis clavier et permet à Smart Window de signaler une baisse de prix.
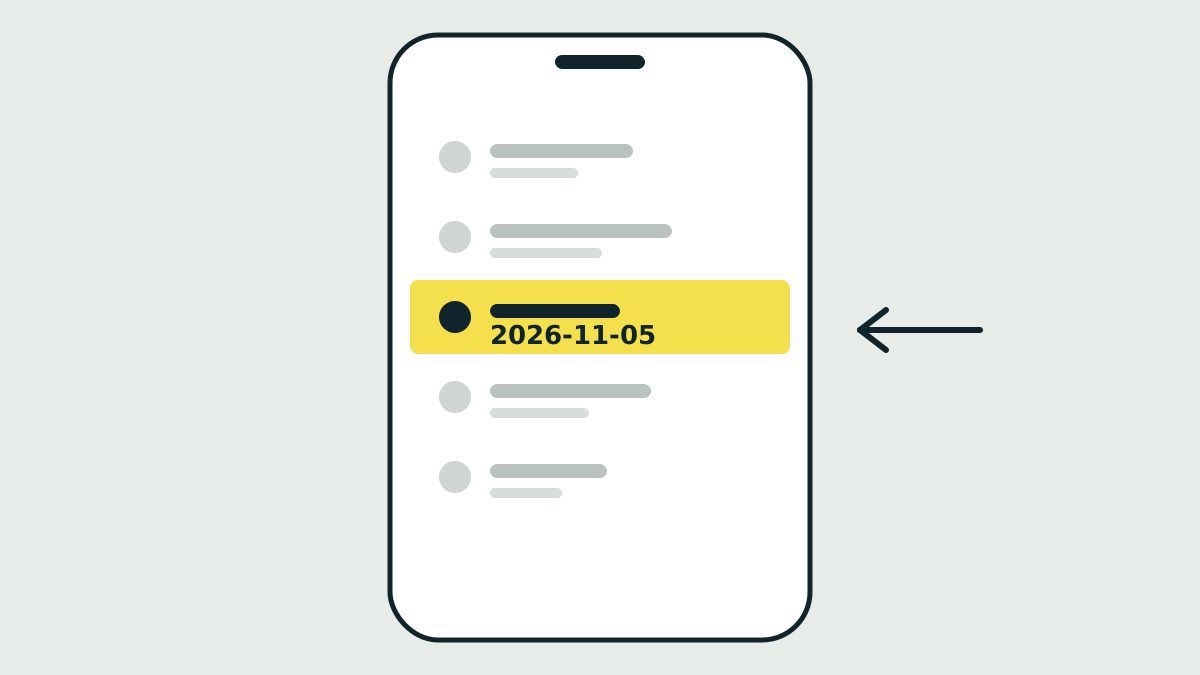
Comment vérifier le niveau de correctif de sécurité Android de votre téléphone
Le niveau de correctif de sécurité est une date affichée dans les paramètres du téléphone. Elle indique quels correctifs de sécurité mensuels d’Android sont installés. Voici où la trouver, comment la lire et que faire si elle n’est pas à jour.