
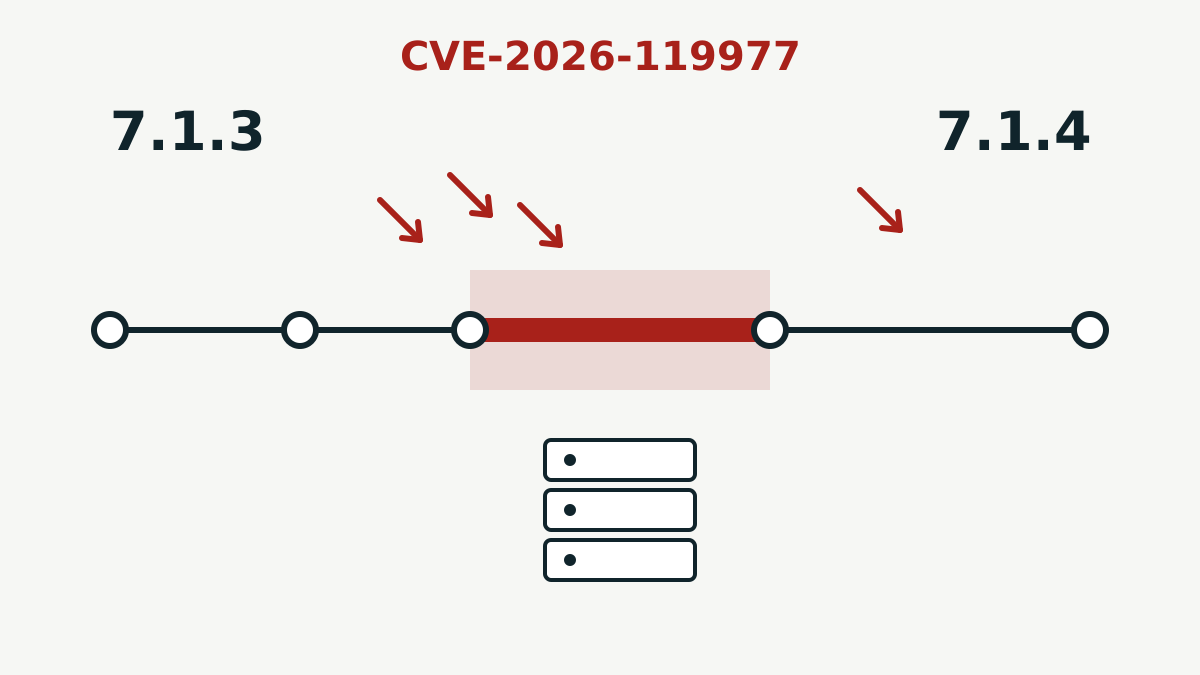
CVE-2026-119977
- Produit concerné
- WordPress Core
- Versions à risque
- De 4.7.0 à 7.1.3 (la fiche CVE indique la dernière version touchée de chaque branche)
- Corrigé dans
- WordPress 7.1.4 ; les correctifs sont reportés sur les branches plus anciennes jusqu’à la 4.7
- Gravité
- CVSS 3.1 : 8,1, score attribué par Wordfence (CNA)
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
La faille en clair
CVE-2026-119977 est une situation de concurrenceun bug lié au timing : deux actions ont lieu presque en même temps et l’attaquant « gagne la course » en agissant entre une vérification et son utilisation dans le code qui permet à WordPress de se mettre à jour. La fiche CVE, rédigée par Wordfence en tant que CNACVE Numbering Authority, un organisme habilité à attribuer des identifiants CVE et à rédiger leur description officielle, explique que le problème vient de « chemins de préparation prévisibles et accessibles depuis le web » utilisés lors des mises à jour complètes du cœur. Autrement dit, pendant que WordPress décompresse la nouvelle version, les fichiers temporaires se trouvent à une adresse qu’un tiers peut deviner et atteindre depuis Internet.
Un attaquant non authentifié dispose alors d’une courte fenêtre pour exécuter du code sur le serveur. Le type de faiblesse est CWE-367, de la vérification à l’utilisation (TOCTOU).
Quelle gravité ?
Wordfence a attribué à la faille un score de base CVSS 3.1 de 8,1 (élevé). Le vecteur est AV:N/AC:H/PR:N/UI:N : l’attaque passe par le réseau et ne demande ni privilèges ni action de l’utilisateur, mais sa complexité est élevée, car l’attaquant doit viser la fenêtre de mise à jour.
Le 3 novembre, la CISA a ajouté CVE-2026-119977 à son catalogue des vulnérabilités exploitées connues (KEV)la liste publique de la CISA des failles dont l’utilisation dans des attaques réelles est prouvée ; les agences fédérales américaines doivent les corriger avant une date limite, sur la base d’« éléments prouvant une exploitation active ». Les agences fédérales civiles américaines avaient jusqu’au 6 novembre pour corriger.
Preuve de concept ou attaques réelles ?
L’inscription au catalogue de la CISA signifie que l’agence a des preuves d’attaques réelles. Une preuve de conceptun code de démonstration qui montre qu’une faille est exploitable, souvent publié par des chercheurs ; à lui seul, il ne signifie pas que quelqu’un a été attaqué publique serait un autre fait, et nous n’avons trouvé aucun code d’exploitation publié. La CISA n’a pas nommé les attaquants ni indiqué combien de sites ont été compromis. Dans sa propre évaluation, elle juge la faille non automatisable, ce qui cadre avec une attaque qui dépend du timing.
Que faire maintenant
- Vérifiez votre version. Dans l’administration, ouvrez Tableau de bord > Mises à jour. Toute version de la 4.7.0 à la 7.1.3 est concernée.
- Passez à la 7.1.4. D’après WordPress, les sites qui acceptent les mises à jour automatiques en arrière-plan la lanceront d’eux-mêmes ; vérifiez qu’elle est bien allée au bout.
- Sur une branche plus ancienne, WordPress indique que les correctifs sont reportés sur toutes les branches jusqu’à la 4.7 et publiés au fur et à mesure. Seule la dernière version est activement maintenue, la 7.1.4 reste donc la cible la plus sûre.
- Si votre site a fait une mise à jour du cœur avant la 7.1.4, cherchez des signes de compromission : fichiers PHP inconnus dans les dossiers de WordPress, nouveaux comptes administrateur ou modifications que vous n’avez pas faites.
WordPress 7.1.4 a corrigé 22 problèmes de sécurité au total, surtout des failles de cross-site scripting. Ses notes de version décrivent celle-ci comme « une situation de concurrence pendant les mises à jour du cœur pouvant mener à une exécution de code à distance », découverte par le chercheur Umut Bayram.
Les téléphones ont eu leur propre lot de correctifs la même semaine : notre analyse du bulletin de sécurité Android de novembre 2026 détaille CVE-2026-58868, la faille la plus grave du bulletin.
Sources
Les sources primaires vérifiées pour cet article :