
漏洞的作用
CVE-2024-27834 可以绕过指针认证苹果芯片内置的一种保护机制,会给内存地址“签名”,一旦攻击者篡改,程序就能察觉(Pointer Authentication)。苹果在 CVE 记录中的描述很简短:“具备任意读写能力的攻击者可能可以绕过指针认证。”
这个前提很关键。这个漏洞本身不是入口。攻击者需要先利用另一个漏洞获得任意读写能够读取并修改程序内存中的任意位置能力,通常是通过浏览器漏洞。指针认证一般能阻止攻击者把这种能力变成对设备的控制,而这个漏洞拆掉了这道防线。实际中,这类绕过通常作为漏洞利用链中的一环。
CISA 在记录中补充了 CVSS 3.1 评分 5.5。向量 AV:L/AC:L/PR:L/UI:N 表示攻击者必须已经能在设备上运行代码。
CVE-2024-27834
- 受影响产品
- Apple iOS, iPadOS, macOS, Safari, tvOS, watchOS
- 受影响版本
- Safari 17.5 之前、iOS 和 iPadOS 16.7.8 或 17.5 之前、macOS Sonoma 14.5 之前、tvOS 17.5 之前、watchOS 10.5 之前
- 修复版本
- 2024 年 5 月已修复:Safari 17.5、iOS/iPadOS 16.7.8 和 17.5、macOS Sonoma 14.5、tvOS 17.5、watchOS 10.5
- 严重程度
- CVSS 3.1 评分 5.5,评分方:CISA ADP
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
为什么现在才出现
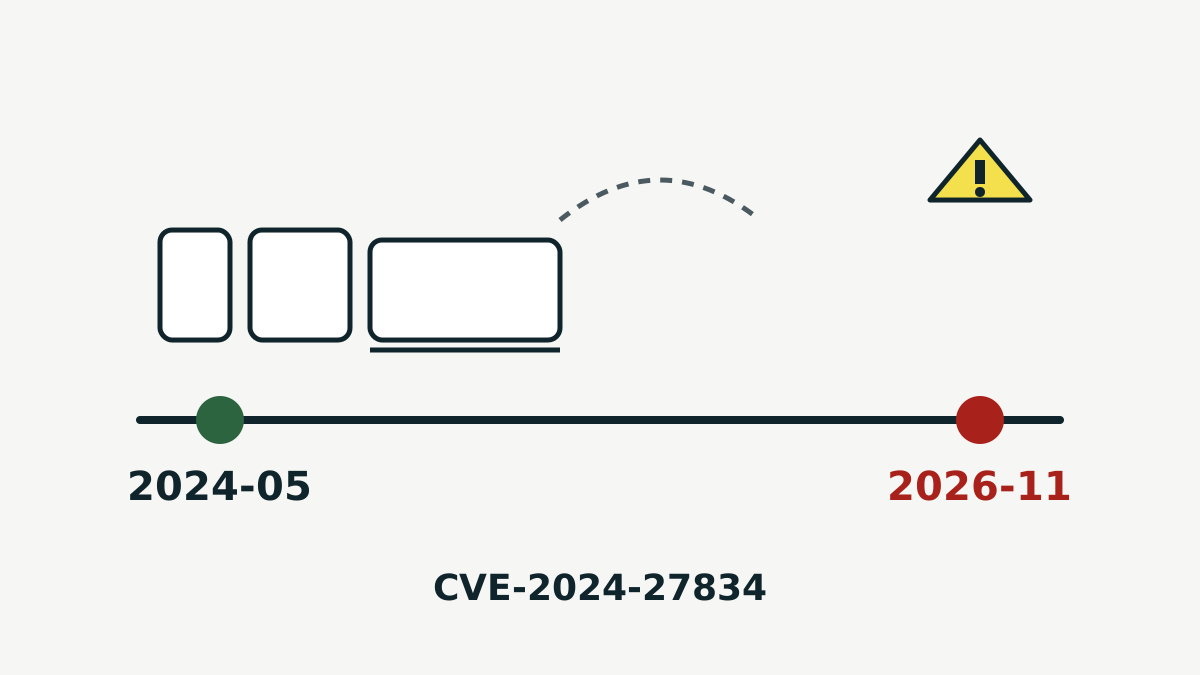
这个 CVE 于 2024 年 5 月 13 日发布。CISA 在掌握利用证据后才会把漏洞列入目录,这可能远远晚于修复时间。CISA 的条目没有说明攻击发生的时间和攻击者,苹果在 CVE 记录中的描述也没有提到利用情况。因此,目前能确认的只有修复日期和 2026 年 11 月 4 日的列入日期。
该怎么做
在 iPhone 或 iPad 上,打开 设置 > 通用 > 软件更新,安装可用的更新。在 Mac 上,打开 系统设置 > 通用 > 软件更新。凡是自 2024 年 5 月以来更新到 Safari 17.5、iOS 或 iPadOS 16.7.8 或 17.5、macOS Sonoma 14.5、tvOS 17.5、watchOS 10.5 或更新版本的设备,都已包含修复。
需要留意的是那些不再更新的设备,比如放在抽屉里的旧 iPad,或办公室里一直停留在旧版 macOS 的 Mac。美国联邦民事机构的处理期限是 2026 年 11 月 18 日。
Android 用户也可以用我们的指南查看 Android 安全补丁级别做类似检查。如果想了解一个正在企业网络中被利用的漏洞,请看我们对 Ivanti Connect Secure 攻击的分析。
信息来源
本文核对过的一手来源: