
CVE-2026-58868
- Producto afectado
- Android Framework
- Versiones en riesgo
- Android 14, 15, 16, 16 QPR2 y 17
- Corregido en
- Nivel de parche de seguridad 2026-11-01 o posterior
- Gravedad
- CVSS 3.1: 9.8, asignado por CISA ADP
- Explotación
- Sin informes públicos de explotación
- CVE publicado el
Otros CVE de este artículo
- CVE-2026-58876 Android System. CVSS 3.1: 9.8, asignado por CISA ADP. Sin informes públicos de explotación.
- CVE-2026-58936 Android System (libpng). CVSS 3.1: 9.8, asignado por CISA ADP. Sin informes públicos de explotación.
Qué cambia este mes
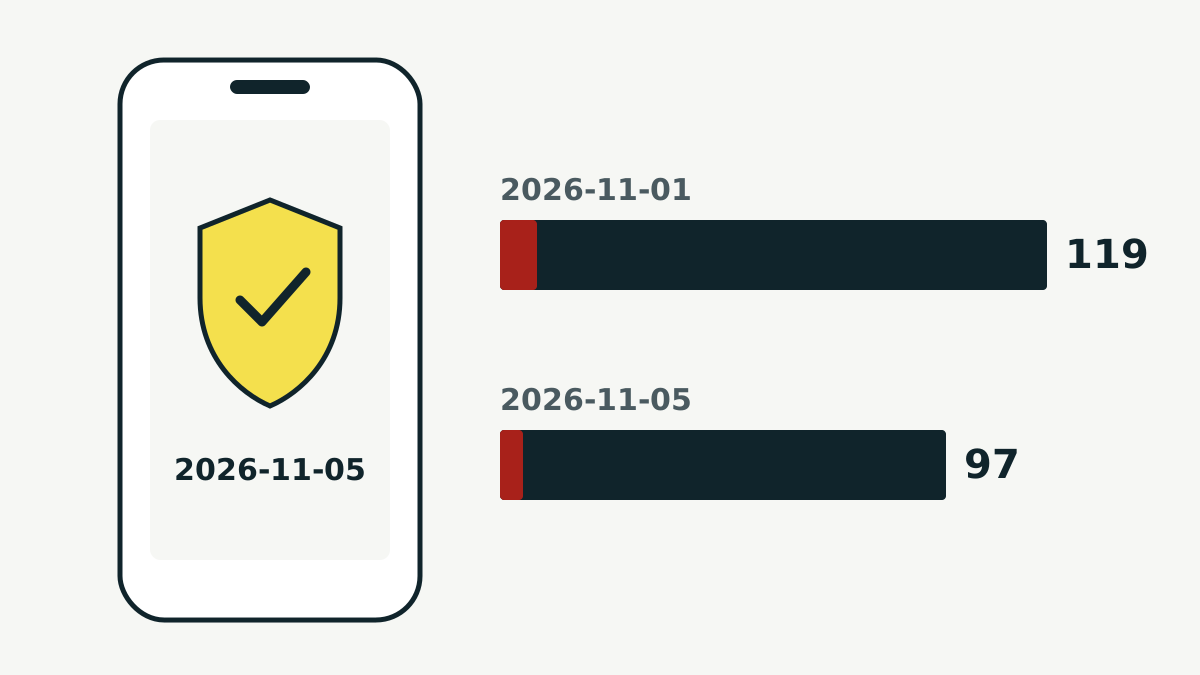
Como cada mes, Google repartió las correcciones de noviembre en dos niveles de parche de seguridadfechas que indican lo actualizadas que están las correcciones de seguridad de un teléfono. Uno en 2026-11-05 incluye todo lo publicado hasta esa fecha.. El nivel 2026-11-01 corrige 119 problemas en el núcleo de Android: 65 en el Framework, 53 en System y uno en el Android runtime. El nivel 2026-11-05 añade otros 97 en piezas más cercanas al hardware, como el kernel de Linux y componentes de chips de MediaTek, Qualcomm, Imagination Technologies, Arm y Unisoc.
Google califica como críticos ocho fallos del grupo 2026-11-01. El grupo 2026-11-05 tiene sus propios fallos críticos en el kernel, la mayoría de elevación de privilegiosun fallo que permite que un código que ya se ejecuta en el dispositivo obtenga más permisos de los que debería, además de calificaciones críticas que MediaTek y Qualcomm dieron a fallos de sus propios componentes.
CVE-2026-58868, el fallo más grave
El boletín señala CVE-2026-58868 como el problema más serio del mes. Según su registro CVE, el fallo está en FrameDecoder.cpp, donde un desbordamiento de búfer en el heapel programa escribe más allá del final de una zona de memoria que había reservado, lo que puede dañar datos cercanos y a veces permitir que un atacante ejecute su propio código puede llevar a una ejecución remota de códigoun atacante ejecuta su propio código en tu dispositivo a distancia, por ejemplo mediante un archivo o un mensaje. El registro indica que no hace falta interacción del usuario.
CISA, la agencia de ciberseguridad de Estados Unidos, añadió al registro una puntuación CVSS 3.1 de 9,8 sobre 10. Otros dos fallos del componente System, CVE-2026-58876 y CVE-2026-58936, recibieron la misma puntuación de 9,8. El segundo está en pngset.c, parte del código que Android usa para manejar imágenes PNG. Los tres afectan a Android 14, 15, 16, 16 QPR2 y 17.
¿Alguien lo está explotando?
Por ahora nadie lo ha informado. Google añade una nota a sus boletines cuando tiene indicios de "explotación limitada y dirigida", y el de noviembre no la incluye. La evaluación de CISA en los registros CVE marca la explotación como "ninguna" para los tres fallos críticos. Eso puede cambiar, y actualizaremos este artículo si ocurre.
Lo que aún no es público: Google no ha explicado cómo llegaría un atacante al código vulnerable, y los parches de código fuente no estaban todavía en el Android Open Source Project cuando salió el boletín. Google dice que llegarán en un plazo de 48 horas.
Qué hacer
- Abre los ajustes del teléfono y comprueba el nivel de parche de seguridad. Nuestra guía sobre cómo comprobar el nivel de parche de seguridad de Android explica dónde encontrarlo y cómo leer la fecha.
- Si la fecha es anterior a 2026-11-01, busca una actualización del sistema en Ajustes > Sistema > Actualizaciones de software.
- Si no aparece ninguna, puede que todavía no haya llegado a tu modelo. Google dice que el calendario depende del dispositivo, del fabricante y del operador.
Para los equipos de TI que gestionan flotas de Android, 2026-11-05 es el nivel que conviene exigir. Los dispositivos que siguen en Android 13 o anteriores ni siquiera aparecen en el boletín, así que no recibirán estas correcciones por la vía de Google.
Esa misma semana también hubo correcciones para el ordenador. Mozilla corrigió 167 vulnerabilidades en Firefox 159, y un fallo de WordPress ya se está usando en ataques.
Fuentes
Fuentes primarias que consultamos para este artículo: