CVE Watch
Vulnerabilidades publicadas hace poco, contrastadas con el aviso del fabricante y el registro CVE.
CVE Watch
- CVE-2024-27834Apple iOS, iPadOS, macOS, Safari, tvOS, watchOSCVE publicado el: CVSS 3.1: 5.5, asignado por CISA ADPExplotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-119977WordPress CoreCVE publicado el: CVSS 3.1: 8.1, asignado por Wordfence (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-118527Ivanti Connect SecureCVE publicado el: CVSS 3.1: 4.3, asignado por Ivanti (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-121126Google Chrome (Core)CVE publicado el: CVSS 3.1: 9.6, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-121203Google Chrome (Geometry)CVE publicado el: CVSS 3.1: 8.8, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-121247Google Chrome for Android (Dawn)CVE publicado el: CVSS 3.1: 9.6, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-121035Google Chrome (Prerender)CVE publicado el: CVSS 3.1: 9.6, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-121246Google Chrome for Android (WebGL)CVE publicado el: CVSS 3.1: 9.6, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-121229Google Chrome for Android (ANGLE)CVE publicado el: CVSS 3.1: 9.6, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-121156Google Chrome (Dawn)CVE publicado el: CVSS 3.1: 9.6, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-58936Android System (libpng)CVE publicado el: CVSS 3.1: 9.8, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-58876Android SystemCVE publicado el: CVSS 3.1: 9.8, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-58868Android FrameworkCVE publicado el: CVSS 3.1: 9.8, asignado por CISA ADPSin informes públicos de explotación
- CVE-2026-111357Ivanti Connect SecureCVE publicado el: CVSS 3.1: 7.0, asignado por MITRE (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-76418Cisco Secure Firewall ASA / FTDCVE publicado el: CVSS 3.1: 8.6, asignado por Cisco (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-97229GitLab CE/EECVE publicado el: CVSS 3.1: 10.0, asignado por GitLab (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-41709VMware ESXCVE publicado el: CVSS 3.1: 2.7, asignado por VMware (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-46300Linux kernelCVE publicado el: CVSS 3.1: 7.8, asignado por Linux kernel CNAExplotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-111497Google BrotliCVE publicado el: CVSS 4.0: 9.2, asignado por Google (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-48356Adobe Commerce / Magento Open SourceCVE publicado el: CVSS 3.1: 9.3, asignado por Adobe (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-109619PHPCVE publicado el: CVSS 4.0: 9.2, asignado por PHP Group (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-109618PHPCVE publicado el: CVSS 4.0: 9.2, asignado por PHP Group (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-104935Ivanti Connect SecureCVE publicado el: CVSS 3.1: 8.6, asignado por Ivanti (CNA)Explotada en ataques reales (confirmado)Añadida al catálogo KEV de CISA:
- CVE-2026-58115Siemens SIMATIC IoT2050 (Node-RED)CVE publicado el: CVSS 3.1: 10.0, asignado por Siemens (CNA)Intentos de ataque observados, sin intrusiones confirmadas
CVE-2026-58115: atacantes prueban pasarelas Siemens IoT2050 a través de Node-RED, pero no hay ningún equipo real con intrusión confirmada
Un aviso de Siemens da a CVE-2026-58115 la puntuación máxima, 10,0 en CVSS. Desde el 30 de octubre, VulnCheck ve a atacantes usarla contra sistemas señuelo para instalar un bot de Linux y puertas traseras. Los titulares dicen que hay hackers instalando puertas traseras en equipos Siemens, pero no se ha confirmado la intrusión en ningún equipo real.
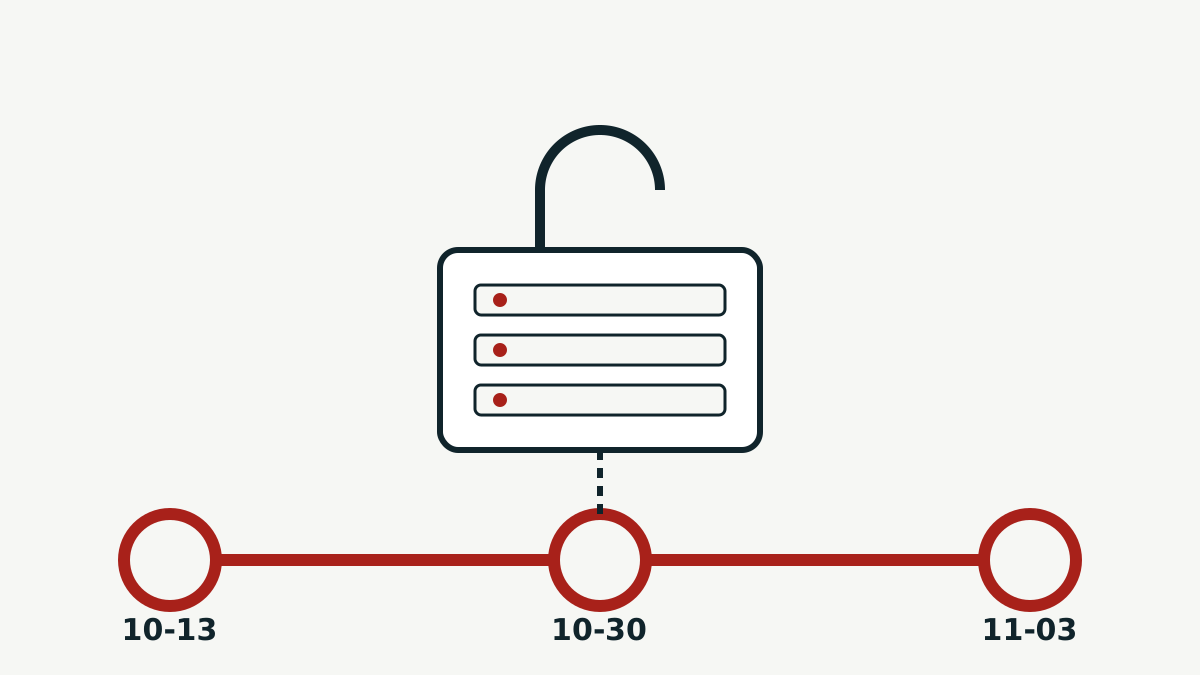
Ivanti Connect Secure: tres fallos usados en ataques desde octubre; actualiza y busca señales de intrusión
Según CISA, los atacantes encadenan fallos en los equipos VPN Ivanti Connect Secure para ejecutar comandos sin iniciar sesión, robar credenciales y llevarse datos. Otros dos fallos entraron en su lista de explotados el 30 de octubre, y el registro CVE de uno de ellos se publicó el 3 de noviembre.
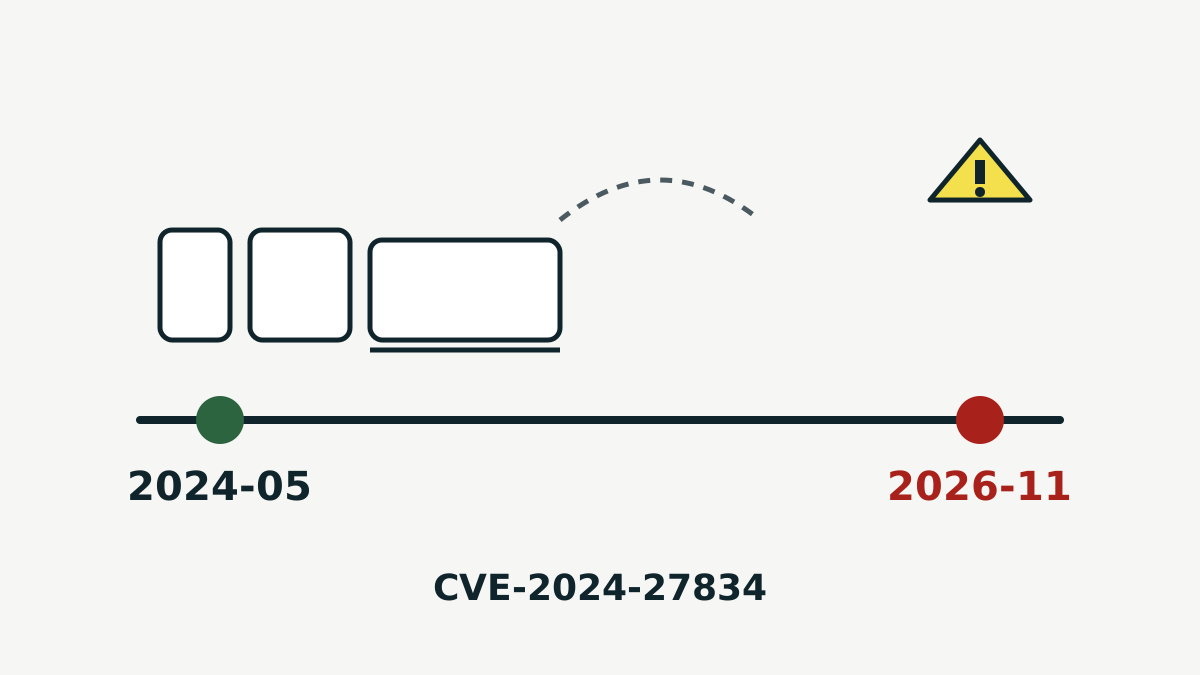
CVE-2024-27834: un fallo de Apple corregido en 2024 tiene ahora explotación confirmada
CISA añadió CVE-2024-27834 a su lista de vulnerabilidades explotadas el 4 de noviembre de 2026. El fallo permite a un atacante que ya puede leer y escribir en memoria saltarse Pointer Authentication. Apple lo corrigió en mayo de 2024, así que los dispositivos actualizados están protegidos.
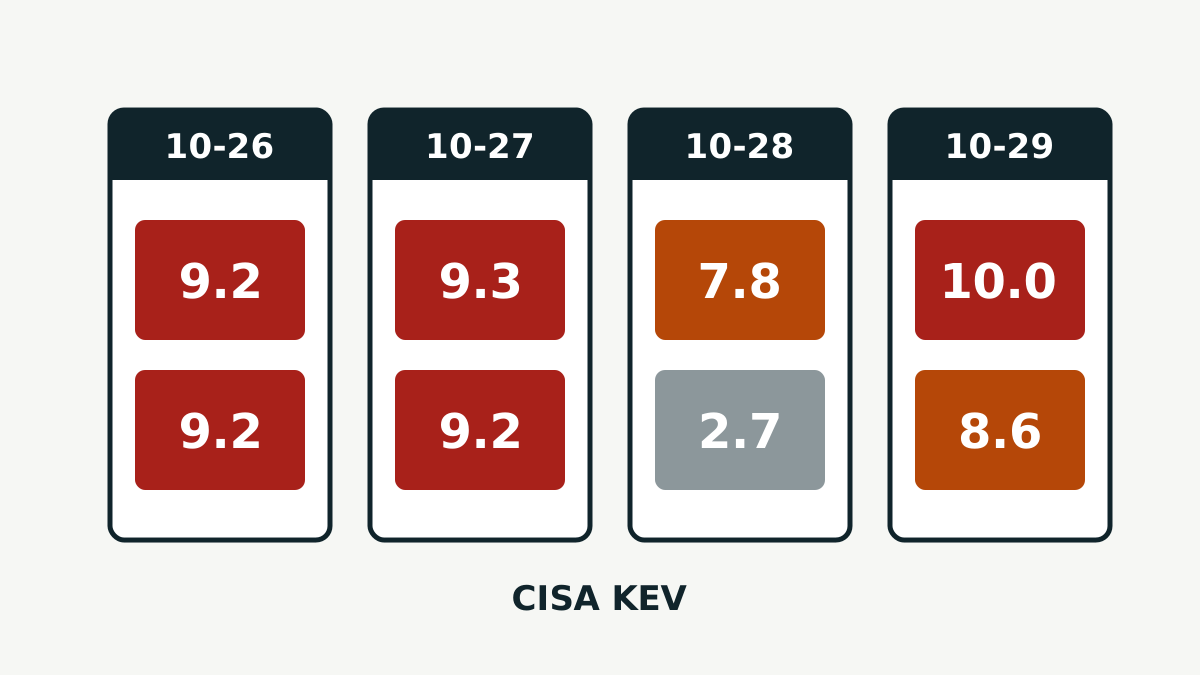
Ocho fallos con explotación confirmada en cuatro días: GitLab, Adobe Commerce, PHP, Brotli, Cisco, Linux y VMware
Entre el 26 y el 29 de octubre de 2026, CISA añadió ocho vulnerabilidades a su lista de fallos usados en ataques reales. Afectan a servidores de código, tiendas online, webs en PHP, una biblioteca de compresión, cortafuegos de Cisco, el kernel de Linux y hosts de VMware. Esto es lo que afecta cada una y qué instalar.
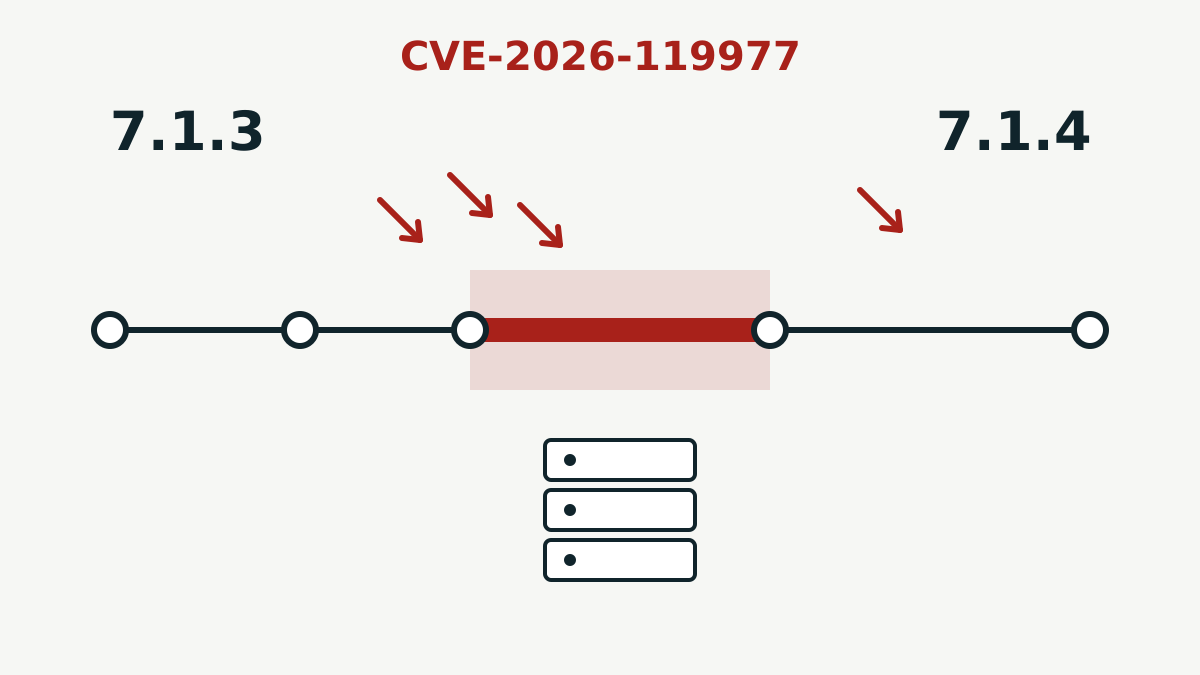
CVE-2026-119977: se está explotando un fallo en la actualización de WordPress; actualiza a la 7.1.4
Una condición de carrera en el actualizador de WordPress Core permite a un atacante sin cuenta ejecutar código en el servidor mientras se instala una actualización. CISA confirmó la explotación activa el 3 de noviembre. WordPress 7.1.4 lo corrige.