
Qué ha pasado
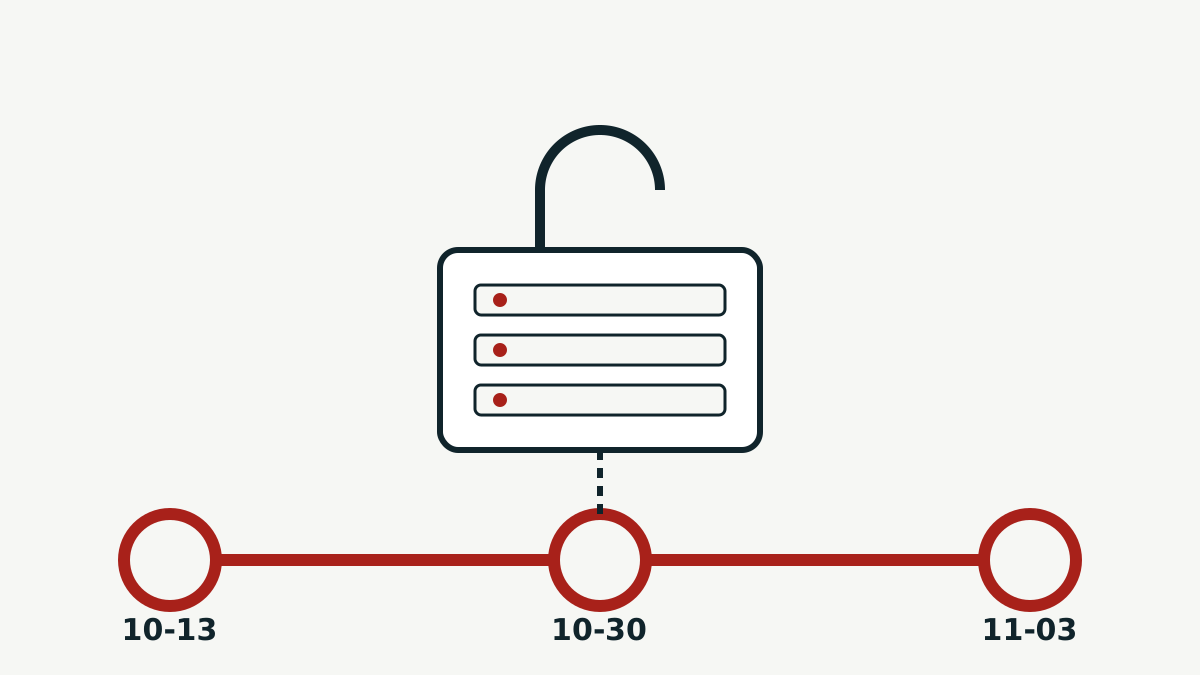
Ivanti Connect Secure es un equipo VPNun servidor que permite a los empleados conectarse a la red de la empresa desde fuera; está expuesto a internet, lo que lo convierte en un objetivo atractivo que usan empresas y organismos públicos. El 13 de octubre de 2026, CISA añadió el primer fallo, CVE-2026-104935, a su catálogo de vulnerabilidades explotadas conocidasla lista pública de CISA con fallos de los que hay pruebas de uso en ataques reales y pidió a las organizaciones que parchearan. El 30 de octubre actualizó la alerta y añadió dos más, CVE-2026-111357 y CVE-2026-118527. Ivanti publicó el registro CVE del último el 3 de noviembre.
CISA dice que, juntos, los fallos permiten ejecutar comandos arbitrarios a distancia y sin autenticación, y que los atacantes los usan para robar credenciales y extraer datos. Para los detalles técnicos recomienda la investigación de Volexity sobre la explotación encadenadalos atacantes combinan varios fallos menores en secuencia, y cada uno abre la puerta al siguiente de estos zero-daysfallos que los atacantes usaron antes de que el fabricante tuviera una corrección.
Los tres fallos
CVE-2026-104935
- Producto afectado
- Ivanti Connect Secure
- Versiones en riesgo
- Versiones anteriores a 25.1.3.0; la 22.7R2.14 y anteriores no están afectadas
- Corregido en
- 25.1.3.0, 25.1.3.1 y 22.8R2.5 figuran como no afectadas
- Gravedad
- CVSS 3.1: 8.6, asignado por Ivanti (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
El primero es una omisión de la autenticación. El registro CVE de Ivanti dice que permite a un atacante remoto que no ha iniciado sesión ejecutar comandos arbitrarios en versiones anteriores a la 25.1.3.0. Ivanti le dio un 8,6 en CVSS 3.1.
CVE-2026-111357
- Producto afectado
- Ivanti Connect Secure
- Versiones en riesgo
- El registro CVE menciona la versión 22.8R2.4
- Corregido en
- Aún sin confirmar
- Gravedad
- CVSS 3.1: 7.0, asignado por MITRE (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
El segundo permite al atacante obtener acceso root, el máximo nivel de control del equipo. El registro, redactado por MITRE, dice que el componente dsinvoked confía indebidamente en los datos de configuración de DSCache y que el fallo fue "explotado en la práctica en octubre de 2026". Su vector es local, lo que encaja con un paso que se usa cuando el atacante ya está dentro.
CVE-2026-118527
- Producto afectado
- Ivanti Connect Secure
- Versiones en riesgo
- Versiones anteriores a 25.1.1.3 y 22.8R2.6, según el registro CVE
- Corregido en
- 25.1.1.3 y 22.8R2.6 (registro CVE); consulta en el aviso de Ivanti qué versión instalar
- Gravedad
- CVSS 3.1: 4.3, asignado por Ivanti (CNA)
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
El tercero permite a un atacante ya autenticado subir archivos con contenido que él controla a una ubicación predecible del disco. Su puntuación CVSS de 4,3 parece leve por sí sola. Dentro de una cadena, sin embargo, una forma fiable de colocar un archivo donde el atacante lo espera puede ser la pieza que faltaba, y CISA lo incluye como explotado.
Qué versión instalar
Las fuentes no coinciden del todo. La alerta de CISA indica como afectadas las versiones 25.1.1.2 y anteriores, 25.1.2.2 y anteriores, y 22.8R2.5 y anteriores de Connect Secure. Los registros CVE señalan 25.1.1.3 y 22.8R2.6 como corregidas para CVE-2026-118527, y 25.1.3.0, 25.1.3.1 y 22.8R2.5 como no afectadas por CVE-2026-104935. El registro de CVE-2026-111357 no indica ninguna versión corregida.
Toma el número de versión del propio aviso de Ivanti, enlazado abajo, e instala la versión más reciente de tu rama. CISA recuerda además que Connect Secure 22.8 llega al final de su vida útil el 31 de enero de 2027, así que conviene planificar la salida de esa rama.
Qué hacer ahora
- Actualiza el equipo a la última versión del aviso de Ivanti, siguiendo su guía de actualización para equipos físicos o virtuales.
- Comprueba si ya te atacaron. CISA advierte que la herramienta Integrity Checker Tool de Ivanti puede no detectar la explotación de CVE-2026-104935, porque los comandos del atacante se ejecutan en memoria. Recomienda análisis forense de red y de memoria.
- Si sospechas una intrusión, haz una copia de la configuración, restablece el equipo de fábrica y actualízalo. Reconstruye las instancias virtuales y en la nube. Después restaura la configuración.
- Cambia las contraseñas de todas las cuentas que usaron el equipo, revoca y vuelve a emitir los certificados guardados en él, y cambia las claves de API y las credenciales del servidor de licencias.
Lo que aún no se sabe
CISA no ha identificado a los atacantes ni ha dicho cuántas organizaciones se vieron afectadas. No hemos encontrado código público de prueba de concepto, y los detalles de la cadena proceden de la investigación de Volexity, no de Ivanti. Actualizaremos este artículo si Ivanti o CISA publican más información.
Esas mismas semanas trajeron otros fallos explotados. Nuestro resumen de la lista de CISA del 26 al 29 de octubre incluye un fallo en la VPN de los cortafuegos de Cisco que también apunta al acceso remoto, y el fallo explotado en la actualización de WordPress muestra otro tipo de ventana de ataque.
Fuentes
Fuentes primarias que consultamos para este artículo: