
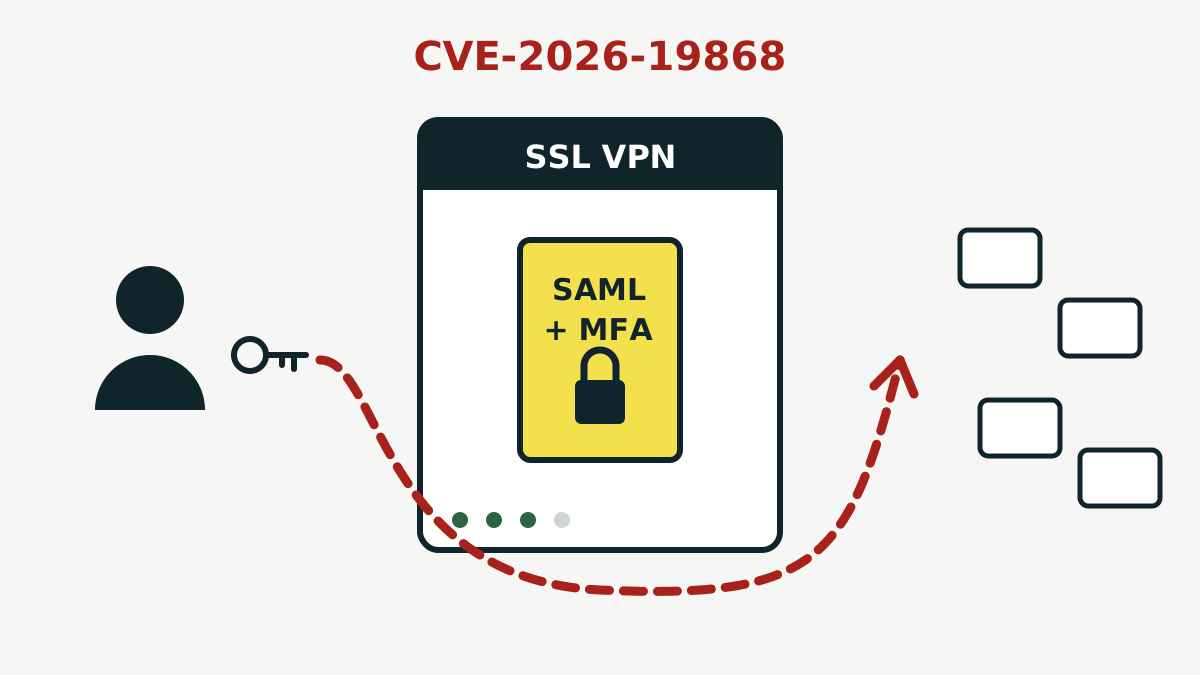
CVE-2026-19868
- Produit concerné
- SonicWall SonicOS SSL VPN
- Versions à risque
- SonicOS 7.3.3-7015 et antérieures (Gen7) et 8.2.2-8015 et antérieures (Gen8), uniquement si SAML est activé pour les connexions SSL VPN
- Corrigé dans
- SonicOS 7.3.4-7013 ou ultérieure (Gen7) et 8.2.3-8015 ou ultérieure (Gen8) ; aucun contournement
- Gravité
- CVSS 3.1 : 7,1, score attribué par SonicWall
- Exploitation
- Exploitée dans des attaques réelles (confirmé)
- CVE publiée le
- Ajoutée au catalogue KEV de la CISA
Ce que fait la faille
Beaucoup d’entreprises placent leur SSL VPNle service qui permet aux salariés d’accéder au réseau du bureau depuis l’extérieur par une connexion chiffrée derrière SAMLune norme qui confie la connexion à un service d’identité central, comme l’authentification unique de l’entreprise, pour que chaque connexion passe aussi par l’authentification multifacteurune seconde vérification après le mot de passe, comme un code ou une validation sur le téléphone. La CVE-2026-19868 casse cette chaîne. Selon l’avis de SonicWall, un utilisateur « disposant d’identifiants valides pour une méthode d’authentification alternative » peut contourner les contrôles SAML et, ce faisant, échapper aussi à la MFA imposée par SAML.
L’attaquant a toujours besoin d’un identifiant et d’un mot de passe valides, mais pas pour SAML. Si le pare-feu accepte une autre façon de se connecter au VPN, les identifiants de cette méthode suffisent pour passer le contrôle le plus strict. SonicWall classe le problème en CWE-308, utilisation d’une authentification à facteur unique.
SonicWall souligne que la faille touche « UNIQUEMENT » le SSL VPN lorsque SAML est activé pour les connexions VPN. Les pare-feu qui n’utilisent pas SAML pour le VPN ne sont pas exposés à cette CVE.
Quelle gravité
SonicWall lui attribue 7,1 (élevée) en CVSS 3.1, avec le vecteur AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N. L’attaque passe par le réseau, mais elle est jugée complexe et nécessite de faibles privilèges, c’est-à-dire ici des identifiants valides. L’évaluation de la CISA dans la fiche CVE donne un peu plus, 7,5, car elle considère que l’attaque ne demande aucun privilège. Les deux notes se situent dans la tranche « élevée ».
Le contexte compte davantage que la note. Les mots de passe volés sont souvent testés d’abord sur la connexion VPN, et c’est en général la MFA qui arrête l’attaquant. Une faille qui supprime ce second contrôle transforme un mot de passe divulgué en porte d’entrée sur le réseau.
Preuve de concept ou attaques réelles ?
Le 6 novembre, la CISA a ajouté la CVE-2026-19868 à son catalogue des vulnérabilités exploitéesla liste publique de la CISA recensant les failles utilisées dans de vraies attaques ; les agences fédérales américaines doivent les corriger avant une date limite « sur la base de preuves d’une exploitation active », et a donné aux agences fédérales civiles américaines jusqu’au 20 novembre pour agir. L’avis de SonicWall indique que son équipe de sécurité « a enquêté sur un signalement faisant état d’une exploitation potentielle » et invite les clients à mettre à jour « dès que possible ».
Ni l’une ni l’autre n’a dit qui est derrière ces attaques, combien d’organisations ont été touchées ni d’où venaient les identifiants. Nous n’avons trouvé aucun code d’exploitation public. La CISA indique que l’usage par des rançongiciels est inconnu.
Que faire maintenant
- Vérifiez si SAML est activé pour les connexions SSL VPN sur votre pare-feu SonicWall. Si c’est le cas, traitez le problème en urgence.
- Mettez SonicOS à jour vers la 7.3.4-7013 ou ultérieure sur les appareils Gen7 (TZ 270 à TZ 670, NSa 2700 à NSa 6700, NSsp et NSv 270, 470 et 870) ou vers la 8.2.3-8015 ou ultérieure sur les Gen8 (TZ 80 à TZ 680, NSa 2800 à NSa 5800 et les modèles NSv Gen8). SonicWall n’indique aucun contournement.
- Faites le point sur les autres méthodes de connexion que le VPN accepte encore et désactivez celles dont vos utilisateurs n’ont pas besoin.
- Parcourez les connexions SSL VPN récentes à la recherche de comptes entrés sans l’étape SAML et MFA attendue, et changez le mot de passe de tout compte suspect.
Six autres correctifs dans la même mise à jour
L’avis de SonicWall, SNWLID-2026-0014, couvre six autres failles corrigées par les mêmes versions. Deux concernent l’interface d’administration, CVE-2026-107155 et CVE-2026-107154, notées 8,8 : dans certaines conditions et avec une action d’un utilisateur, elles permettraient à un attaquant distant sans compte d’effectuer des opérations non autorisées. La CVE-2026-82308 est un débordement dans le service SSL VPN qui peut le faire planter avant la connexion (7,5). Deux failles du client de connexion TACACS+, CVE-2026-77708 et CVE-2026-77709 (5,9), peuvent aussi provoquer un plantage, et la CVE-2026-19703 est un hachage de mot de passe faible sur les appliances virtuelles (5,2). SonicWall n’a signalé aucune exploitation de ces six failles.
SonicWall est le troisième fabricant de VPN ou de pare-feu à entrer dans la liste de la CISA en une semaine environ. Voir notre analyse des attaques contre Ivanti Connect Secure et la faille du pare-feu Cisco parmi les ajouts de la CISA de fin octobre.
Sources
Les sources primaires vérifiées pour cet article :