
CVE-2026-19868
- Produto afetado
- SonicWall SonicOS SSL VPN
- Versões em risco
- SonicOS 7.3.3-7015 e anteriores (Gen7) e 8.2.2-8015 e anteriores (Gen8), só quando o SAML está ativado para o login na SSL VPN
- Corrigido em
- SonicOS 7.3.4-7013 ou mais recente (Gen7) e 8.2.3-8015 ou mais recente (Gen8); não há solução alternativa
- Gravidade
- CVSS 3.1: 7,1, atribuído por SonicWall
- Exploração
- Explorada em ataques reais (confirmado)
- CVE publicado em
- Incluída no catálogo KEV da CISA
O que a falha faz
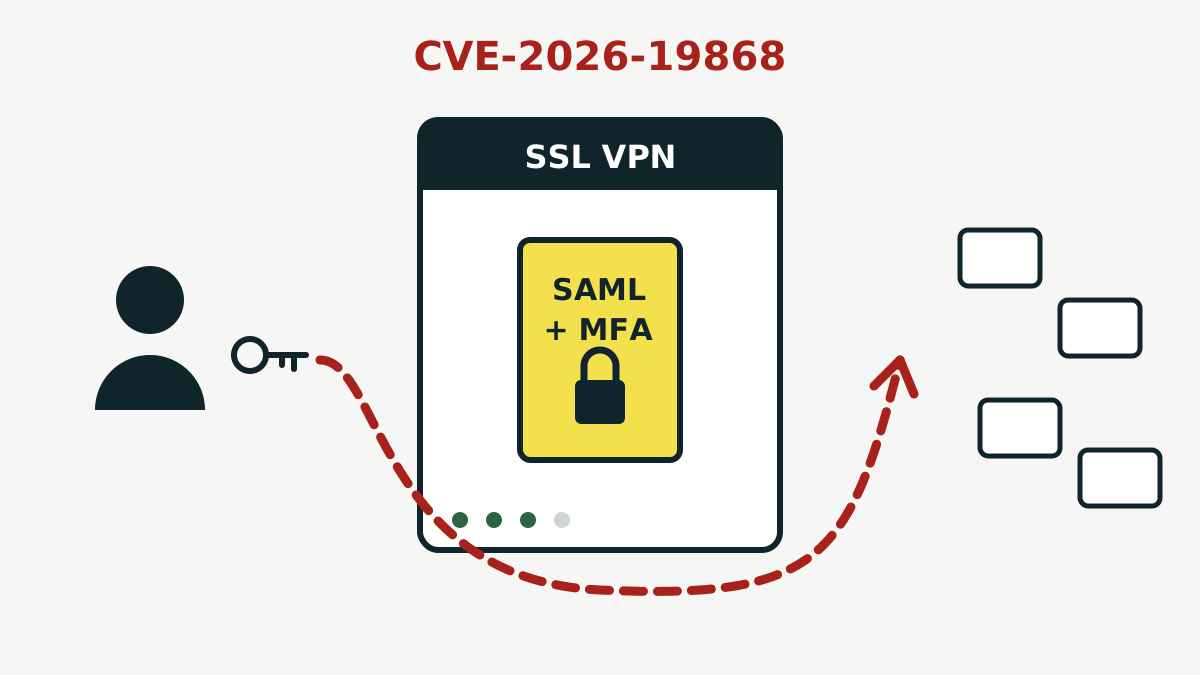
Muitas empresas colocam a SSL VPNo serviço que deixa os funcionários entrarem na rede do escritório de fora, por uma conexão criptografada atrás do SAMLum padrão que entrega o login a um serviço central de identidade, como o login único da empresa, para que todo acesso passe também pela autenticação em dois fatoresuma segunda verificação depois da senha, como um código ou uma aprovação no celular. A CVE-2026-19868 quebra essa corrente. Segundo o alerta da SonicWall, um usuário "com credenciais válidas de um método de autenticação alternativo" consegue burlar os controles do SAML e, assim, também pular o MFA que o SAML exige.
O atacante ainda precisa de um usuário e uma senha que funcionem, só que não do SAML. Se o firewall aceita outro jeito de entrar na VPN, as credenciais desse método bastam para passar pela verificação mais forte. A SonicWall classifica o problema como CWE-308, uso de autenticação de fator único.
A SonicWall ressalta que a falha afeta a SSL VPN "SOMENTE" quando o SAML está ativado para o login na VPN. Firewalls que não usam SAML na VPN não estão expostos a essa CVE.
Qual é a gravidade
A SonicWall dá nota 7,1 (Alta) no CVSS 3.1, com o vetor AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N. O ataque funciona pela rede, mas é considerado complexo e exige privilégios baixos, o que aqui significa credenciais válidas. A avaliação da CISA no registro CVE dá uma nota um pouco maior, 7,5, porque considera que o ataque não exige privilégios. As duas ficam na faixa Alta.
O contexto pesa mais que a nota. Senhas roubadas costumam ser testadas primeiro no login da VPN, e o MFA é o que normalmente barra o invasor. Uma falha que tira essa segunda verificação transforma uma senha vazada em porta de entrada para a rede.
Prova de conceito ou ataques reais?
Em 6 de novembro, a CISA incluiu a CVE-2026-19868 no seu catálogo de vulnerabilidades exploradasa lista pública da CISA com falhas usadas em ataques reais; os órgãos federais dos EUA precisam corrigi-las até um prazo "com base em evidências de exploração ativa" e deu aos órgãos civis federais dos EUA até 20 de novembro para agir. O alerta da SonicWall diz que a equipe de segurança "investigou um relato indicando possível exploração" e pede que os clientes atualizem "o quanto antes".
Nenhuma das duas disse quem está por trás dos ataques, quantas organizações foram atingidas ou de onde vieram as credenciais. Não encontramos código de exploração público. A CISA marca o uso por ransomware como desconhecido.
O que fazer agora
- Veja se o SAML está ativado para o login na SSL VPN do seu firewall SonicWall. Se estiver, trate o caso como urgente.
- Atualize o SonicOS para a 7.3.4-7013 ou mais recente nos aparelhos Gen7 (TZ 270 a TZ 670, NSa 2700 a NSa 6700, NSsp e NSv 270, 470 e 870) ou para a 8.2.3-8015 ou mais recente nos Gen8 (TZ 80 a TZ 680, NSa 2800 a NSa 5800 e os modelos NSv Gen8). A SonicWall não indica solução alternativa.
- Revise quais outros métodos de login a VPN ainda aceita e desligue os que os seus usuários não usam.
- Confira os logins recentes na SSL VPN em busca de contas que entraram sem passar pelo SAML e pelo MFA, e troque a senha de qualquer conta suspeita.
Outras seis correções na mesma atualização
O alerta da SonicWall, SNWLID-2026-0014, cobre mais seis falhas corrigidas nas mesmas versões. Duas na interface de administração, CVE-2026-107155 e CVE-2026-107154, têm nota 8,8: em condições específicas e com alguma ação de um usuário, permitiriam que um atacante remoto sem conta fizesse operações não autorizadas. A CVE-2026-82308 é um estouro de memória no serviço de SSL VPN que pode derrubá-lo antes do login (7,5). Duas falhas no cliente de login TACACS+, CVE-2026-77708 e CVE-2026-77709 (5,9), também podem causar travamento, e a CVE-2026-19703 é um hash de senha fraco nos aparelhos virtuais (5,2). A SonicWall não relatou exploração dessas seis.
A SonicWall é a terceira fabricante de VPN ou firewall a entrar na lista da CISA em cerca de uma semana. Veja a nossa análise dos ataques ao Ivanti Connect Secure e a falha do firewall da Cisco entre as inclusões da CISA no fim de outubro.
Fontes
Fontes primárias conferidas para este artigo: