
CVE-2026-19868
- 受影响产品
- SonicWall SonicOS SSL VPN
- 受影响版本
- SonicOS 7.3.3-7015 及更早版本(Gen7)和 8.2.2-8015 及更早版本(Gen8),且仅限 SSL VPN 登录启用了 SAML 的设备
- 修复版本
- SonicOS 7.3.4-7013 或更高版本(Gen7)和 8.2.3-8015 或更高版本(Gen8);没有临时缓解办法
- 严重程度
- CVSS 3.1 评分 7.1,评分方:SonicWall
- 利用情况
- 已确认在真实攻击中被利用
- CVE 发布日期
- 列入 CISA KEV 目录
漏洞的作用
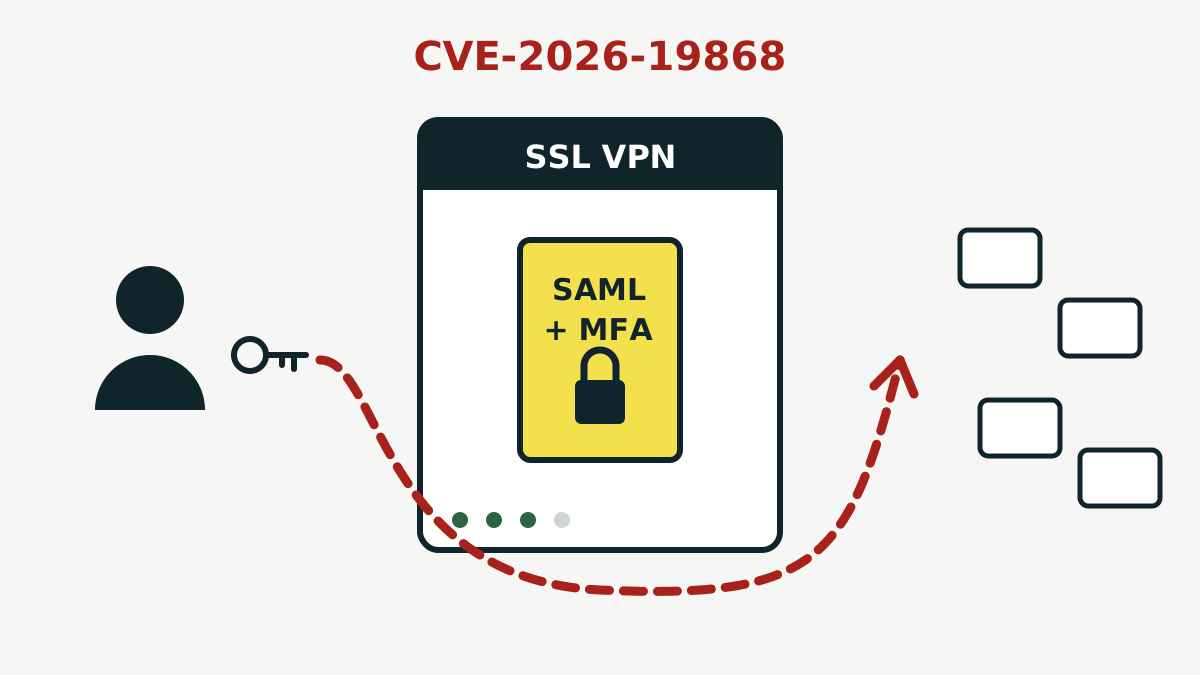
很多公司把 SSL VPN让员工从外部通过加密连接进入办公网络的服务 放在 SAML一种把登录交给中央身份服务的标准,例如公司的单点登录 之后,这样每次登录都还要经过多因素认证输入密码之后的第二道验证,例如验证码或在手机上确认。CVE-2026-19868 打破了这条链条。根据 SonicWall 的公告,一个“持有替代认证方式有效凭据”的用户可以绕过 SAML 控制,同时也跳过 SAML 强制的 MFA。
攻击者仍然需要一组可用的用户名和密码,只是不必是 SAML 的。如果防火墙还接受另一种 VPN 登录方式,那种方式的凭据就足以越过更严格的检查。SonicWall 将这一弱点归类为 CWE-308,即使用单因素认证。
SonicWall 特别强调,只有在 VPN 登录启用了 SAML 时,该漏洞才会影响 SSL VPN。没有在 VPN 中使用 SAML 的防火墙不受这个 CVE 影响。
严重程度
SonicWall 给出的 CVSS 3.1 评分为 7.1(高),向量为 AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N。攻击可通过网络进行,但被评为复杂,并需要低权限,在这里就是有效凭据。CISA 在 CVE 记录中的评估略高,为 7.5,因为它认为攻击无需任何权限。两个评分都属于“高”。
比分数更重要的是背景。被盗的密码往往最先被拿去尝试 VPN 登录,而通常拦住攻击者的正是 MFA。去掉第二道检查的漏洞,会让一个泄露的密码直接变成进入内网的入口。
概念验证还是真实攻击?
11 月 6 日,CISA 将 CVE-2026-19868 列入其已知被利用漏洞目录CISA 公开的、有真实攻击证据的漏洞清单;美国联邦机构必须在期限内修复,依据是“存在主动利用的证据”,并要求美国联邦民事机构在 11 月 20 日前处理。SonicWall 的公告称其安全团队“调查了一份显示可能遭到利用的报告”,并敦促客户“尽快”升级。
两者都没有说明攻击者是谁、有多少机构受害,或凭据从何而来。我们没有找到公开的利用代码。CISA 将是否被勒索软件利用标为未知。
现在该怎么做
- 检查你的 SonicWall 防火墙是否为 SSL VPN 登录启用了 SAML。如果启用了,请把这件事当作紧急事项。
- 在 Gen7 设备(TZ 270 至 TZ 670、NSa 2700 至 NSa 6700、NSsp 以及 NSv 270、470 和 870)上把 SonicOS 升级到 7.3.4-7013 或更高版本,在 Gen8 设备(TZ 80 至 TZ 680、NSa 2800 至 NSa 5800 以及 Gen8 NSv 机型)上升级到 8.2.3-8015 或更高版本。SonicWall 没有提供临时缓解办法。
- 检查 VPN 仍然接受哪些其他登录方式,关闭用户用不到的那些。
- 查看最近的 SSL VPN 登录记录,找出没有经过预期 SAML 和 MFA 步骤就登录的账号,并重置任何可疑账号的密码。
同一更新中的另外六个修复
SonicWall 的公告 SNWLID-2026-0014 还涵盖了同样由这些版本修复的六个漏洞。管理界面中的 CVE-2026-107155 和 CVE-2026-107154 评分为 8.8:在特定条件下、并需要用户进行某些操作时,可能让没有账号的远程攻击者执行未经授权的操作。CVE-2026-82308 是 SSL VPN 服务中的溢出漏洞,可在登录前使服务崩溃(7.5)。TACACS+ 登录客户端中的 CVE-2026-77708 和 CVE-2026-77709(5.9)同样可能导致崩溃,CVE-2026-19703 则是虚拟设备上的弱密码哈希问题(5.2)。SonicWall 没有报告这六个漏洞遭到利用。
大约一周之内,SonicWall 已是第三家被列入 CISA 清单的 VPN 或防火墙厂商。可参阅我们对 Ivanti Connect Secure 攻击事件的分析,以及 CISA 十月下旬新增条目中的 Cisco 防火墙漏洞。
信息来源
本文核对过的一手来源: