
CVE-2026-19868
- प्रभावित प्रोडक्ट
- SonicWall SonicOS SSL VPN
- जोखिम वाले वर्शन
- SonicOS 7.3.3-7015 और उससे पुराने (Gen7) तथा 8.2.2-8015 और उससे पुराने (Gen8), सिर्फ़ तब जब SSL VPN लॉगिन के लिए SAML चालू हो
- इस वर्शन में ठीक
- SonicOS 7.3.4-7013 या नया (Gen7) और 8.2.3-8015 या नया (Gen8); कोई वैकल्पिक उपाय नहीं
- गंभीरता
- CVSS 3.1 स्कोर 7.1, स्कोर देने वाला: SonicWall
- हमलों में इस्तेमाल
- असली हमलों में इस्तेमाल की पुष्टि
- CVE प्रकाशित
- CISA KEV में जोड़ी गई
खामी क्या करती है
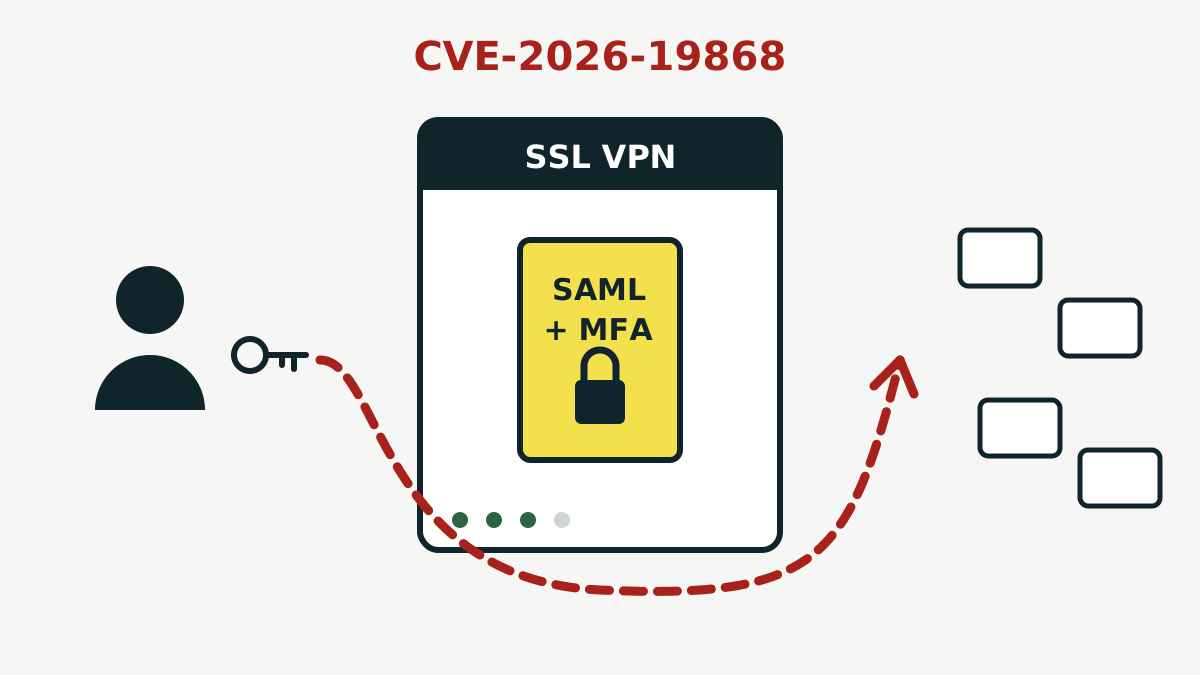
कई कंपनियाँ अपने SSL VPNवह सेवा जिससे कर्मचारी बाहर से एन्क्रिप्टेड कनेक्शन के ज़रिए दफ़्तर के नेटवर्क तक पहुँचते हैं को SAMLएक मानक जो लॉगिन को किसी केंद्रीय पहचान सेवा, जैसे कंपनी के सिंगल साइन-ऑन, को सौंप देता है के पीछे रखती हैं, ताकि हर लॉगिन मल्टी-फ़ैक्टर ऑथेंटिकेशनपासवर्ड के बाद दूसरी जाँच, जैसे कोई कोड या फ़ोन पर मंज़ूरी से भी होकर गुज़रे। CVE-2026-19868 इस कड़ी को तोड़ देती है। SonicWall की सलाह के मुताबिक, "किसी वैकल्पिक ऑथेंटिकेशन तरीके के सही क्रेडेंशियल" वाला यूज़र SAML नियंत्रणों को बायपास कर सकता है, और ऐसा करके SAML से लागू होने वाले MFA को भी छोड़ सकता है।
हमलावर को अब भी काम करने वाला यूज़रनेम और पासवर्ड चाहिए, बस SAML का नहीं। अगर फ़ायरवॉल VPN में लॉगिन का कोई दूसरा तरीका भी स्वीकार करता है, तो उस तरीके के क्रेडेंशियल मज़बूत जाँच को पार करने के लिए काफ़ी हैं। SonicWall ने इस कमज़ोरी को CWE-308 यानी सिंगल-फ़ैक्टर ऑथेंटिकेशन के इस्तेमाल की श्रेणी में रखा है।
SonicWall ज़ोर देकर कहता है कि यह खामी SSL VPN पर "सिर्फ़" तब असर डालती है जब VPN लॉगिन के लिए SAML चालू हो। जो फ़ायरवॉल VPN के लिए SAML इस्तेमाल नहीं करते, वे इस CVE के दायरे में नहीं आते।
यह कितनी गंभीर है
SonicWall ने CVSS 3.1 पर इसे 7.1 (हाई) दिया है, वेक्टर AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N है। हमला नेटवर्क से हो सकता है, लेकिन इसे जटिल माना गया है और इसके लिए कम विशेषाधिकार चाहिए, जिसका मतलब यहाँ सही क्रेडेंशियल है। CVE रिकॉर्ड में CISA का आकलन थोड़ा ज़्यादा, 7.5, है, क्योंकि वह मानता है कि हमले के लिए किसी विशेषाधिकार की ज़रूरत नहीं। दोनों स्कोर हाई श्रेणी में हैं।
स्कोर से ज़्यादा मायने संदर्भ रखता है। चोरी हुए पासवर्ड अक्सर सबसे पहले VPN लॉगिन पर आज़माए जाते हैं, और आम तौर पर MFA ही हमलावर को रोकता है। जो खामी यह दूसरी जाँच हटा दे, वह लीक हुए पासवर्ड को नेटवर्क में घुसने का रास्ता बना देती है।
प्रूफ़ ऑफ़ कॉन्सेप्ट या असली हमले?
6 नवंबर को CISA ने CVE-2026-19868 को अपने Known Exploited Vulnerabilities कैटलॉगCISA की सार्वजनिक सूची, जिसमें असली हमलों में इस्तेमाल हुई खामियाँ होती हैं; अमेरिकी संघीय एजेंसियों को इन्हें तय समय में ठीक करना होता है में "सक्रिय इस्तेमाल के सबूत के आधार पर" जोड़ा, और अमेरिकी संघीय नागरिक एजेंसियों को 20 नवंबर तक कार्रवाई करने को कहा। SonicWall की सलाह में लिखा है कि उसकी सुरक्षा टीम ने "संभावित इस्तेमाल की ओर इशारा करने वाली एक रिपोर्ट की जाँच की है", और ग्राहकों से "जितनी जल्दी हो सके" अपग्रेड करने को कहा गया है।
दोनों में से किसी ने नहीं बताया कि हमलों के पीछे कौन है, कितने संगठन प्रभावित हुए या क्रेडेंशियल कहाँ से आए। हमें कोई सार्वजनिक एक्सप्लॉइट कोड नहीं मिला। CISA ने रैनसमवेयर में इस्तेमाल को अज्ञात बताया है।
अभी क्या करें
- देखें कि आपके SonicWall फ़ायरवॉल पर SSL VPN लॉगिन के लिए SAML चालू है या नहीं। अगर है, तो इसे तुरंत निपटाने वाला मामला मानें।
- Gen7 डिवाइस (TZ 270 से TZ 670, NSa 2700 से NSa 6700, NSsp और NSv 270, 470 व 870) पर SonicOS को 7.3.4-7013 या नए वर्शन पर, और Gen8 डिवाइस (TZ 80 से TZ 680, NSa 2800 से NSa 5800 और Gen8 NSv मॉडल) पर 8.2.3-8015 या नए वर्शन पर अपग्रेड करें। SonicWall ने कोई वैकल्पिक उपाय नहीं बताया है।
- देखें कि VPN अब भी कौन-से दूसरे लॉगिन तरीके स्वीकार करता है, और जिनकी आपके यूज़र्स को ज़रूरत नहीं, उन्हें बंद करें।
- हाल के SSL VPN लॉगिन में ऐसे अकाउंट ढूँढें जो अपेक्षित SAML और MFA चरण के बिना लॉगिन हुए, और किसी भी संदिग्ध अकाउंट का पासवर्ड बदलें।
इसी अपडेट में छह और सुधार
SonicWall की सलाह SNWLID-2026-0014 में छह और खामियाँ शामिल हैं, जिन्हें यही वर्शन ठीक करते हैं। मैनेजमेंट इंटरफ़ेस की दो खामियों, CVE-2026-107155 और CVE-2026-107154, का स्कोर 8.8 है: खास हालात में और किसी यूज़र की कुछ कार्रवाई के साथ, ये बिना अकाउंट वाले दूर बैठे हमलावर को अनधिकृत काम करने दे सकती हैं। CVE-2026-82308 SSL VPN सेवा में एक ओवरफ़्लो है, जो लॉगिन से पहले ही सेवा को क्रैश कर सकता है (7.5)। TACACS+ लॉगिन क्लाइंट की दो खामियाँ, CVE-2026-77708 और CVE-2026-77709 (5.9), भी क्रैश करा सकती हैं, और CVE-2026-19703 वर्चुअल अप्लायंस पर कमज़ोर पासवर्ड हैश की समस्या है (5.2)। SonicWall ने इन छह के इस्तेमाल की कोई रिपोर्ट नहीं दी है।
लगभग एक हफ़्ते में CISA की सूची में आने वाली SonicWall तीसरी VPN या फ़ायरवॉल निर्माता है। हमारा Ivanti Connect Secure पर हमलों का विश्लेषण और CISA की अक्टूबर के आख़िर की सूची में Cisco फ़ायरवॉल की खामी देखें।
स्रोत
इस लेख के लिए हमने ये मूल स्रोत जाँचे: