
CVE-2026-19868
- Producto afectado
- SonicWall SonicOS SSL VPN
- Versiones en riesgo
- SonicOS 7.3.3-7015 y anteriores (Gen7) y 8.2.2-8015 y anteriores (Gen8), solo si SAML está activado para el acceso a la SSL VPN
- Corregido en
- SonicOS 7.3.4-7013 o posterior (Gen7) y 8.2.3-8015 o posterior (Gen8); no hay solución alternativa
- Gravedad
- CVSS 3.1: 7.1, asignado por SonicWall
- Explotación
- Explotada en ataques reales (confirmado)
- CVE publicado el
- Añadida al catálogo KEV de CISA
Qué hace el fallo
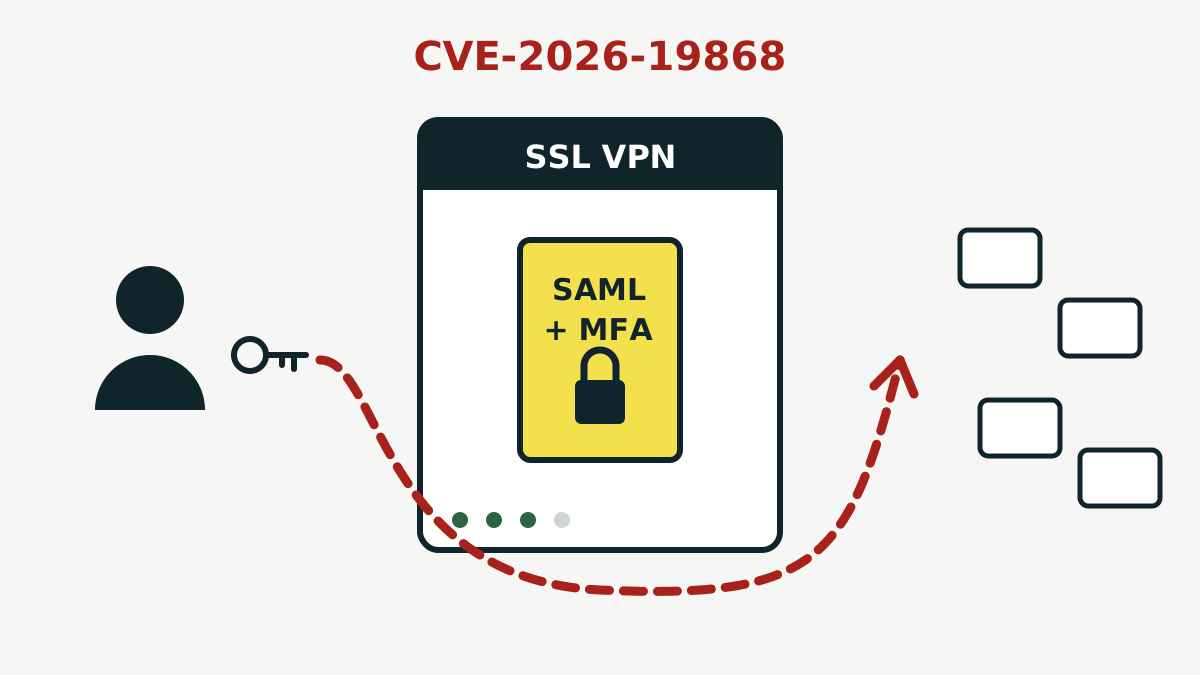
Muchas empresas ponen su SSL VPNel servicio que permite a los empleados entrar en la red de la oficina desde fuera mediante una conexión cifrada detrás de SAMLun estándar que delega el inicio de sesión en un servicio central de identidad, como el acceso único de la empresa, para que cada acceso pase también por la autenticación multifactoruna segunda comprobación después de la contraseña, como un código o una aprobación en el móvil. CVE-2026-19868 rompe esa cadena. Según el aviso de SonicWall, un usuario "con credenciales válidas para un método de autenticación alternativo" puede saltarse los controles de SAML y, con ello, también la MFA que SAML impone.
El atacante sigue necesitando un usuario y una contraseña que funcionen, pero no los de SAML. Si el cortafuegos acepta otra forma de entrar en la VPN, las credenciales de ese método bastan para superar la comprobación más fuerte. SonicWall clasifica el problema como CWE-308, uso de autenticación de un solo factor.
SonicWall subraya que el fallo "SOLO afecta" a la SSL VPN cuando SAML está activado para el acceso a la VPN. Los cortafuegos que no usan SAML en la VPN no están expuestos a esta CVE.
Qué gravedad tiene
SonicWall le da un 7,1 (Alta) en CVSS 3.1, con el vector AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N. Funciona a través de la red, pero el ataque se considera complejo y necesita privilegios bajos, que aquí significa credenciales válidas. La evaluación de la CISA en el registro CVE le da algo más, 7,5, porque considera que el ataque no requiere privilegios. Las dos notas están en la franja Alta.
El contexto pesa más que la nota. Las contraseñas robadas suelen probarse primero en el acceso a la VPN, y la MFA es lo que normalmente detiene al atacante. Un fallo que elimina esa segunda comprobación convierte una contraseña filtrada en una puerta de entrada a la red.
¿Prueba de concepto o ataques reales?
El 6 de noviembre, la CISA añadió CVE-2026-19868 a su catálogo de vulnerabilidades explotadasla lista pública de la CISA con fallos usados en ataques reales; las agencias federales de EE. UU. deben corregirlos en un plazo "en base a pruebas de explotación activa" y dio a las agencias civiles federales de EE. UU. hasta el 20 de noviembre para actuar. El aviso de SonicWall dice que su equipo de seguridad "ha investigado un informe que indica una posible explotación" y pide a los clientes que actualicen "lo antes posible".
Ninguna de las dos ha dicho quién está detrás de los ataques, cuántas organizaciones se han visto afectadas ni de dónde salieron las credenciales. No hemos encontrado código de explotación público. La CISA indica que se desconoce si hay ransomware implicado.
Qué hacer ahora
- Comprueba si SAML está activado para el acceso a la SSL VPN en tu cortafuegos SonicWall. Si lo está, trátalo como urgente.
- Actualiza SonicOS a la 7.3.4-7013 o posterior en los equipos Gen7 (TZ 270 a TZ 670, NSa 2700 a NSa 6700, NSsp y NSv 270, 470 y 870) o a la 8.2.3-8015 o posterior en los Gen8 (TZ 80 a TZ 680, NSa 2800 a NSa 5800 y los modelos NSv Gen8). SonicWall no indica ninguna solución alternativa.
- Revisa qué otros métodos de inicio de sesión acepta todavía la VPN y desactiva los que tus usuarios no necesiten.
- Revisa los accesos recientes a la SSL VPN en busca de cuentas que entraron sin pasar por SAML y la MFA, y cambia la contraseña de cualquier cuenta sospechosa.
Otras seis correcciones en la misma actualización
El aviso de SonicWall, SNWLID-2026-0014, cubre otros seis fallos corregidos en las mismas versiones. Dos en la interfaz de administración, CVE-2026-107155 y CVE-2026-107154, tienen un 8,8: en condiciones concretas y con alguna acción de un usuario, permitirían que un atacante remoto sin cuenta realizara operaciones no autorizadas. CVE-2026-82308 es un desbordamiento en el servicio de SSL VPN que puede tumbarlo antes del inicio de sesión (7,5). Dos fallos en el cliente de acceso TACACS+, CVE-2026-77708 y CVE-2026-77709 (5,9), también pueden provocar un cierre, y CVE-2026-19703 es un hash de contraseña débil en los equipos virtuales (5,2). SonicWall no ha informado de que estos seis se estén explotando.
SonicWall es el tercer fabricante de VPN o cortafuegos que entra en la lista de la CISA en una semana aproximadamente. Consulta nuestro análisis de los ataques a Ivanti Connect Secure y el fallo del cortafuegos de Cisco entre las incorporaciones de la CISA de finales de octubre.
Fuentes
Fuentes primarias que consultamos para este artículo: