
Ce que contient la mise à jour
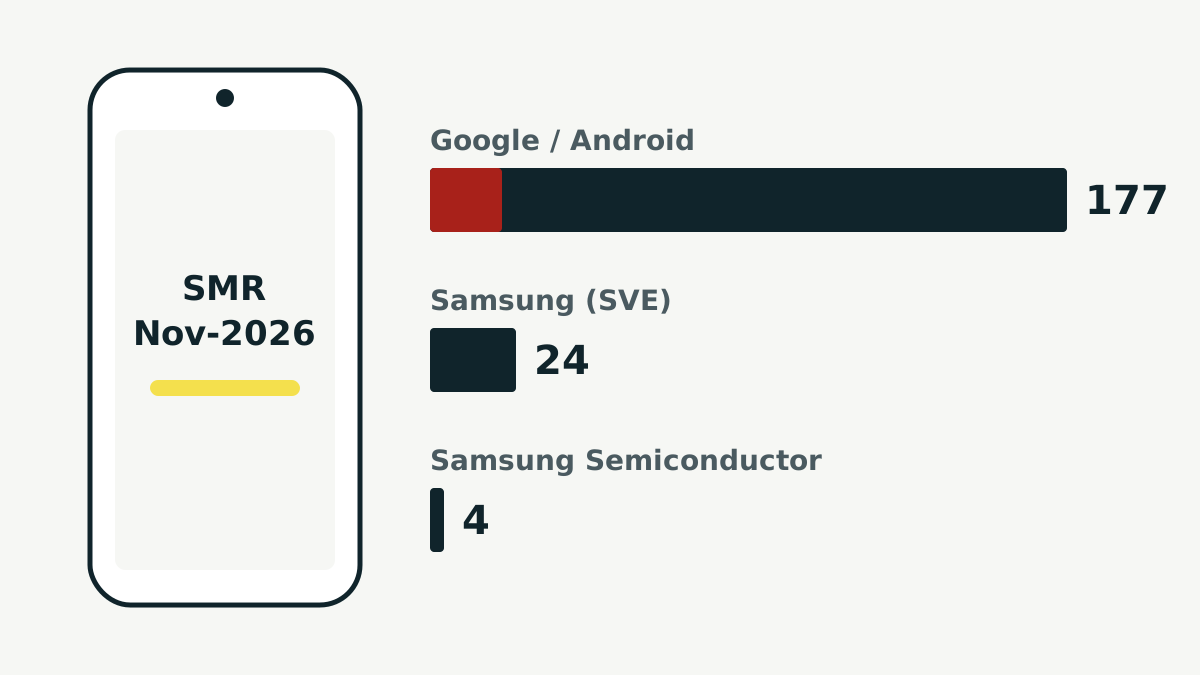
Chaque mois, Samsung regroupe les correctifs Android de Google et les siens dans une Security Maintenance Releasele paquet de sécurité mensuel de Samsung pour les appareils Galaxy, abrégé en SMR. Le paquet de novembre, SMR Nov-2026, part du bulletin de sécurité Android de novembre 2026. La liste de Samsung applique 177 des CVE de ce bulletin : 20 critiques, 156 élevées et une modérée. Elle en marque deux comme déjà corrigées par des mises à jour précédentes et 23 comme non applicables aux appareils Samsung.
Parmi les critiques figurent la CVE-2026-58868, la faille du Framework Android que Google juge la plus grave du mois, et deux autres failles critiques de System citées dans la même analyse, la CVE-2026-58876 et la CVE-2026-58936.
Samsung inclut aussi quatre correctifs de gravité élevée de Samsung Semiconductorla division puces de Samsung, qui fabrique les processeurs Exynos et les modems de nombreux téléphones Galaxy.
Les correctifs propres à Samsung
Samsung compte 24 éléments SVESamsung Vulnerabilities and Exposures, l’identifiant propre à Samsung pour les failles de ses logiciels, chacun relié aussi à une CVE dans le paquet. Le bulletin en décrit 17 et précise que d’autres « ne peuvent pas être divulgués pour le moment ». Trois sont de gravité élevée :
- SVE-2026-3546 (CVE-2026-21155) : une écriture hors limites dans le chargeur d’amorçage, exploitable par une personne ayant un accès physique au téléphone. Elle touche Android 14 à 17.
- SVE-2026-4330 (CVE-2026-21152) : un défaut de validation dans une bibliothèque de filtres de l’appareil photo de Samsung, qui pourrait permettre à un attaquant local d’exécuter du code si l’utilisateur fait une action qui le déclenche.
- SVE-2026-4711 (CVE-2026-21153) : un débordement de pile dans une bibliothèque système,
libsecuibc.so, qui pourrait permettre à un attaquant local d’exécuter du code.
Les 14 éléments de gravité modérée sont surtout des erreurs de permissions dans des applications et services Samsung. Plusieurs, dans Samsung Contacts et ses widgets d’écran externe, pourraient permettre à une application du téléphone de passer un appel sans l’autorisation normalement requise. Un autre, dans le logiciel du modem, pourrait permettre à un attaquant local disposant de privilèges élevés de contourner le verrouillage SIM.
Samsung classe tous ses éléments comme divulgués de manière privée et ne mentionne d’exploitation pour aucun d’eux. Le bulletin de Google ne signale pas non plus d’exploitation pour ses correctifs.
Quand votre Galaxy la reçoit
Le bulletin indique que le paquet concerne les « principaux modèles haut de gamme » et prévient que le délai de livraison « peut varier selon les régions et les modèles ». Il ne donne pas de date par appareil. Samsung ajoute que certains correctifs des fabricants de puces peuvent arriver dans un paquet mensuel ultérieur.
Pour voir ce que contient votre téléphone, ouvrez Paramètres > À propos du téléphone > Informations sur le logiciel et regardez Niveau de correctif de sécurité Android. Notre guide pour vérifier le niveau de correctif de sécurité Android explique comment lire cette date. Pour chercher la mise à jour, allez dans Paramètres > Mise à jour du logiciel > Télécharger et installer.
Sources
Les sources primaires vérifiées pour cet article :