
更新包含什么
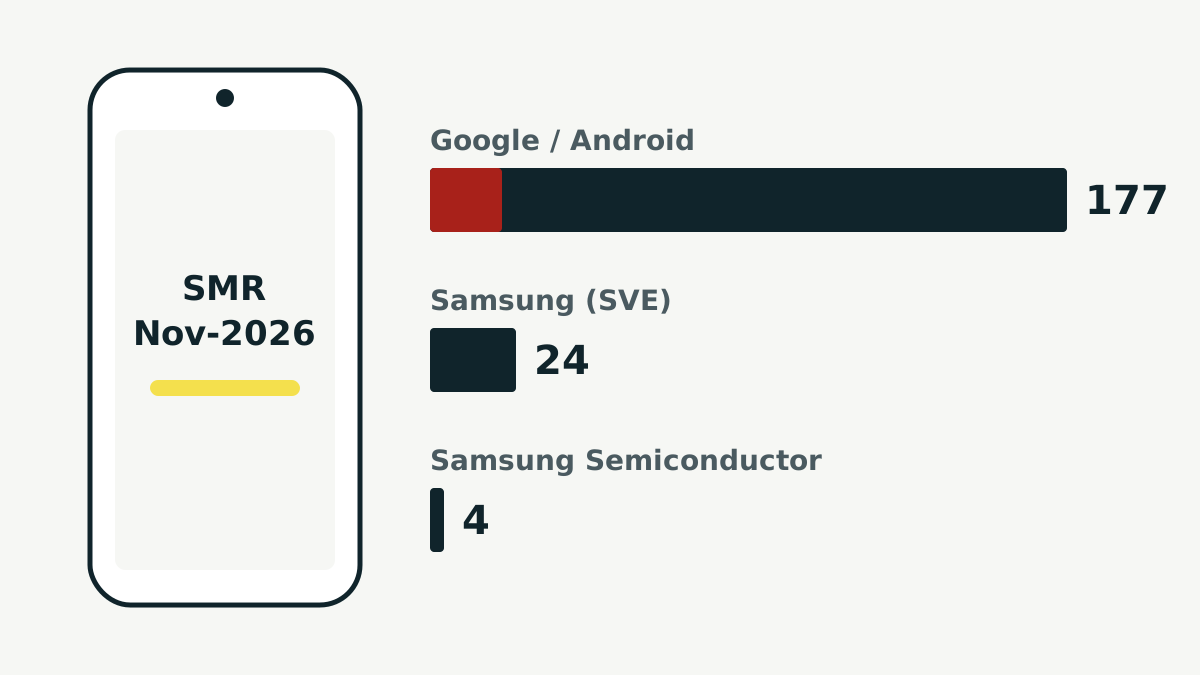
三星每个月都会把 Google 的 Android 修复和自家的修复打包成一个安全维护版本三星为 Galaxy 设备推出的每月安全包,英文为 Security Maintenance Release,简称 SMR。11 月的安全包 SMR Nov-2026 以 Google 的 2026 年 11 月 Android 安全公告为基础。三星的列表应用了该公告中的 177 个 CVE:20 个严重级、156 个高危和 1 个中危。它把其中 2 个标为已在之前的更新中修复,把 23 个标为不适用于三星设备。
严重级漏洞中包括 CVE-2026-58868,即 Google 认为本月最严重的 Android Framework 漏洞,以及同一篇分析中列出的另外两个 System 严重漏洞:CVE-2026-58876 和 CVE-2026-58936。
三星还加入了 4 个来自三星半导体三星的芯片部门,生产许多 Galaxy 手机使用的 Exynos 处理器和调制解调器的高危修复。
三星自己的修复
三星在这个安全包里共列出 24 个 SVESamsung Vulnerabilities and Exposures,三星为自家软件漏洞使用的编号,每个也对应一个 CVE 条目。公告描述了其中 17 个,并表示另有一些“目前无法披露”。其中 3 个为高危:
- SVE-2026-3546(CVE-2026-21155): 引导加载程序中的越界写入,能接触到手机实体的人可以利用。影响 Android 14 至 17。
- SVE-2026-4330(CVE-2026-21152): 三星相机滤镜库中的验证问题,如果用户做出触发它的操作,本地攻击者可能借此执行代码。
- SVE-2026-4711(CVE-2026-21153): 系统库
libsecuibc.so中的栈溢出,可能让本地攻击者执行代码。
14 个中危条目大多是三星应用和服务中的权限错误。三星“联系人”及其外屏小组件中的几处问题,可能让手机上的应用在没有应有权限的情况下拨打电话。另一处位于调制解调器软件中,可能让拥有高权限的本地攻击者绕过 SIM 卡锁。
三星把自家所有条目都标为私下披露,也没有提到其中任何一个遭到利用。Google 的公告同样没有为其修复标注遭利用的说明。
你的 Galaxy 何时收到
公告说这个安全包面向“主要旗舰机型”,并提醒推送时间“可能因地区和机型而异”。它没有列出每款手机的具体日期。三星还表示,部分来自芯片厂商的补丁可能会在之后的月度安全包中提供。
要查看手机目前的状态,请打开 设置 > 关于手机 > 软件信息,查看 Android 安全补丁级别。我们的如何查看 Android 安全补丁级别指南解释了怎样读懂这个日期。要查找更新,请前往 设置 > 软件更新 > 下载并安装。
信息来源
本文核对过的一手来源: