
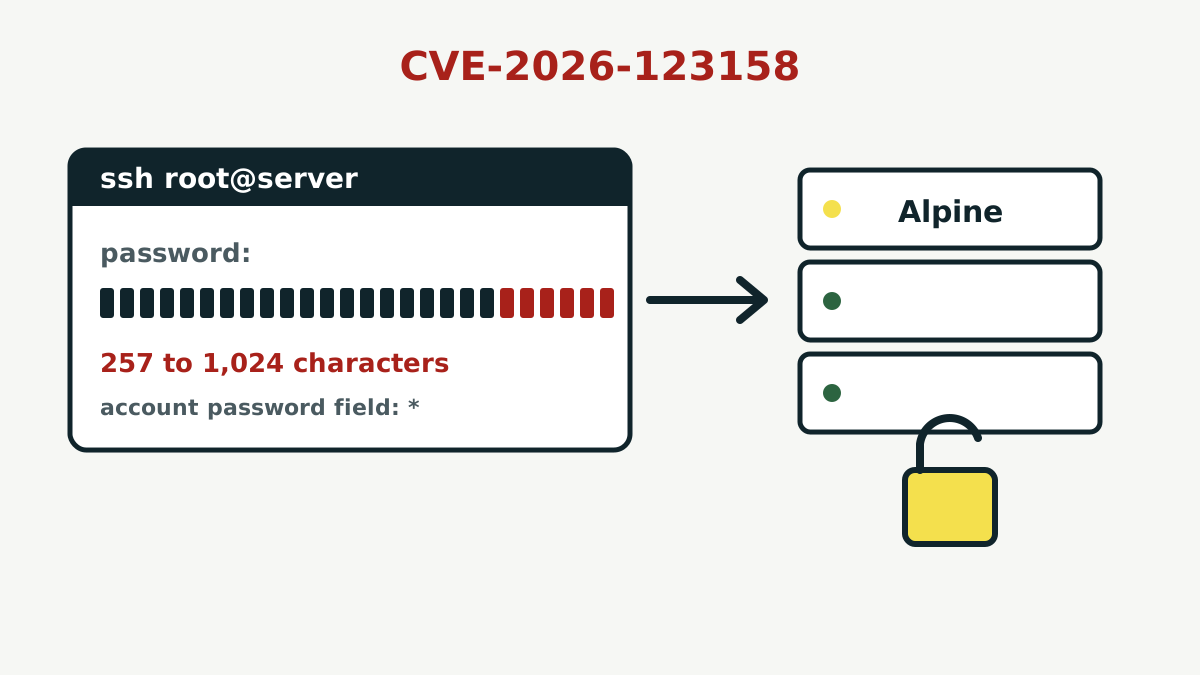
CVE-2026-123158
- प्रभावित प्रोडक्ट
- OpenSSH sshd (Linux with musl, without PAM)
- जोखिम वाले वर्शन
- 10.6p2 से पहले का OpenSSH, उन Linux सिस्टम पर जो musl libc इस्तेमाल करते हैं और जिनमें PAM बंद है, जैसे Alpine Linux; glibc या PAM वाले सिस्टम प्रभावित नहीं
- इस वर्शन में ठीक
- OpenSSH 10.6p2; Alpine पैकेज जैसे 10.3_p1-r2 (3.24), 10.2_p1-r1 (3.23), 10.0_p1-r11 (3.22) और 9.9_p2-r1 (3.21)
- गंभीरता
- CVSS 3.1 स्कोर 8.1, स्कोर देने वाला: MITRE (CNA)
- हमलों में इस्तेमाल
- हमले देखे गए, डिकॉय सिस्टम पर भी; किसी असली सिस्टम में सेंध की पुष्टि अभी नहीं
- CVE प्रकाशित
खामी क्या करती है
Alpine और कुछ दूसरे छोटे Linux डिस्ट्रीब्यूशन muslएक छोटी C लाइब्रेरी, जो प्रोग्राम को ज़रूरी बुनियादी फ़ंक्शन देती है; ज़्यादातर बड़े डिस्ट्रीब्यूशन glibc इस्तेमाल करते हैं का इस्तेमाल करते हैं और OpenSSH को PAMLinux का वह ढाँचा जो लॉगिन संभालता है; इसके साथ sshd पासवर्ड जाँच का काम एक अलग मॉड्यूल को सौंप देता है के बिना बनाते हैं। इस सेटअप में sshd खुद पासवर्ड जाँचता है: यूज़र ने जो टाइप किया उसका हैश बनाता है और अकाउंट के लिए सेव हैश से मिलाता है।
बिना पासवर्ड वाले अकाउंट, जैसे नए Alpine इमेज में root या सिर्फ़ SSH की से लॉगिन करने वाले यूज़र, उस फ़ील्ड में सिर्फ़ एक * रखते हैं। सुरक्षा कंपनी Ostorlab के तकनीकी विश्लेषण के मुताबिक, musl 256 बाइट से लंबे पासवर्ड पर हार मान लेता है और गड़बड़ी के संकेत के तौर पर * लौटाता है। फिर sshd उस * को सेव * से मिलाता है, दोनों एक जैसे पाता है और यूज़र को अंदर आने देता है। CVE रिकॉर्ड इसी समस्या को छोटे में बताता है: यह तय करने में गलती कि "कोई स्ट्रिंग पासवर्ड हैश है या नहीं"।
OpenSSH का कहना है कि वह असली वजह को "OpenSSH के बाहर" मानता है, लेकिन sshd में इस रास्ते को बंद कर सकता है। सुधार के बाद sshd चार अक्षरों से छोटे सेव हैश को ठुकरा देता है, इसलिए अकेला * अब कभी मेल नहीं खाता।
कौन प्रभावित है
Alpine की सलाह चार शर्तें बताती है, जो सब एक साथ लागू होनी चाहिए:
- sshd बिना PAM के चलता है:
openssh-serverपैकेज, याUsePAM noके साथopenssh-server-pam। PasswordAuthenticationकी वैल्यूyesहै, जो OpenSSH का डिफ़ॉल्ट है।- मशीन पर ऐसा अकाउंट है जिसके पासवर्ड फ़ील्ड में
*है। Alpine पर इसमेंroot(लगभग 3.16 से बेस इमेज में), सिर्फ़ की वाले यूज़र, sssd या winbind जैसी डायरेक्टरी सेवाओं के यूज़र, और tiny-cloud इमेज काalpineयूज़र शामिल हैं। - कम से कम एक लोकल अकाउंट में
$5$या$6$टाइप का असली पासवर्ड हैश है।
सीधे root के तौर पर लॉगिन के लिए PermitRootLogin yes भी चाहिए, लेकिन Alpine चेतावनी देता है कि doas root तक दूसरा रास्ता दे सकता है। लॉक किए गए अकाउंट (पासवर्ड फ़ील्ड में !) प्रभावित नहीं हैं, और न ही वे Docker कंटेनर जिनमें sshd नहीं चलता।
यह कितनी गंभीर है
CVE रिकॉर्ड, जिसे MITRE ने CNACVE Numbering Authority, यानी वह संस्था जिसे CVE ID देने और आधिकारिक ब्योरा लिखने का अधिकार है के तौर पर लिखा है, CVSS 3.1 पर 8.1 (हाई) स्कोर देता है, वेक्टर AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H है। OpenSSH इसे गंभीर बताता है। Alpine ज़्यादा सीधे शब्दों में कहता है: SSH पोर्ट तक पहुँचने वाले हमलावर को एक कनेक्शन और एक लंबा पासवर्ड चाहिए, और शर्तें पूरी हों तो यह "हर बार काम करता है"।
अब तक के हमले
रिलीज़ के कुछ समय बाद GitHub पर डेमो कोड आ गया, और CVE रिकॉर्ड में CISA का आकलन सार्वजनिक प्रूफ़ ऑफ़ कॉन्सेप्ट बताता है। 8 नवंबर तक यह खामी CISA की इस्तेमाल हो रही कमज़ोरियों की सूची में नहीं है।
इंटरनेट पर सेंसर चलाने वाली दो कंपनियों ने अपने आँकड़े जारी किए हैं। GreyNoise ने पहली कोशिश 5 नवंबर को 18:34 UTC पर दर्ज की, और उसका कहना है कि 7 नवंबर से उसने अपने जानबूझकर कमज़ोर रखे गए डिकॉय के सफल इस्तेमाल की पुष्टि की, जिसमें चार पतों से लॉगिन के बाद की 14 गतिविधियाँ दर्ज हुईं। Previdian ने 8 नवंबर तक 8 देशों के 12 पतों से 19 कोशिशें गिनीं, लेकिन बताया कि उसके आँकड़ों से पता नहीं चलता कि कोई कोशिश सफल हुई या नहीं। दोनों में से किसी ने किसी असली संगठन के प्रभावित होने की बात नहीं कही।
OpenSSH डेवलपर Damien Miller ने लिखा कि टीम को रिलीज़ से एक दिन पहले ही समस्या का पता चला, और उन्होंने तेज़ी इसलिए दिखाई क्योंकि अब AI एजेंट सार्वजनिक खामियों को "कुछ ही घंटों में" दोबारा खोज लेते हैं।
अभी क्या करें
- Alpine पर
apk upgrade -U -aचलाएँ और फिरrc-service sshd restart। Alpine ज़ोर देकर कहता है कि सिर्फ़ अपग्रेड करने से पहले से चल रहा sshd नहीं बदलता। 3.21.10, 3.22.8, 3.23.8 और 3.24.4 रिलीज़ में सुधार पहले से है। - musl वाले और बिना PAM के दूसरे Linux सिस्टम पर OpenSSH 10.6p2 या अपने डिस्ट्रीब्यूशन का ठीक किया गया पैकेज लगाएँ।
- अगर अभी अपडेट नहीं कर सकते, तो
PasswordAuthentication noसेट करें। पहले जाँच लें कि SSH की से लॉगिन काम करता है, बदलाव के दौरान एक सेशन खुला रखें, औरsshd -T | grep -i passwordauthenticationसे पुष्टि करें। हमारी SSH लॉगिन को की पर ले जाने की कदम-दर-कदम गाइड बताती है कि खुद को बाहर बंद किए बिना यह कैसे करें। - सेंध के निशान ढूँढें। Alpine सुझाव देता है कि
/var/log/messagesमें बिना पासवर्ड वाले अकाउंट, जैसेroot,alpineया सिर्फ़ की वाले यूज़र, के लिए "Accepted password for" खोजें, औरdoasके इस्तेमाल, नए यूज़र औरauthorized_keysफ़ाइलों की जाँच करें। अगर किसी लॉगिन से इनकार नहीं कर सकते, तो मशीन को सेंधमारी का शिकार मानें। - अगर आप ऐसे कंटेनर इमेज बनाते हैं जिनमें sshd चलता है, तो उन्हें अपडेटेड Alpine बेस से दोबारा बनाएँ और कंटेनर फिर से बनाएँ।
इस हफ़्ते लॉगिन बायपास का यह दूसरा मामला है: SonicWall फ़ायरवॉल पर एक VPN खामी हमलावरों को SAML और मल्टी-फ़ैक्टर ऑथेंटिकेशन से बचने देती है।
स्रोत
इस लेख के लिए हमने ये मूल स्रोत जाँचे: